摘要:随着网络安全威胁的日益严峻,恶意软件的检测与识别已成为信息安全领域的重要研究课题。传统的基于特征码匹配的检测方法难以应对快速变化的恶意软件变种,而基于深度学习的检测方法能够自动学习恶意软件的深层特征,具有更强的泛化能力。本文设计并实现了一个基于卷积神经网络(CNN)和递归神经网络(RNN)的PE(PortableExecutable)恶意文件检测识别系统。
论文概述
系统采用双模型融合架构,结合静态分析和行为分析两种检测策略。在静态分析方面,CNN模型将PE文件的原始字节流转换为256×256的灰度图像,通过4层卷积层和3层全连接层提取文件的结构特征,实现对恶意文件的识别。在行为分析方面,设计了两 个RNN模型:Instruction RNN采用LSTM(长短期记忆网络)架构分析x86指令序列,捕捉程序的执行逻辑;API RNN采用GRU(门控循环单元)架构分析Windows API调用序列,识别程序的系统交互行为。系统通过加权投票的集成学习策略 融合三个模型的预测结果,其中CNN权重为0.4,RNN权重为0.6,充分发挥各模型的优势。
系统基于PyTorch深度学习框架实现,采用PySide6构建了简便清晰的图形用户界面,支持拖拽上传和一键扫描功能。在包含300个良性样本和106个恶意样本(涵盖10个恶意软件家族)的数据集上进行训练和测试,实验结果表明:CNN模型验证准确率达 到91.46%,召回率为100%,实现零漏报;Instruction RNN准确率为96.20%,精确率为100%,实现零误报;API RNN准确率达到98.73%,综合性能最优。集成模型进一步提升了检测的准确性和鲁棒性。
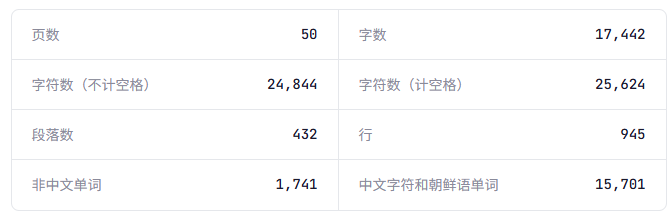
统计信息
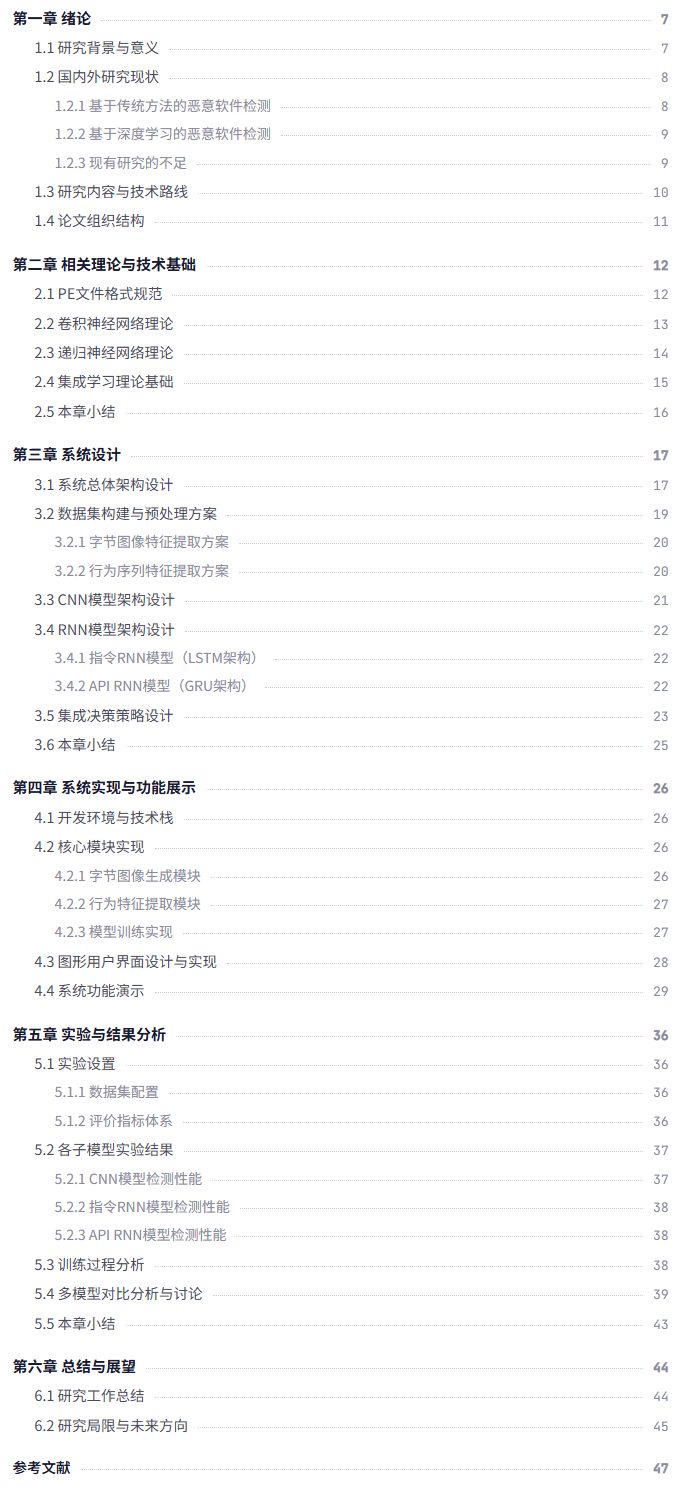
论文目录
配套项目
项目代码:基于卷积神经网络和递归神经网络的PE恶意文件检测识别
作者信息
作者:Bob (张家梁)
原创声明:本项目为原创作品