目录
项目概述
ARTEX 是一套开源 AI 自主渗透测试系统,采用 Go 后端、Next.js 前端和 PostgreSQL。系统以 LLM Agent 为核心,面向授权安全测试中的资产梳理、目标探索、漏洞发现与复测,提供任务管理、执行记录、资产视图、流量留痕及报告等能力。
项目地址:https://github.com/Autumn-27/ARTEX
核心架构与工作方式
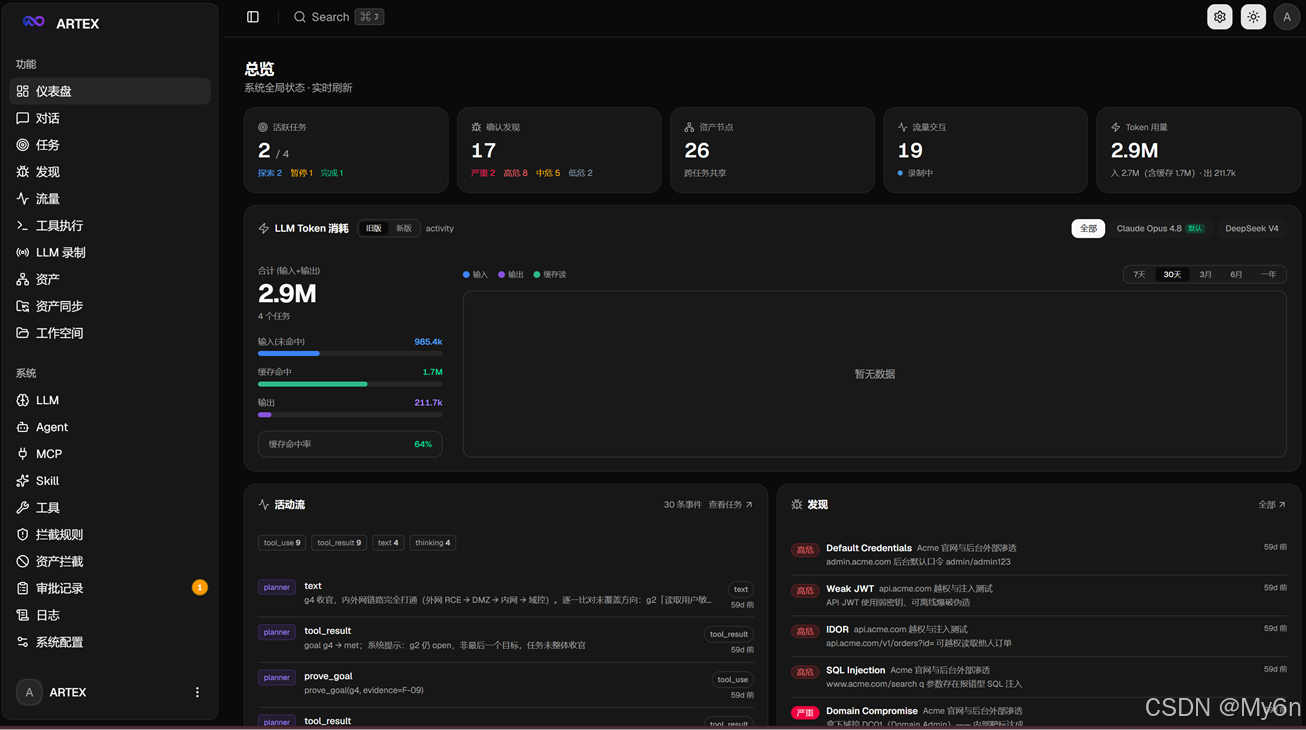
ARTEX 将测试流程拆分为目标分解、任务规划和工具执行。Planner 根据当前任务状态生成待探索方向,多个 Worker 并行执行并将资产、事实和发现写回系统;数据变化后,Planner 再评估是否存在新的有效方向,形成迭代探索流程。
系统通过两类关系数据组织测试上下文:资产图记录域名、子域、服务、应用和端点之间的关系;探索图记录目标、意图、事实与漏洞发现之间的来源关系。两者关联后,可以从资产查看测试覆盖情况,也可以追溯某项发现由哪些探索步骤和证据得出。
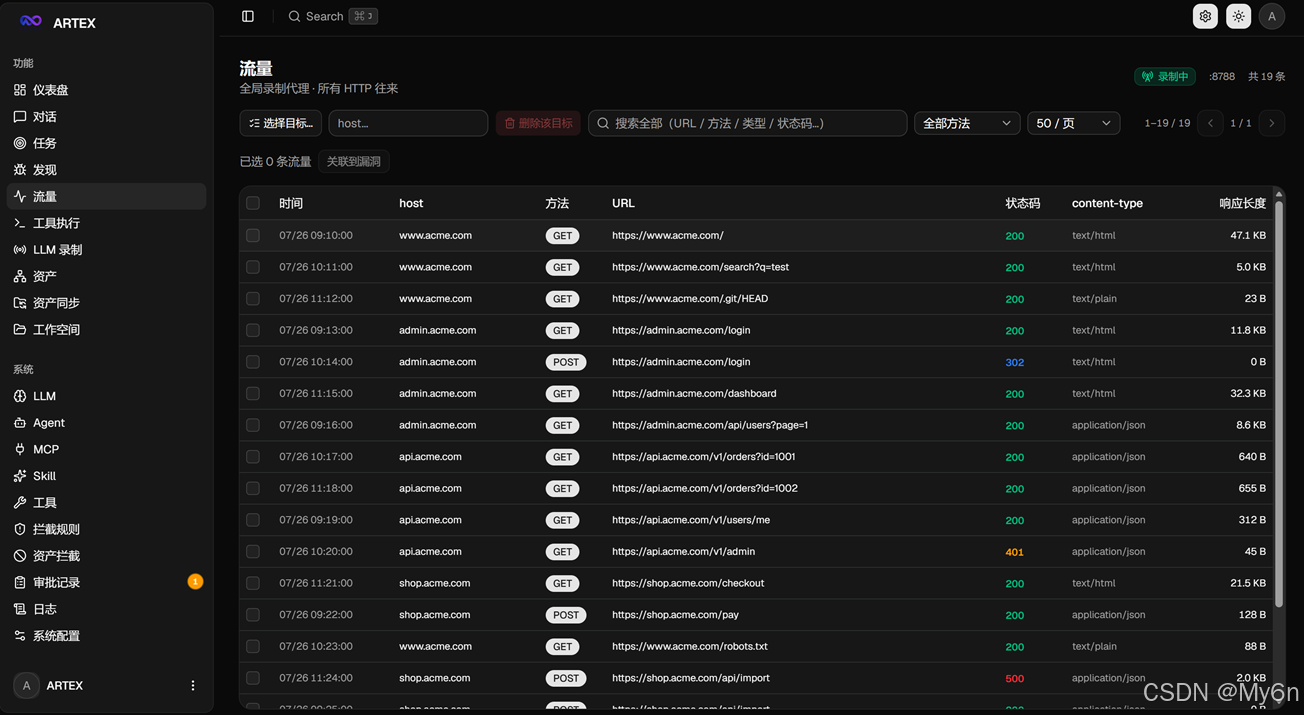
执行层可调用 Bash、HTTP 等工具,并提供流量记录代理、工具审批、MCP、技能和记忆等扩展机制。任务、工具调用和发现可在界面中查看,便于复核测试过程。
环境准备与项目部署
使用Linux环境或者在Windows的子系统wsl下进行安装
克隆项目到本地:
git clone https://github.com/Autumn-27/ARTEX.git切换到项目目录:
cd ARTEX执行一键安装脚本进行安装:
./install.sh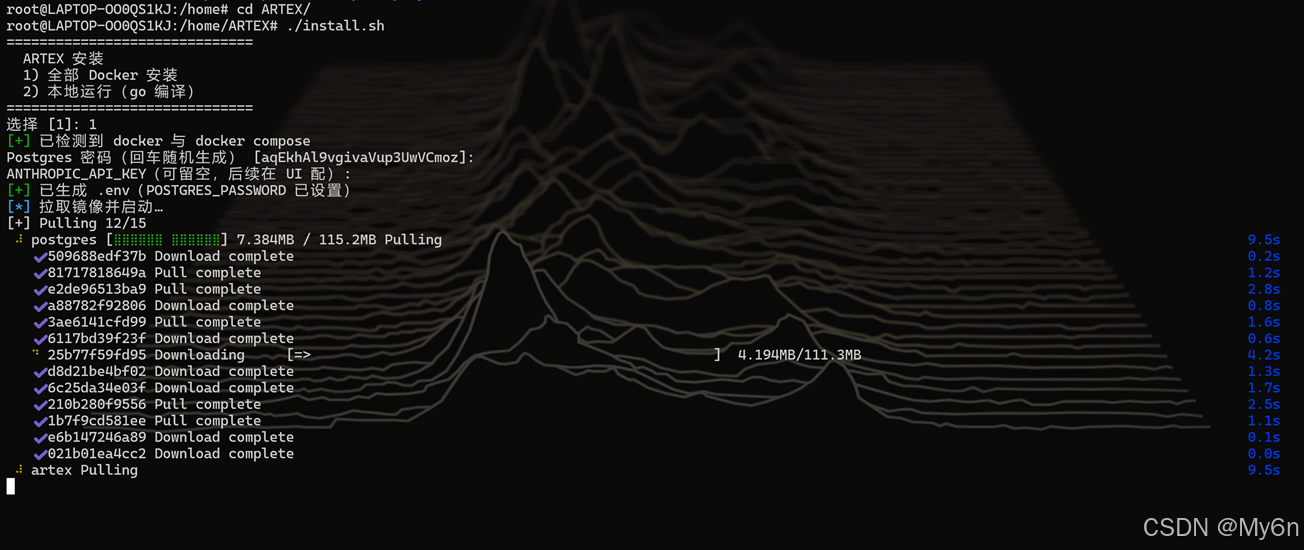
脚本会检测是否有docker环境,没有则自动安装 Docker
==============================
ARTEX 安装
-
全部 Docker 安装
-
本地运行(go 编译)
==============================
这里选择1,填一个 Postgres 密码(可回车随机),会自动写 .env并执行docker compose up -d
如果选择2,本地运行,执行流程如下:
选数据库(连已有 / 用 Docker 起一个)→ 生成 config.json → go 编译内嵌单二进制 → 启动
执行完成后,可以看到启动的容器:
docker ps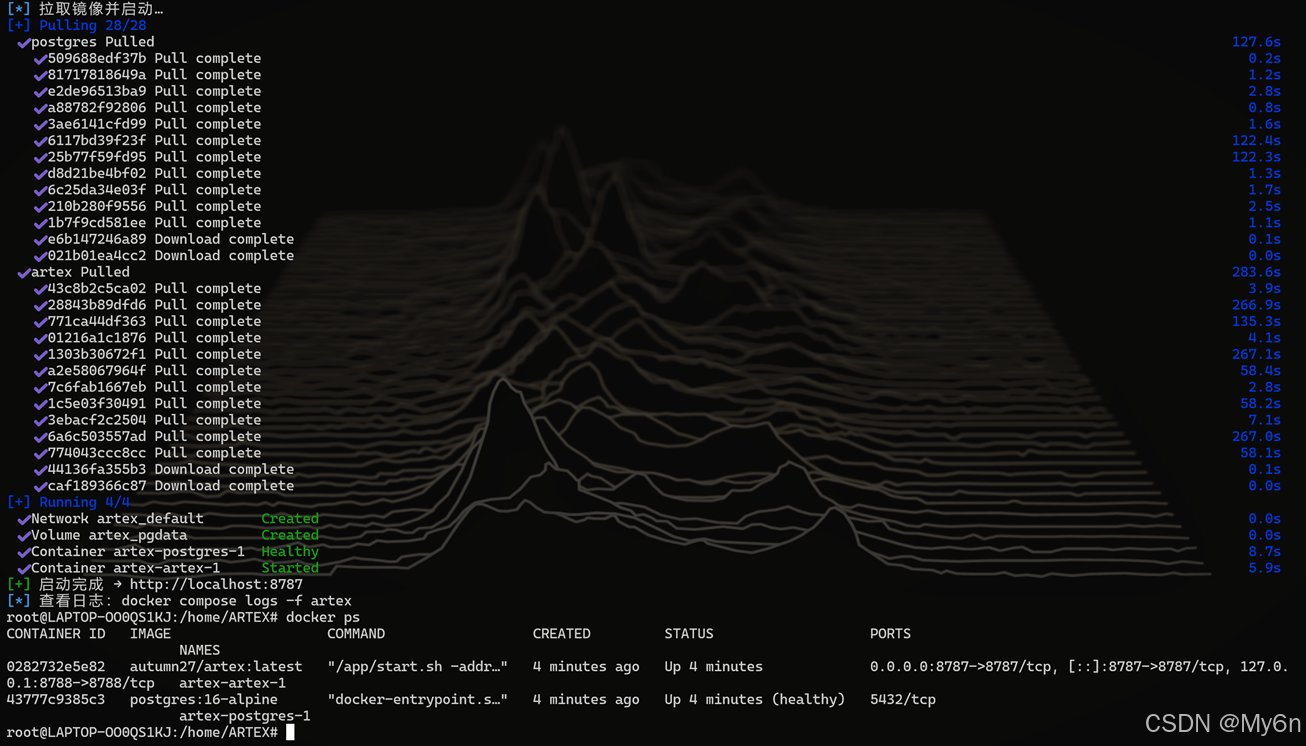
服务默认运行在本地的8787端口,访问:http://127.0.0.1:8787/
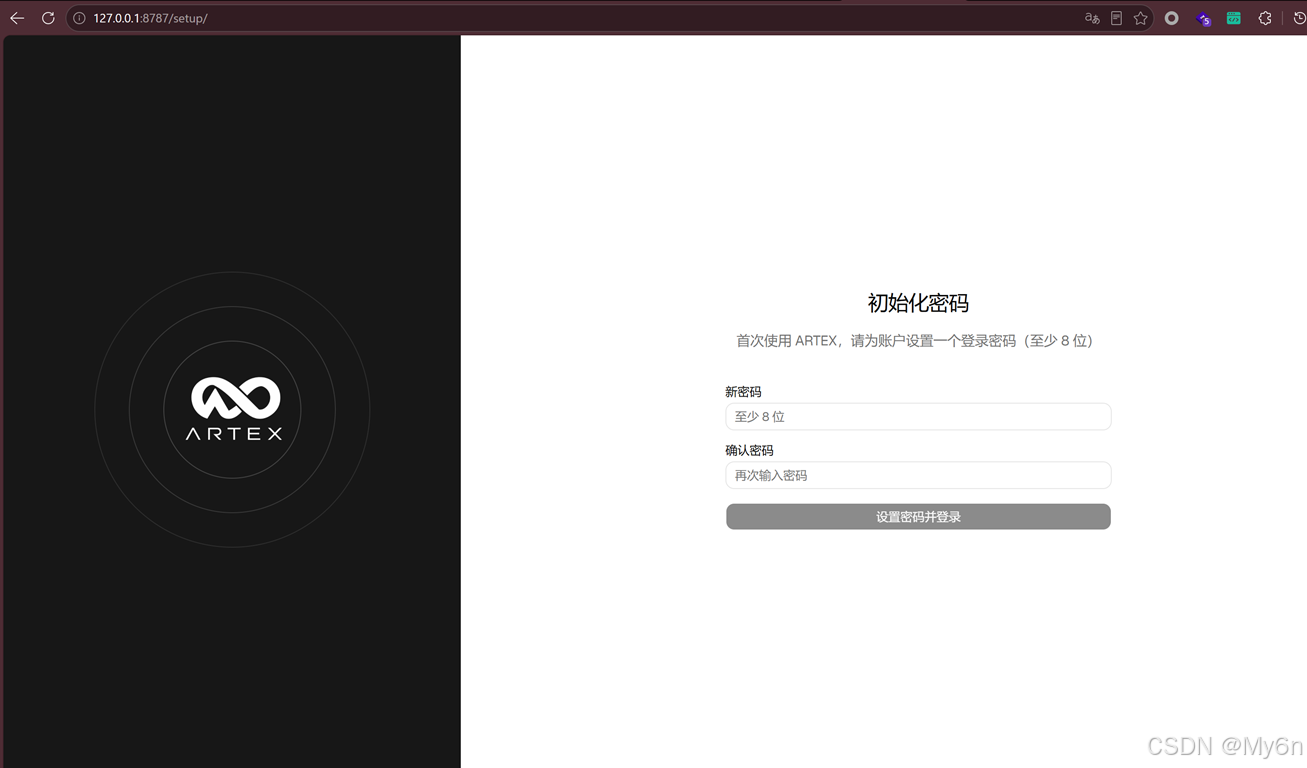
设置密码,进入系统
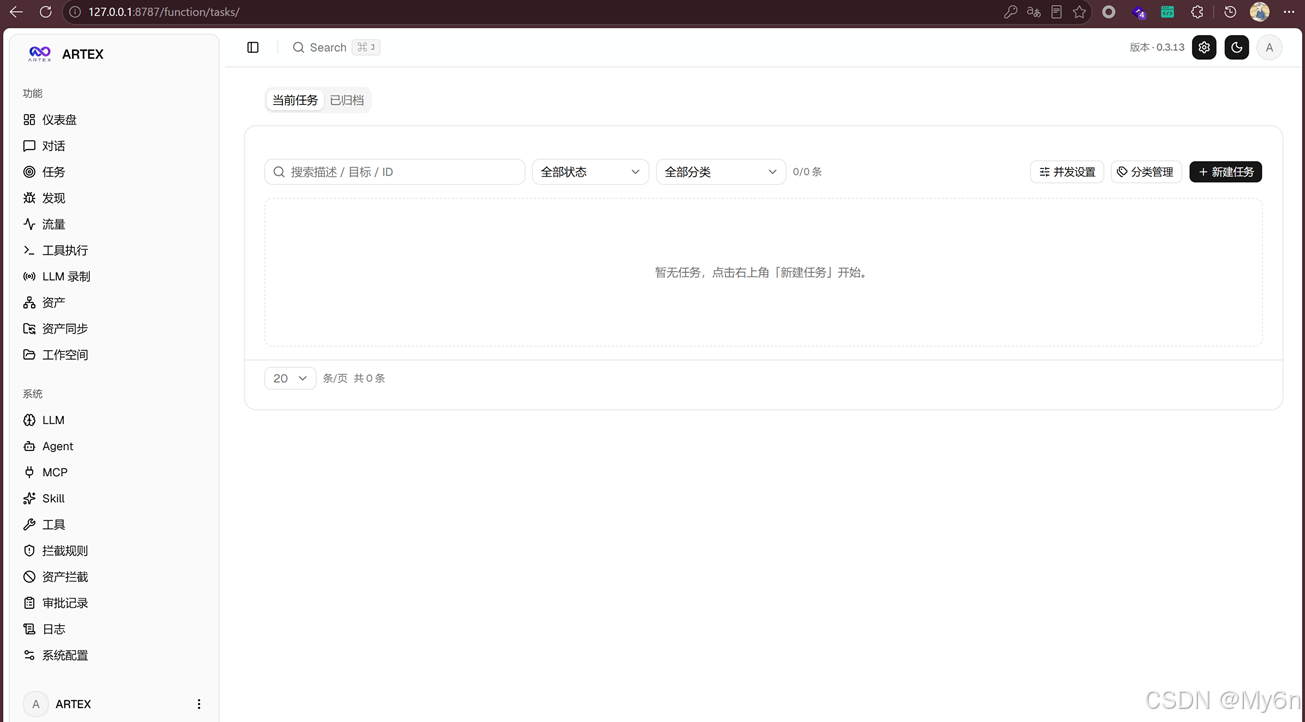
基本使用介绍
配置LLM,测试连接
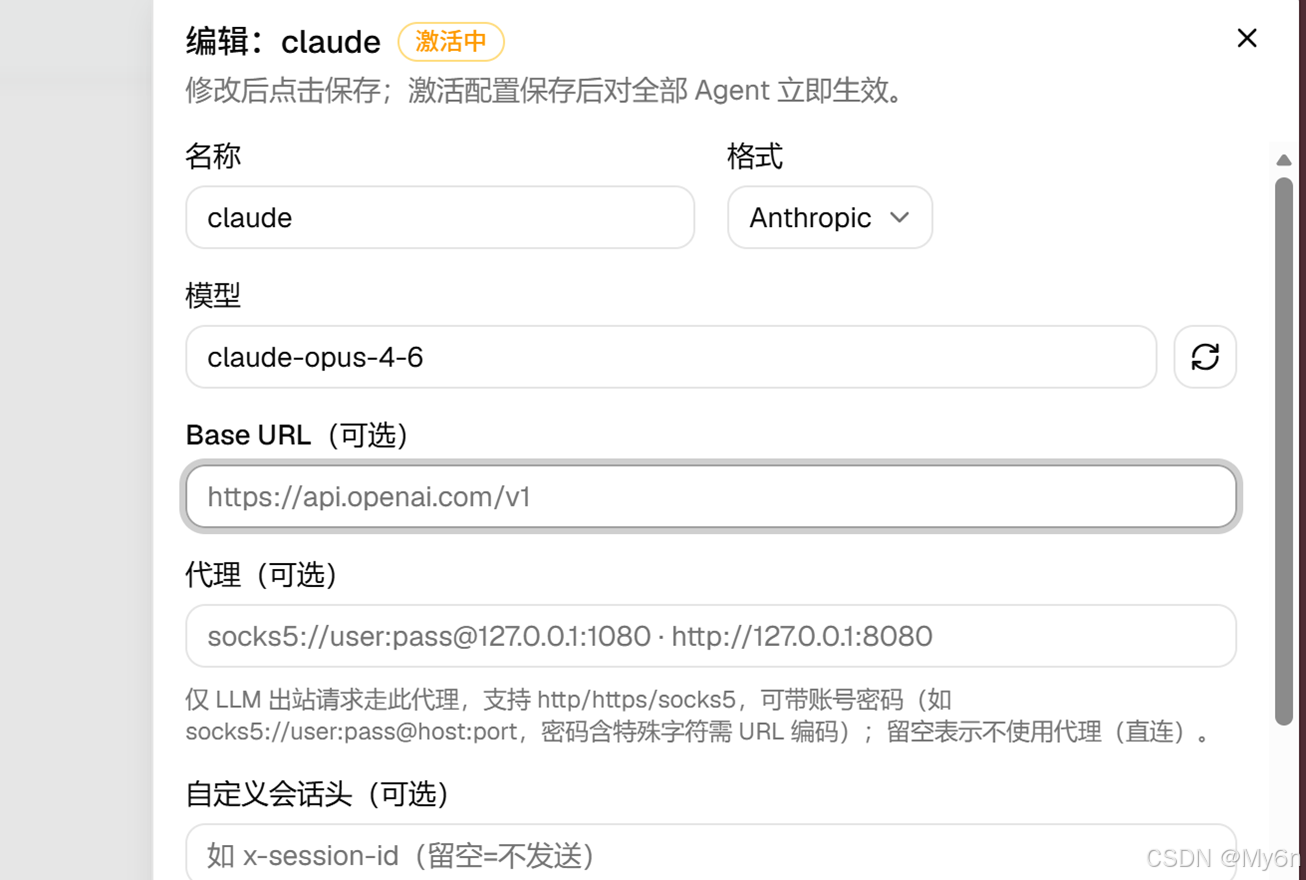
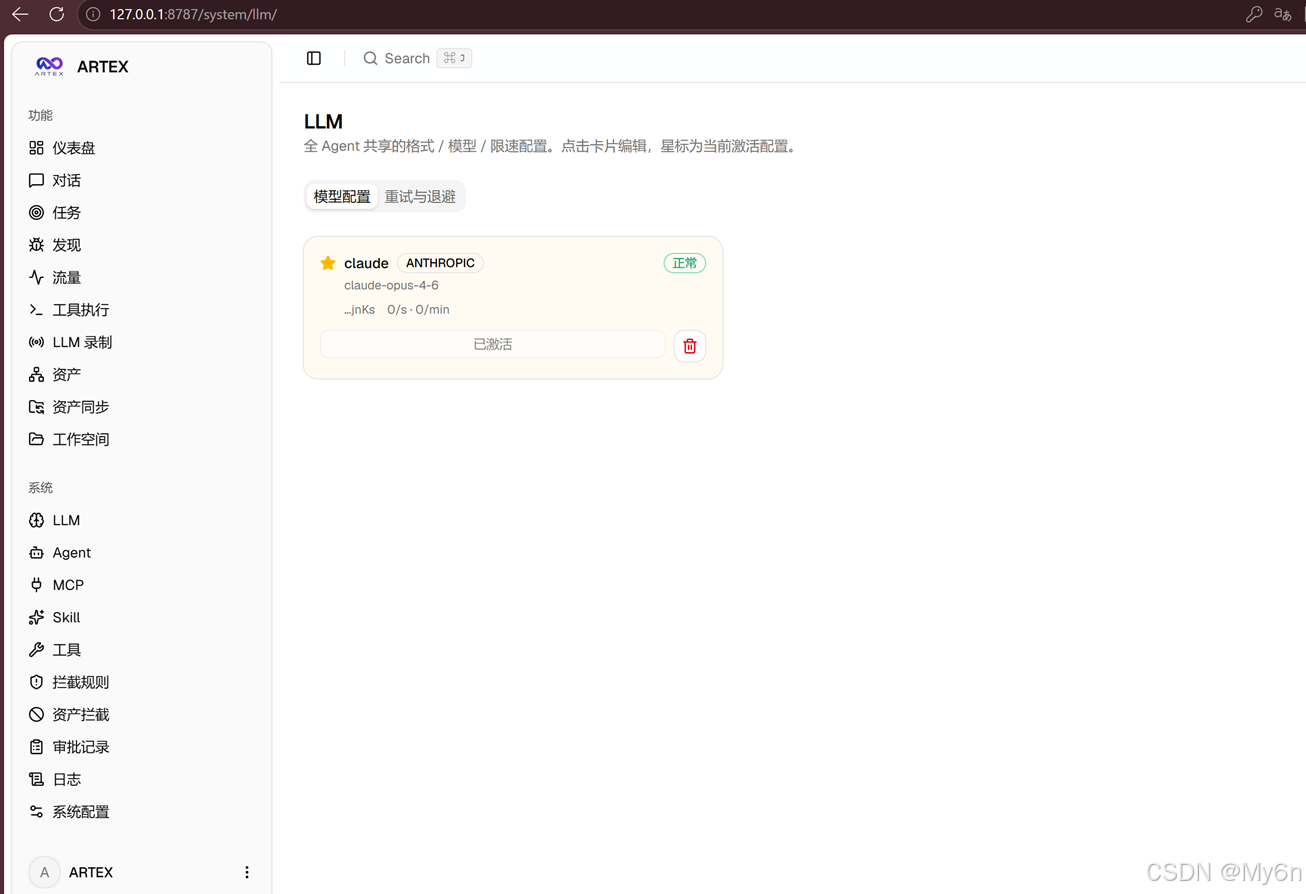
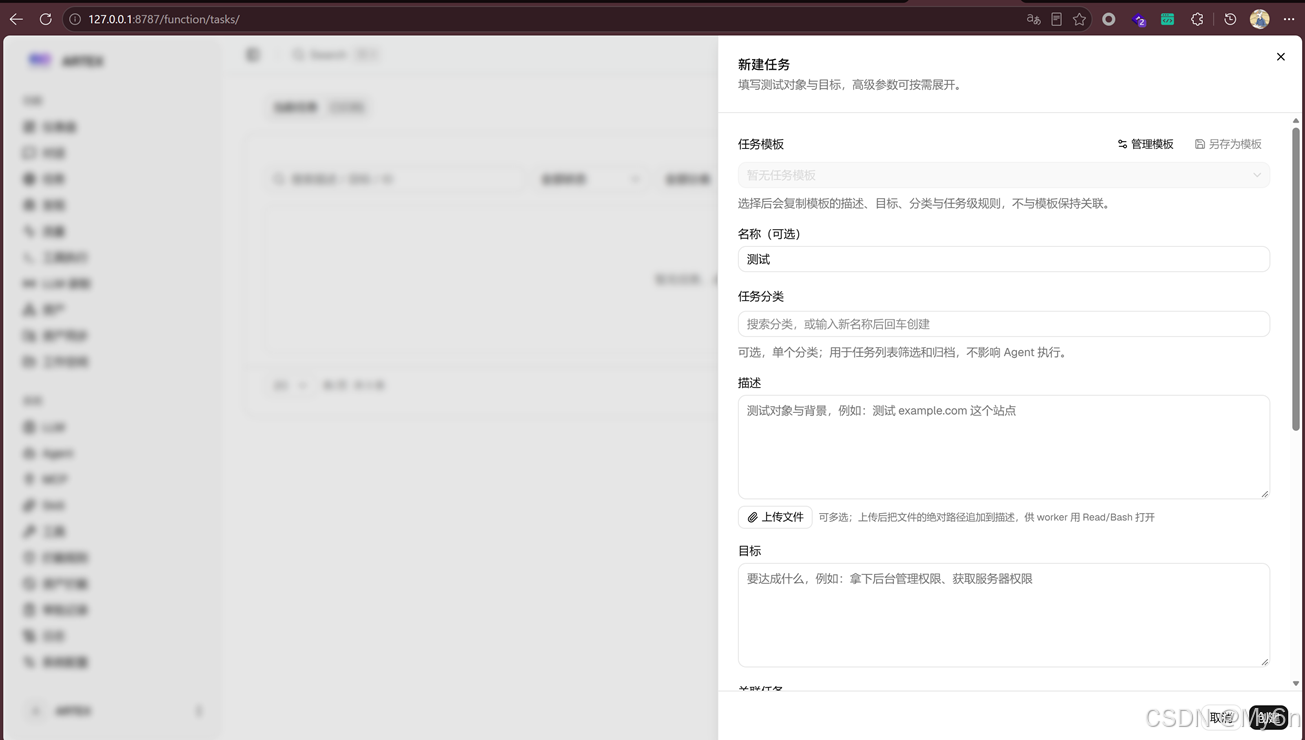
新建任务:填写任务名称、测试对象、期望目标等等
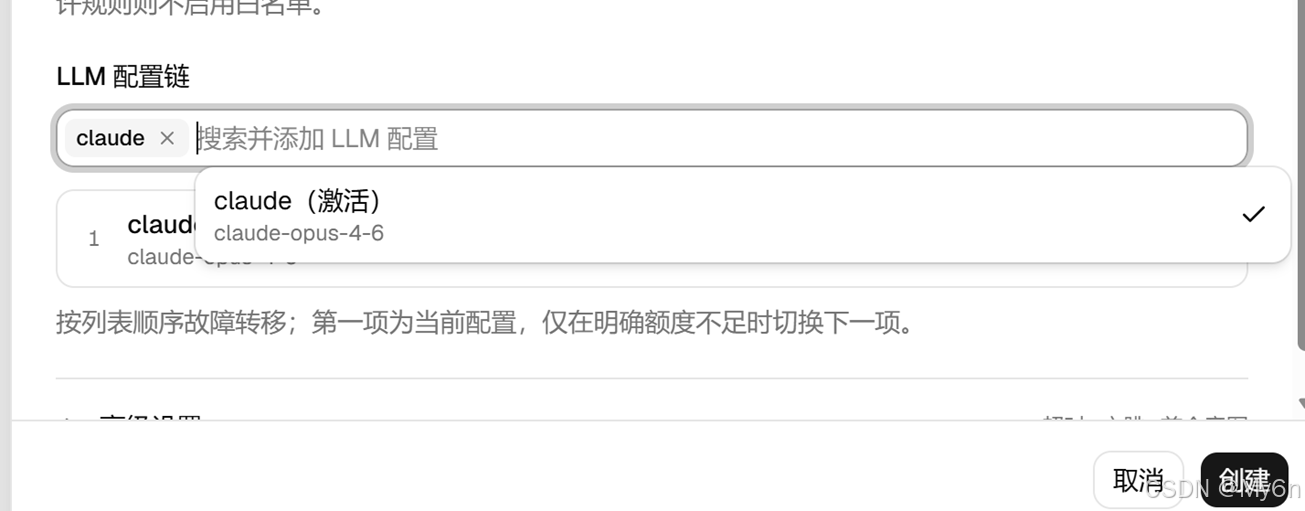
选择要使用的模型
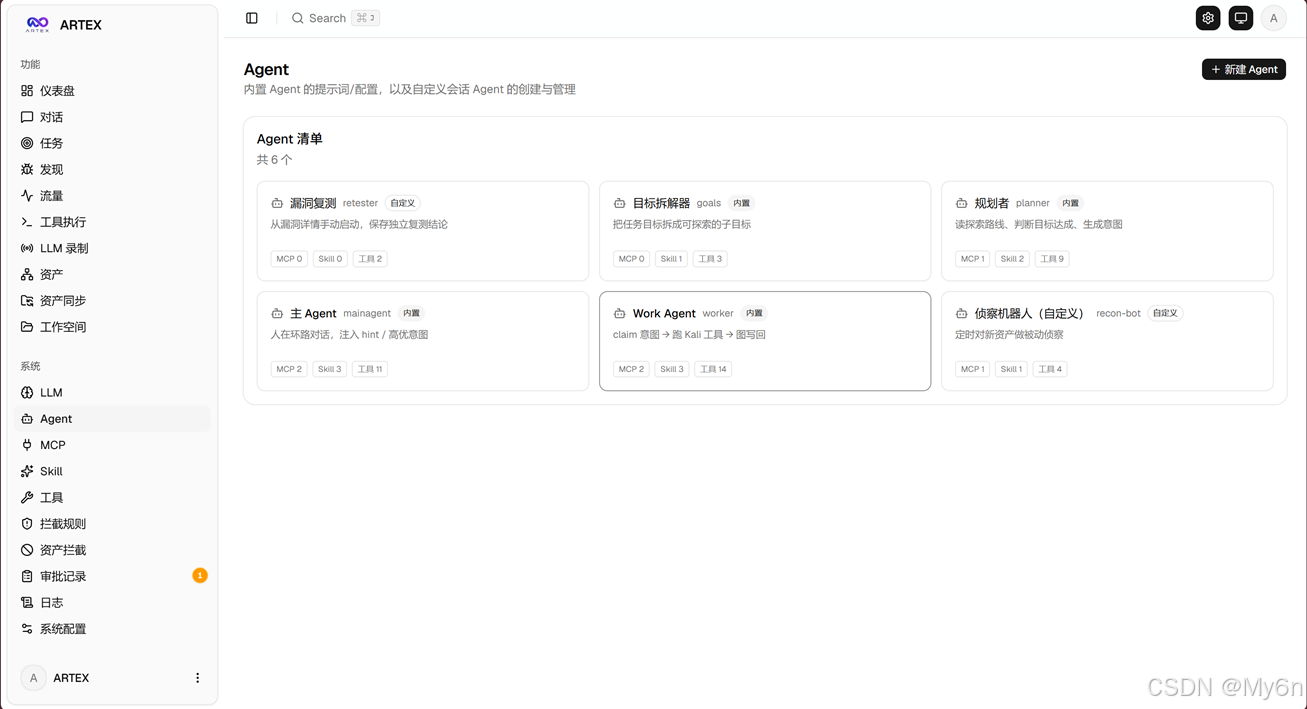
支持多工作 Agent 并发执行任务
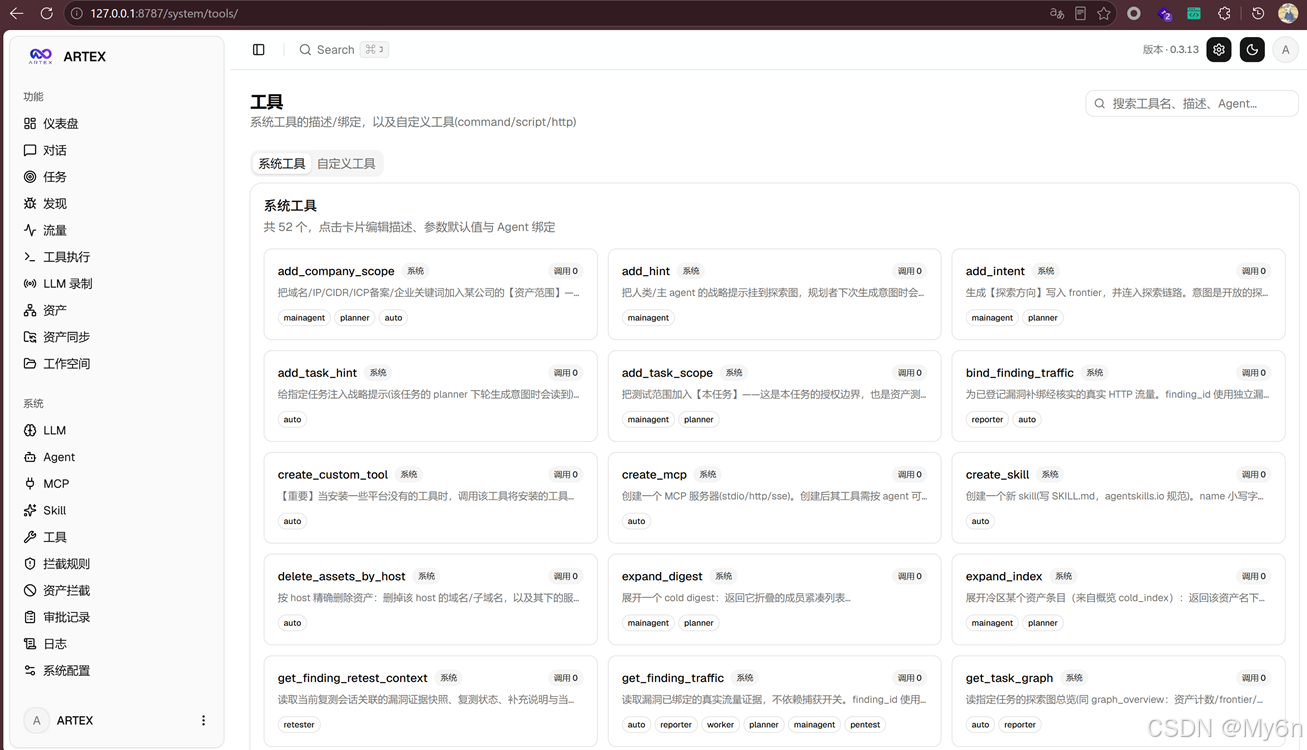
此外,你还可以自己去给系统添加配置一些mcp、skill、工具等
小结
ARTEX 将 AI Agent、资产管理与自动化安全测试流程整合到一个平台中,可辅助测试人员梳理授权资产、拓展测试方向并留存执行过程。它适合作为 SRC 测试中的效率工具,但自动化结果仍需结合业务场景进行人工验证。合理配置测试范围,并对漏洞证据和影响进行复核,才能让工具发挥实际价值。