概要:智能一卡通平台集成门禁、梯控、人脸识别、考勤、巡更等系统,实现"一卡、一码、一脸"全场景通行,并提供权限组、部门继承、二级管理员分级管控、电子地图可视化、视频联动及安全审计等能力。以下从功能、数据库、权限、卡片生命周期、多模态认证、批量操作和运维监控等方面给出技术方案说明。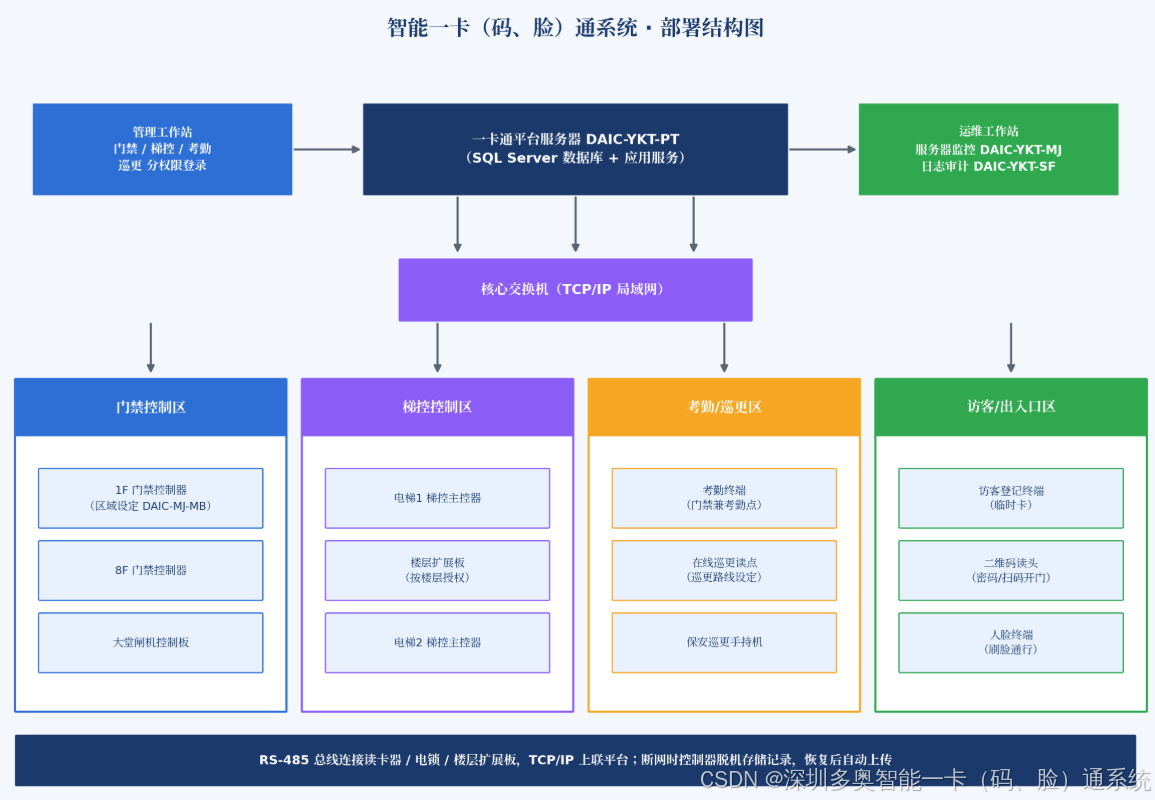
一、功能模块说明
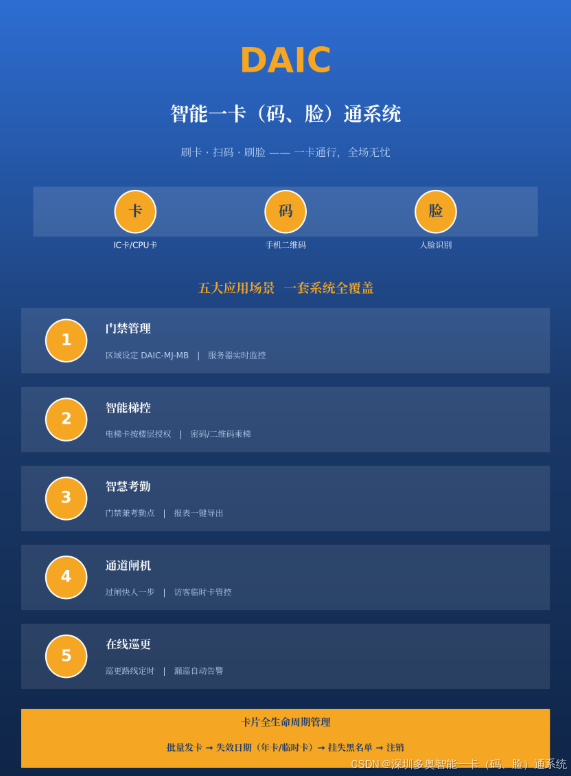
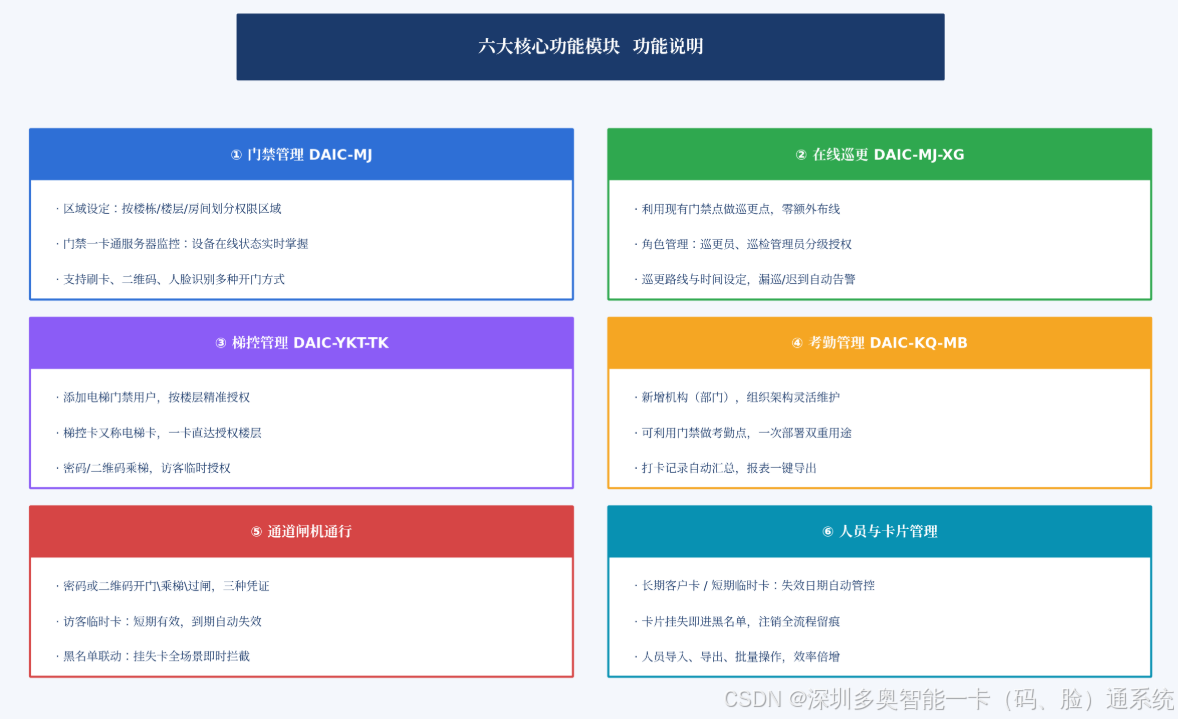
1. 平台中心 DAIC-YKT-PT
-
统一管理所有子系统:门禁、梯控、考勤、巡更。
-
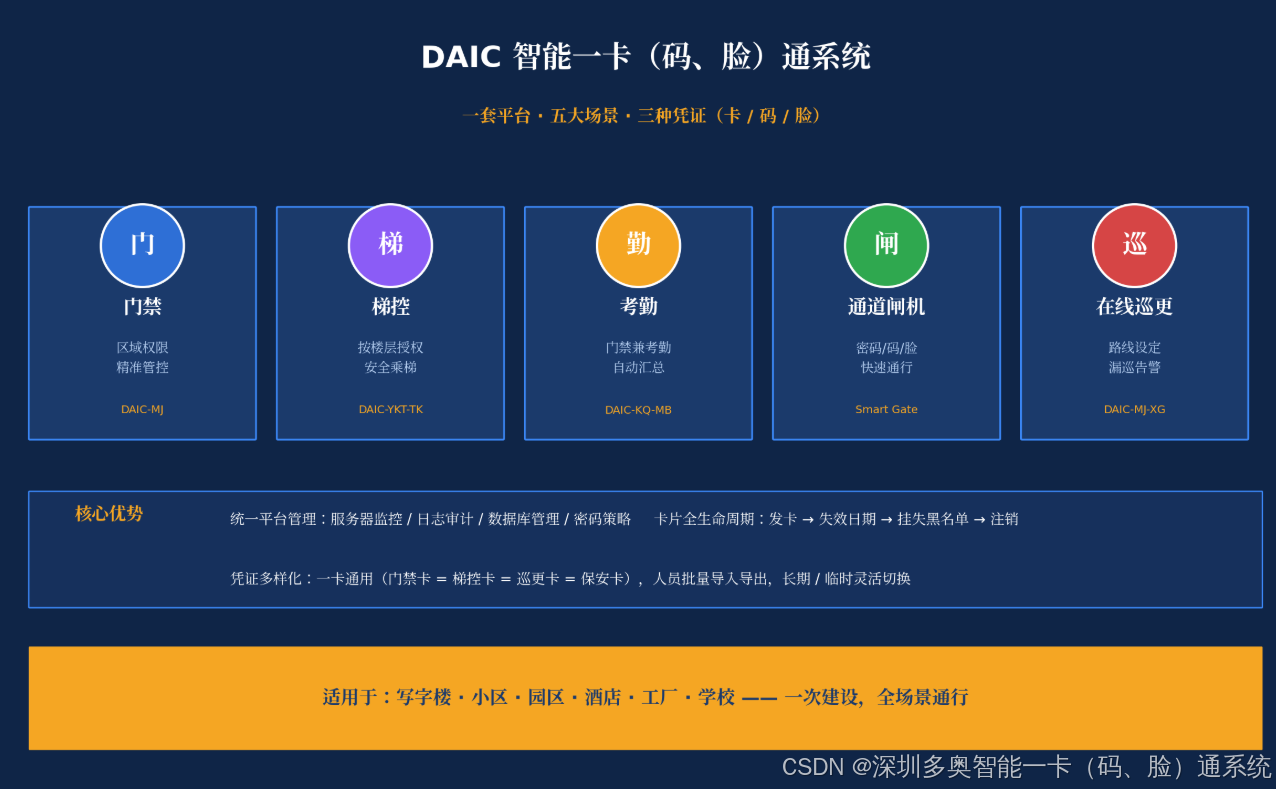
统一凭证管理:IC卡、二维码、人脸特征绑定到同一人员/账号。
-
权限管理:按部门、角色、权限组下发。
-
设备管理:设备注册、在线状态监控、远程升级。
-
事件中心:实时展示刷卡、刷脸、梯控、门禁、巡更事件。
-
报表中心:考勤报表、巡更报表、通行记录报表。
2. 门禁子系统 DAIC-MJ-MB
-
控制门点通行,支持常开/常闭/时段控制。
-
支持多门互锁、反潜回、首人开启等高级规则。
-
支持刷卡、二维码、人脸、密码及组合认证。
-
可联动视频抓拍、录像回放和电子地图弹窗。
3. 梯控子系统 DAIC-YKT-TK
-
控制电梯楼层权限,刷卡/刷脸/扫码后开放指定楼层。
-
支持高峰时段固定楼层免认证、消防联动释放。
-
支持二维码动态扫码楼层授权。
-
记录梯控事件并形成乘梯日志。
4. 考勤子系统 DAIC-KQ-MB
-
支持班次、排班、加班、请假等基础设置。
-
支持刷卡、人脸、二维码、手机定位考勤。
-
可对接门禁或梯控通行记录生成考勤数据。
-
自动生成日/月报表并导出。
5. 在线巡更子系统 DAIC-MJ-XG
-
定义巡更路线、点位和巡更计划。
-
巡更员使用手持终端或手机在点位刷卡/扫码/NFC/打卡。
-
超时未巡更自动生成异常记录并通知管理员。
-
巡更记录与照片、视频、定位信息关联,支持安全审计。
二、系统软件架构
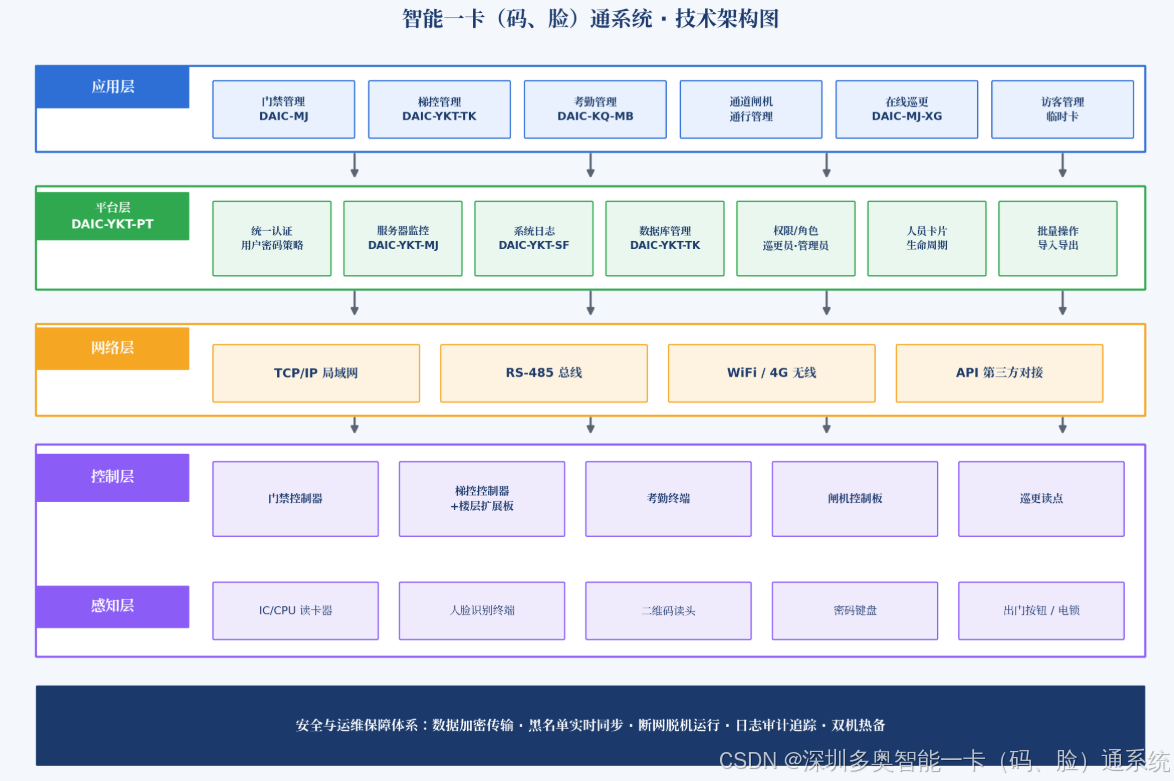
典型架构分为五层:
| 层次 | 说明 |
|---|---|
| 设备接入层 | 门禁控制器、梯控主板、人脸终端、二维码读头、巡更棒等 |
| 接入通信层 | TCP、HTTP、MQTT、WebSocket、RS485,支持离线缓存 |
| 平台服务层 | 统一认证、权限计算、设备管理、事件处理、黑名单服务、定时任务 |
| 业务应用层 | 门禁服务、梯控服务、考勤服务、巡更服务、报表服务 |
| 展示与集成层 | 管理后台Web端、移动端、第三方API接口、大屏可视化 |
核心原则是:所有子系统共享统一的凭证中心和权限中心 ,避免各系统独立发卡、独立授权。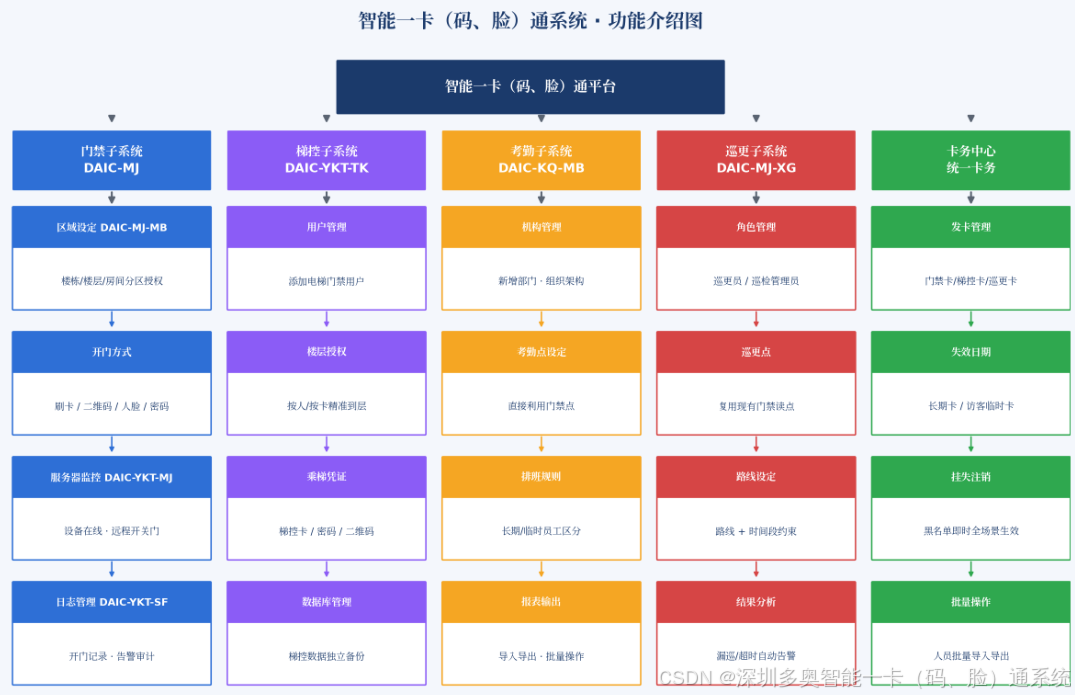
三、数据库结构设计(核心表)
以下为常见一卡通平台数据库的核心表设计思路,具体字段可能因厂商版本不同调整。
1. 组织架构类
-
org_info:组织ID、父部门ID、部门编码、部门名称、层级、状态。 -
org_user:用户与部门关联关系。
2. 用户账号类
-
sys_user:用户ID、登录名、密码哈希、姓名、手机号、邮箱、状态、最后登录时间。 -
sys_role:角色ID、角色编码、角色名称、数据范围。 -
sys_permission:权限ID、权限名称、权限类型(菜单/按钮/设备/数据范围)。 -
sys_user_role:用户与角色关联。 -
sys_role_permission:角色与权限关联。
3. 凭证与卡片类
-
credential:凭证ID、人员ID、凭证类型(IC卡/二维码/人脸)、绑定值、状态。 -
card_info:卡号、物理卡号、UID、卡类型(正式卡/临时卡)、有效期开始、有效期结束、发卡时间、注销时间、状态。 -
card_operation_log:卡操作ID、卡号、操作类型(发卡/挂失/解挂/注销/延期)、操作人、操作时间、备注。
4. 设备类
-
device_info:设备ID、设备编号、设备名称、设备类型(门禁/梯控/考勤/巡更)、IP、端口、位置、所属区域、在线状态。 -
device_permission:设备权限表,关联人员/部门/权限组与设备、时段、认证方式。 -
blacklist:黑名单ID、凭证ID、卡号、原因、加入时间、生效范围、是否下发设备。
5. 事件与记录类
-
event_record:事件ID、人员ID、凭证类型、事件类型、设备ID、事件结果(通过/拒绝)、失败原因、抓拍照片URL、发生时间。 -
attendance_record:考勤原始记录ID、人员ID、打卡设备、打卡时间、考勤日期、班次ID、结果状态。 -
patrol_task:巡更任务ID、路线ID、执行人、计划开始时间、计划结束时间、状态。 -
patrol_point_record:巡更点记录ID、任务ID、点位ID、巡更时间、巡更方式、照片/备注。
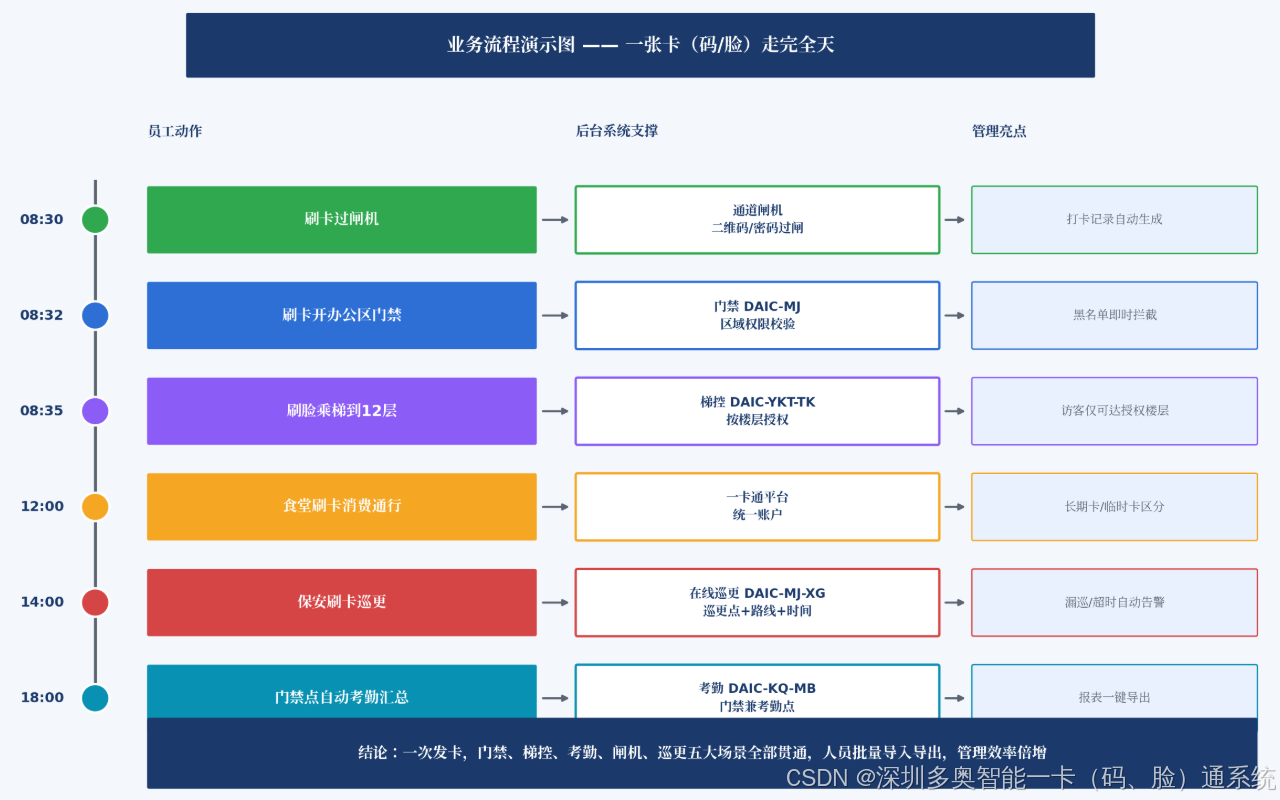 四、用户权限与角色管理
1. 角色划分
-
系统管理员:全部权限,可配置所有设备、人员、卡片和策略。
-
二级管理员:只能管理指定部门、指定区域或指定设备,满足分级管控。
-
巡更员:查看巡更任务、上报巡更结果。
-
普通员工:只能通过门禁/梯控通行,管理后台仅可查看个人记录。
2. 权限组机制
平台通过"权限组"批量管理设备访问权,例如:
-
门禁权限组:允许通行A办公区、B机房。
-
梯控权限组:允许到达8层、9层。
-
考勤权限组:允许使用考勤机打卡。
权限组可分配给:
-
单个用户;
-
部门(部门下所有人员自动继承);
-
角色。
3. 安全策略
-
密码策略:强制密码长度、复杂度,定期修改,连续错误锁定。
-
登录策略:IP白名单、登录时间限制、验证码、二次认证。
-
数据权限:二级管理员只能查看本部门数据。
-
审计日志:记录管理员所有增删改操作。
五、卡片全生命周期管理
卡片状态一般包括:待激活、正常、挂失、解挂、过期、注销。
1. 发卡
-
批量发卡:读卡器读取卡号,绑定人员,设置卡片类型和有效期。
-
正式卡:有效期一般与员工合同期或证件有效期一致。
-
临时卡:可设置较短有效期,例如访客卡1小时至7天。
2. 有效期管理
-
系统每天校验卡片有效期。
-
过期后卡片自动变为失效状态,无法通过门禁/梯控。
-
离线设备通过平台下载的"有效卡白名单+黑名单"进行校验。
3. 挂失与黑名单
-
卡片丢失后,用户可在自助端或由管理员在平台发起挂失。
-
挂失后,卡片状态变为"挂失",同时自动加入黑名单。
-
黑名单通过MQTT或下发任务增量同步到所有门禁/梯控设备。
-
挂失卡在设备端即使能通过本地验证也会被拒绝。
4. 解挂
-
找回卡片后,管理员确认卡未损坏、未过期,可在平台解挂。
-
解挂后卡片从黑名单移除,状态恢复为"正常"。
5. 注销
-
员工离职或卡片损坏时注销卡片。
-
注销后不能恢复,如需使用只能重新发卡。
-
注销操作会写入
card_operation_log,保留审计记录。
6. 黑名单机制
-
支持全量下发和增量下发。
-
设备离线时优先使用本地最新黑名单。
-
黑名单包括挂失卡、注销卡、异常卡、密级人员卡等。
六、二维码/人脸/刷卡多模态认证集成
1. 统一凭证模型
一个人员对应一个credential_id,同时可绑定:
-
IC卡物理卡号;
-
人脸特征;
-
二维码令牌密钥。
2. 刷卡认证流程
-
门禁/梯控读头读取卡号。
-
在线时上传平台校验:卡状态、有效期、设备权限、时间段。
-
离线时设备本地校验:白名单、黑名单、有效期缓存。
3. 二维码认证流程
-
用户在手机端获取动态二维码。
-
二维码包含签名令牌、时间戳、一次性随机数。
-
设备扫描后上传平台或本地验签。
-
校验通过后,按二维码内权限开放门禁或楼层。
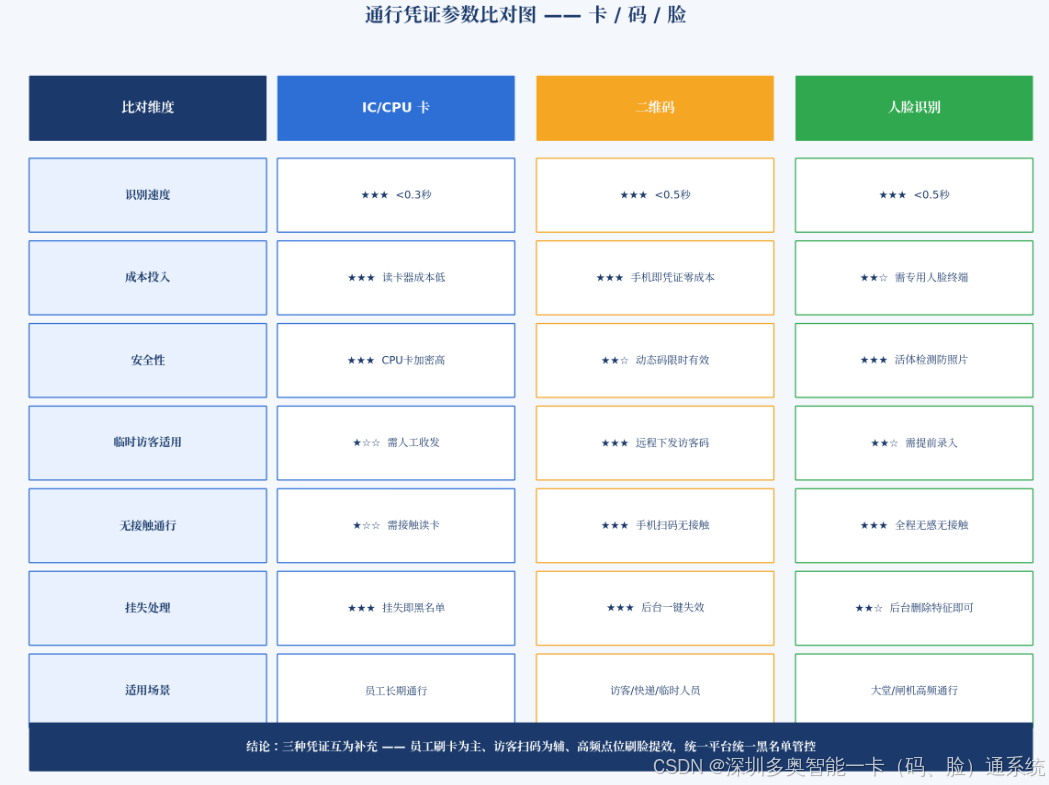
4. 人脸认证流程
-
人脸终端采集人脸图片。
-
边缘端或服务端进行特征提取和比对。
-
支持活体检测,防止照片/视频攻击。
-
比对成功后返回人员ID并联动门禁/梯控。
5. 组合认证
-
可配置为"刷卡+人脸"、"刷卡+密码"、"人脸+二维码"等组合模式。
-
适用于高安全区域,例如机房、财务室、实验室。
七、批量导入导出
1. 批量导入
-
支持Excel/CSV模板批量导入人员、部门、卡片信息。
-
系统自动校验:身份证号、手机号、卡号唯一性。
-
异步批量处理,完成后生成导入结果文件,错误行可下载。
-
重复卡号或人员编号会跳过或回滚,可按配置决定。
2. 批量导出
-
支持批量导出人员名单、卡片列表、权限清单、考勤记录、巡更记录。
-
导出接口支持分页、筛选条件、大文件异步生成。
-
权限导出常用于审计或系统迁移。
3. 常用接口示例
-
POST /api/v1/import/users -
POST /api/v1/import/cards -
GET /api/v1/export/cards?state=normal -
GET /api/v1/export/records?deviceType=mj&date=2026-01-01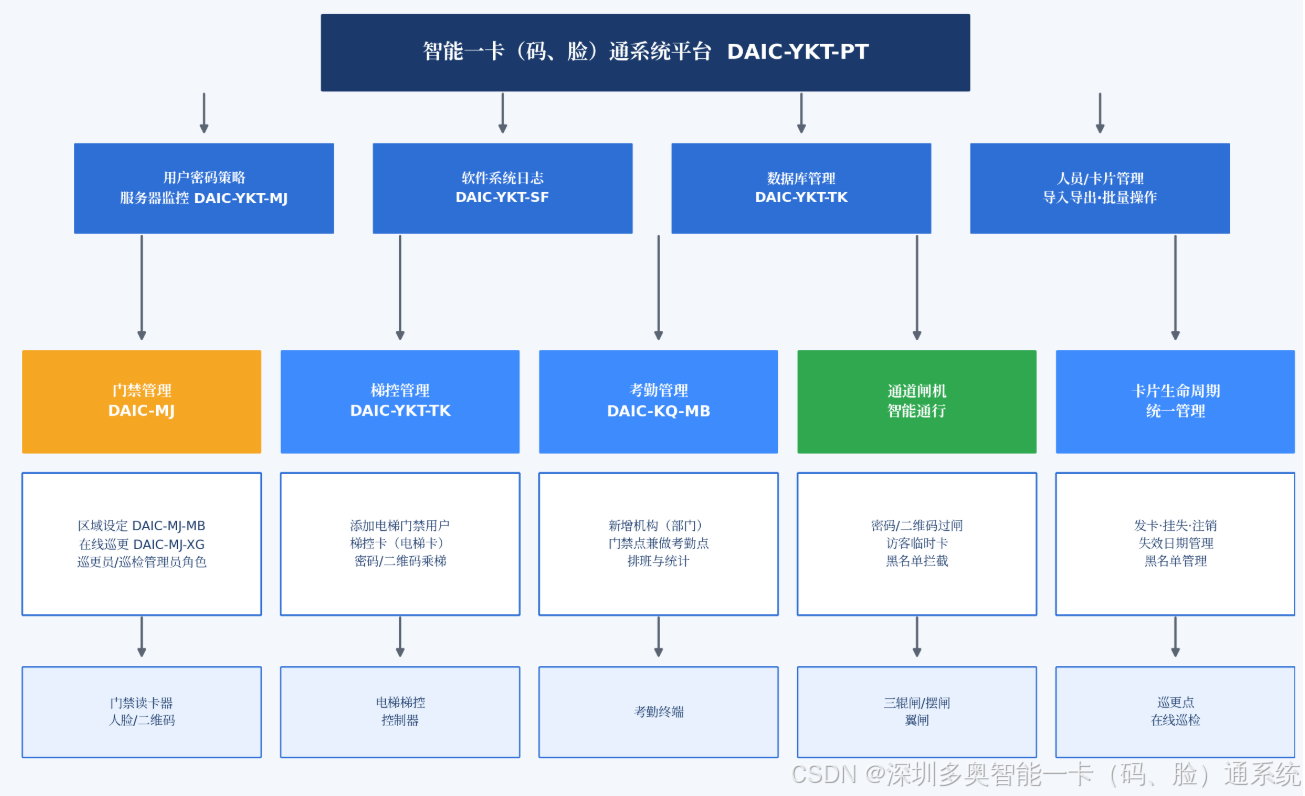
八、服务器监控与日志分析
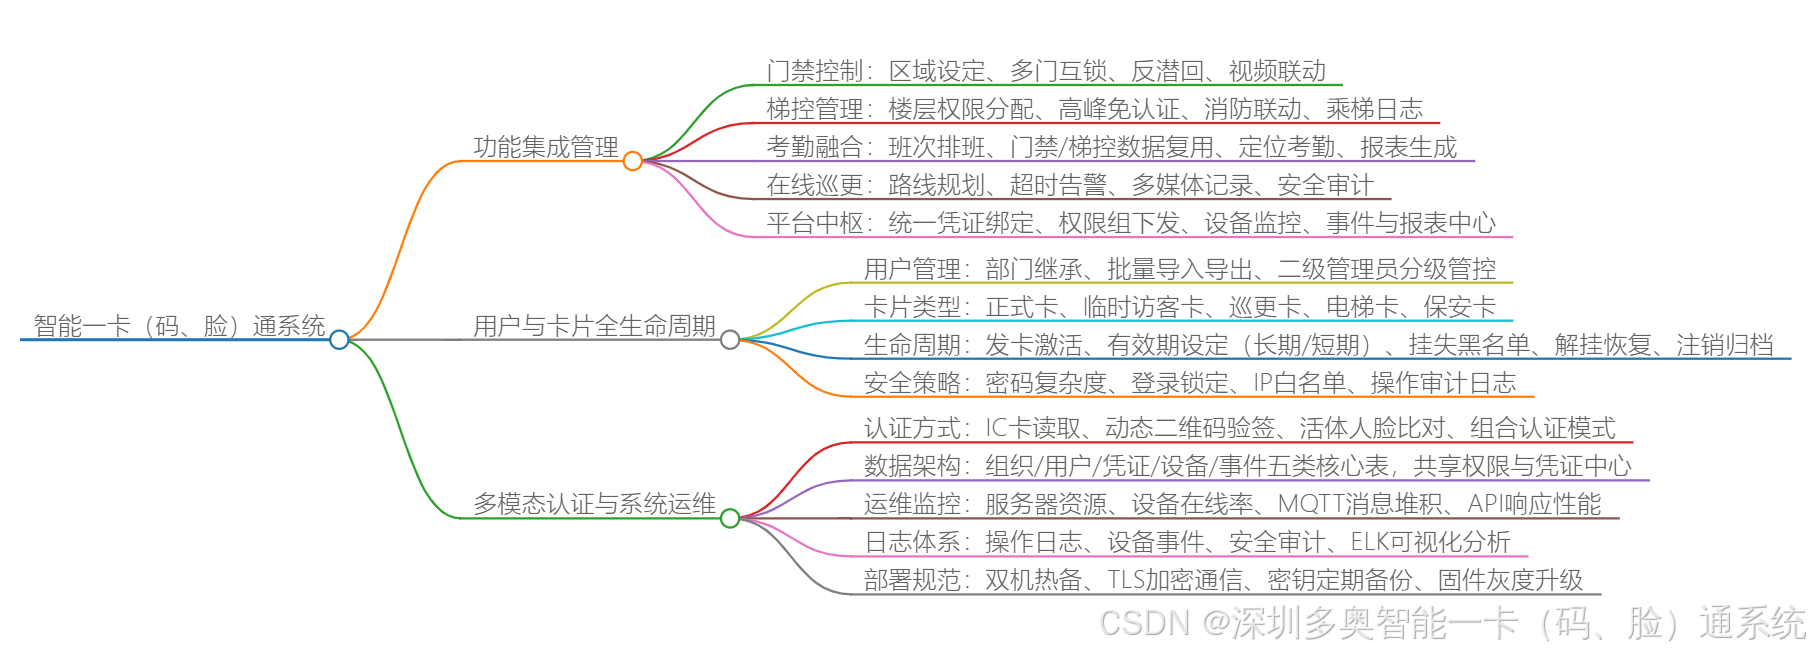
1. 服务器监控
-
监控指标:CPU、内存、磁盘、网络带宽、进程状态。
-
应用监控:MySQL连接池、Redis内存、MQTT堆积消息、API响应时间。
-
设备监控:设备在线率、心跳延迟、下发失败率。
-
告警规则:CPU超过80%、磁盘剩余低于20%、设备离线超过5分钟等。
2. 日志分析
-
操作日志:管理员登录、发卡、删卡、修改权限等。
-
设备事件日志:刷卡成功、刷卡失败、人脸比对失败、二维码过期等。
-
安全审计日志:黑名单命中、异常时间通行、多次尝试失败。
-
可集成ELK:Filebeat采集日志 -> Kafka缓冲 -> Elasticsearch存储 -> Kibana可视化。
3. 可视化大屏
-
实时显示当日通行人数、开门次数、梯控楼层使用分布、考勤到岗率、巡更完成率。
-
地图上显示设备状态及报警事件。
九、开发/部署/运维建议
-
生产环境建议采用双机热备或集群部署,数据库主从复制。
-
所有设备通信使用TLS加密,API接口使用Token鉴权。
-
定期备份数据库和卡密钥文件。
-
设备离线黑名单建议每天定时增量同步,重要卡片挂失后即时下发。
-
密码策略启用后,管理员账号必须使用强密码并开启多因素认证。
-
更新固件前在测试环境验证,避免影响线上通行。
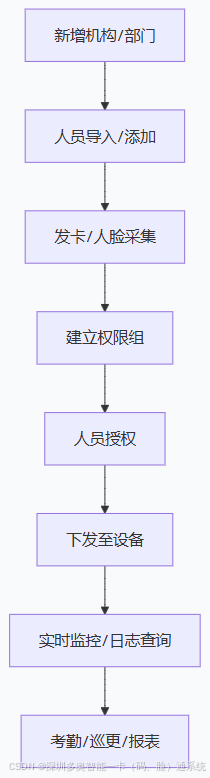
总之:智能一卡通平台集成门禁、梯控、考勤、巡更等系统,实现"一卡、一码、一脸"全场景通行。基于统一凭证与权限中心,支持多模态认证、权限组分级管控、卡片全生命周期管理及电子地图可视化。系统采用五层架构,核心数据库设计完善,具备批量操作、安全审计、黑名单实时同步与运维监控能力,保障高可用与安全性,适用于企业级智慧管理。