目录
[免费获取并激活 CKA_v1.31_模拟系统](#免费获取并激活 CKA_v1.31_模拟系统)
[5)、Log 后端](#5)、Log 后端)
6)、配置 master 节点的 kube-apiserver.yaml、配置 master 节点的 kube-apiserver.yaml)
[7)、等待 apiserver 自动重启,且恢复正常](#7)、等待 apiserver 自动重启,且恢复正常)
5.日志审计
免费获取并激活 CKA_v1.31_模拟系统
题目
您必须在以下Cluster/Node上完成此考题:
Cluster Master node Worker node
CKS00505 master node01
.
设置配置环境:
candidate@node01$ kubectl config use-context CKS00505
Task
在 cluster 中启用审计日志。为此,请启用日志后端,并确保:
• 日志存储在 /var/log/kubernetes/audit-logs.txt
• 日志文件能保留 10 天
• 最多保留 2 个旧审计日志文件
/etc/kubernetes/logpolicy/sample-policy.yaml 提供了基本策略。它仅指定 不记录 的内容。
注意:基本策略位于 cluster 的 master 节点上。
编辑和扩展基本策略以记录:
• RequestResponse 级别的 persistentvolumes 更改
• namespace front-apps 中 configmaps 更改的请求体
• Metadata 级别的所有 namespace 中的 ConfigMap 和 Secret 的更改
此外,添加一个全方位的规则以在 Metadata 级别记录所有其他请求。
注意:不要忘记应用修改后的策略。
开始操作:
1)、切换集群
bash
kubectl config use-context CKS005052)、登录Master节点并提权
bash
ssh master01
sudo -i
3)、审计策略
官网搜索"审计"
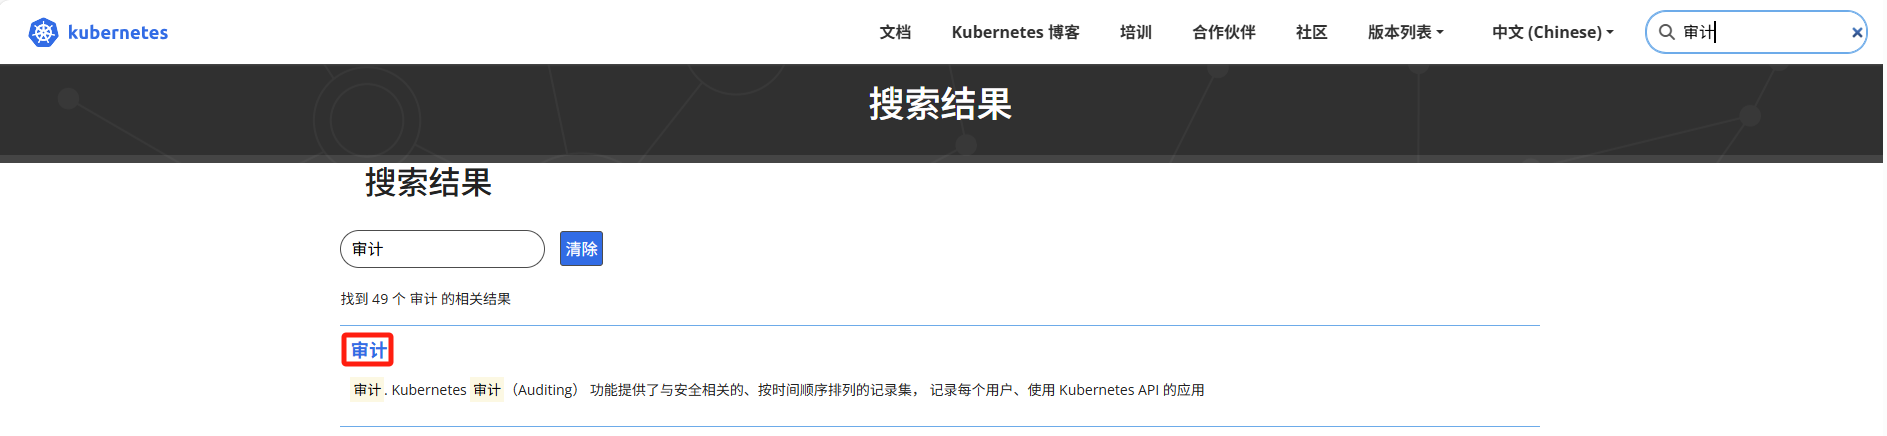
找到"审计策略"
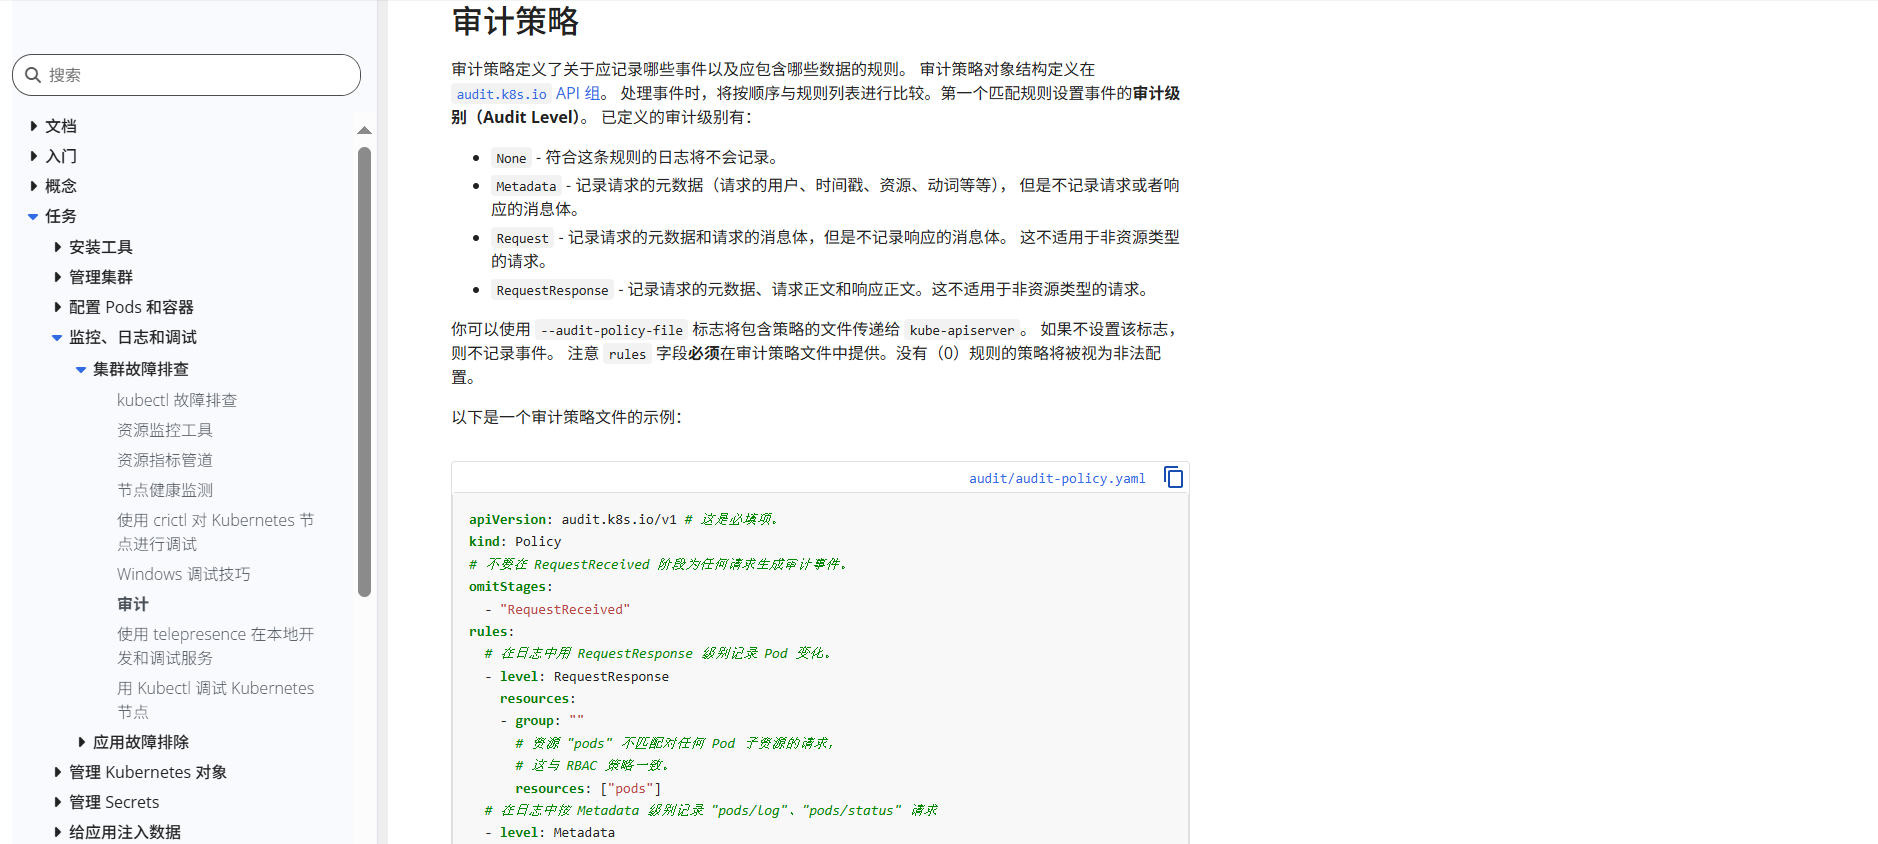
4)、配置审计策略
bash
cp /etc/kubernetes/logpolicy/sample-policy.yaml /tmp
vim /etc/kubernetes/logpolicy/sample-policy.yaml
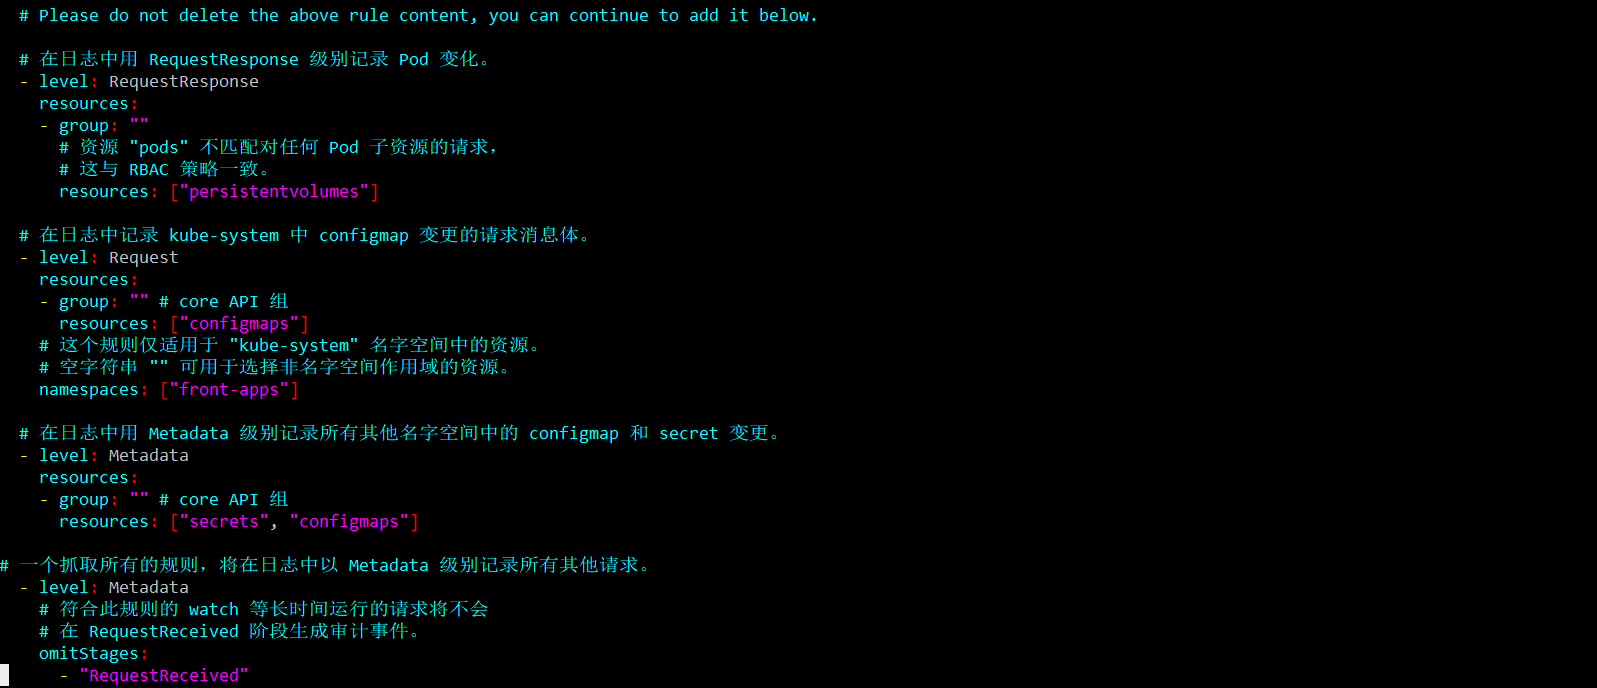
具体配置如下:
bash
rules:
  # Please do not delete the above rule content, you can continue to add it below.

  # 在日志中用 RequestResponse 级别记录 Pod 变化。
  - level: RequestResponse
    resources:
    - group: ""
      # 资源 "pods" 不匹配对任何 Pod 子资源的请求,
      # 这与 RBAC 策略一致。
      resources: ["persistentvolumes"]

  # 在日志中记录 kube-system 中 configmap 变更的请求消息体。
  - level: Request
    resources:
    - group: "" # core API 组
      resources: ["configmaps"]
    # 这个规则仅适用于 "kube-system" 名字空间中的资源。
    # 空字符串 "" 可用于选择非名字空间作用域的资源。
    namespaces: ["front-apps"]

  # 在日志中用 Metadata 级别记录所有其他名字空间中的 configmap 和 secret 变更。
  - level: Metadata
    resources:
    - group: "" # core API 组
      resources: ["secrets", "configmaps"]

  # 一个抓取所有的规则,将在日志中以 Metadata 级别记录所有其他请求。
  - level: Metadata
    # 符合此规则的 watch 等长时间运行的请求将不会
    # 在 RequestReceived 阶段生成审计事件。
    omitStages:
      - "RequestReceived"
CKA模拟系统截图
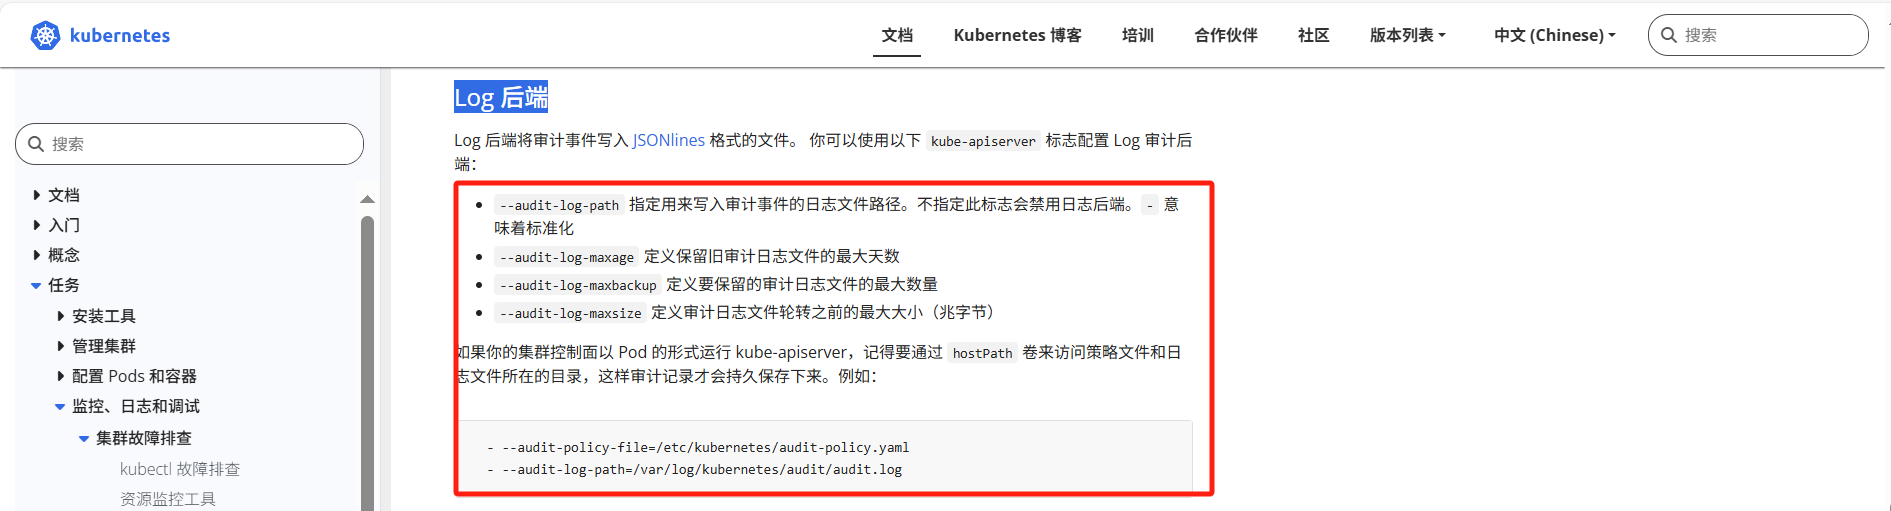
5)、Log 后端
在上面的官网页面找到"Log 后端"
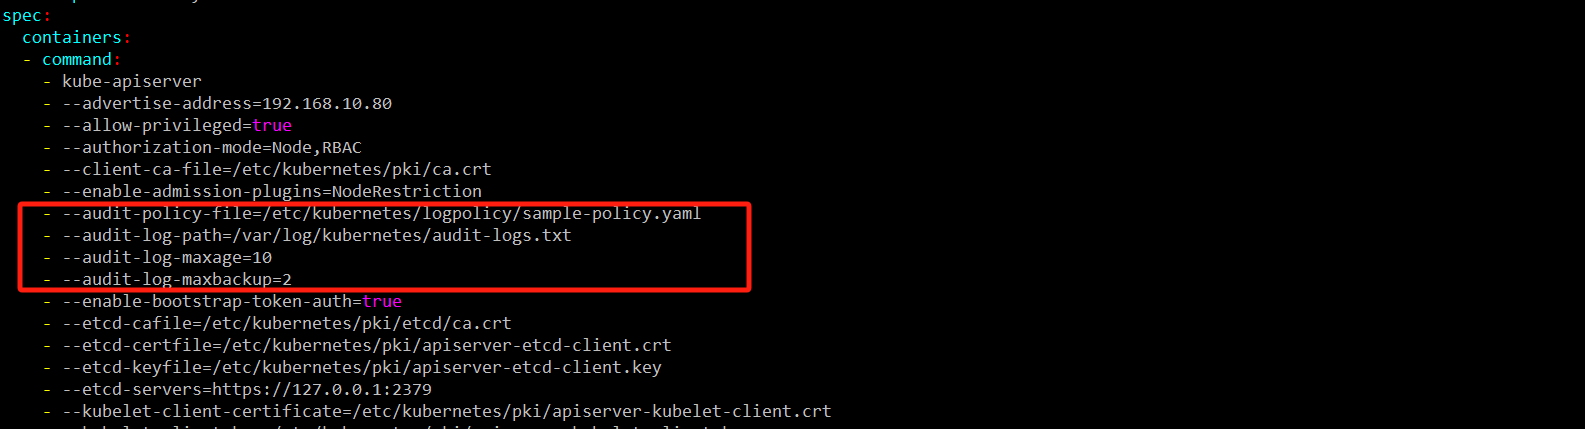
6)、配置 master 节点的 kube-apiserver.yaml
bash
cp /etc/kubernetes/manifests/kube-apiserver.yaml /tmp
vim /etc/kubernetes/manifests/kube-apiserver.yaml
具体配置如下(位置参考下面截图):
bash
#定义审计策略 yaml 文件位置,通过 hostpath 挂载
- --audit-policy-file=/etc/kubernetes/logpolicy/sample-policy.yaml

#定义审计日志位置,通过 hostpath 挂载
- --audit-log-path=/var/log/kubernetes/audit-logs.txt

#定义保留旧审计日志文件的最大天数为 10 天
- --audit-log-maxage=10

#定义要保留的审计日志文件的最大数量为 2 个
- --audit-log-maxbackup=2
CKA模拟系统截图
7)、等待 apiserver 自动重启,且恢复正常
bash
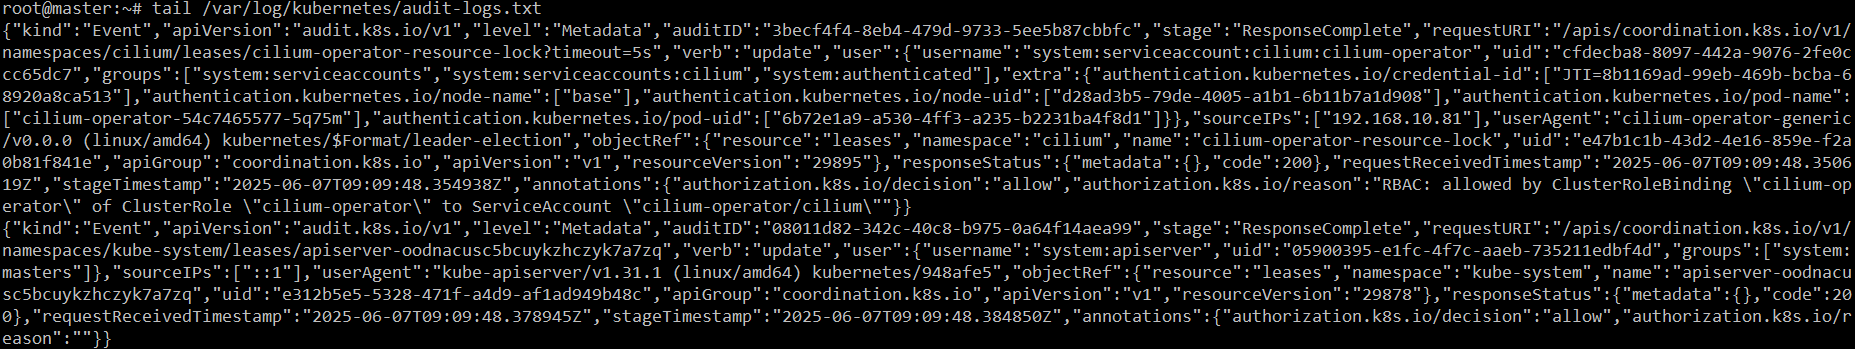
kubectl get pod -A8)、验证是否配置成功
bash
tail /var/log/kubernetes/audit-logs.txtCKA模拟系统截图
CKA高仿真环境简单演示视频