【深入理解SpringCloud微服务】Spring-Security作用与原理解析
Spring-Security作用
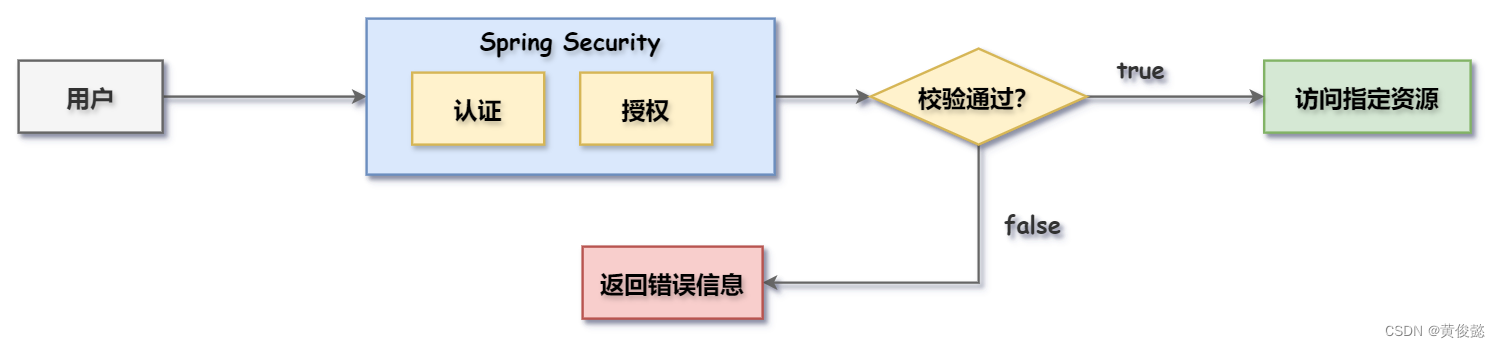
Spring-Security 的作用就是给当前系统提供认证 和授权两大功能。
- 认证:确认当前用户是否是本系统的用户,简单来讲就是进行登录校验,必须先登录才允许用户访问当前系统的资源。
- 授权:确认当前用户是否有权限访问指定的资源。
Spring-Security原理
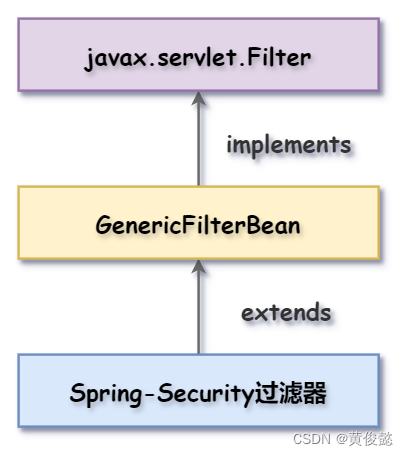
Spring-Security 的功能是基于Servlet过滤器 实现的,它的过滤器都直接或间接的继承了Spring的GenericFilterBean ,然后GenericFilterBean又实现了javax.servlet.Filter接口。

Spring-Security有一个过滤器链 (本身也是一个过滤器),串联自己的各种过滤器,当一个请求达到时,只有顺利通过了过滤器链中的所有过滤,才能访问指定的资源。
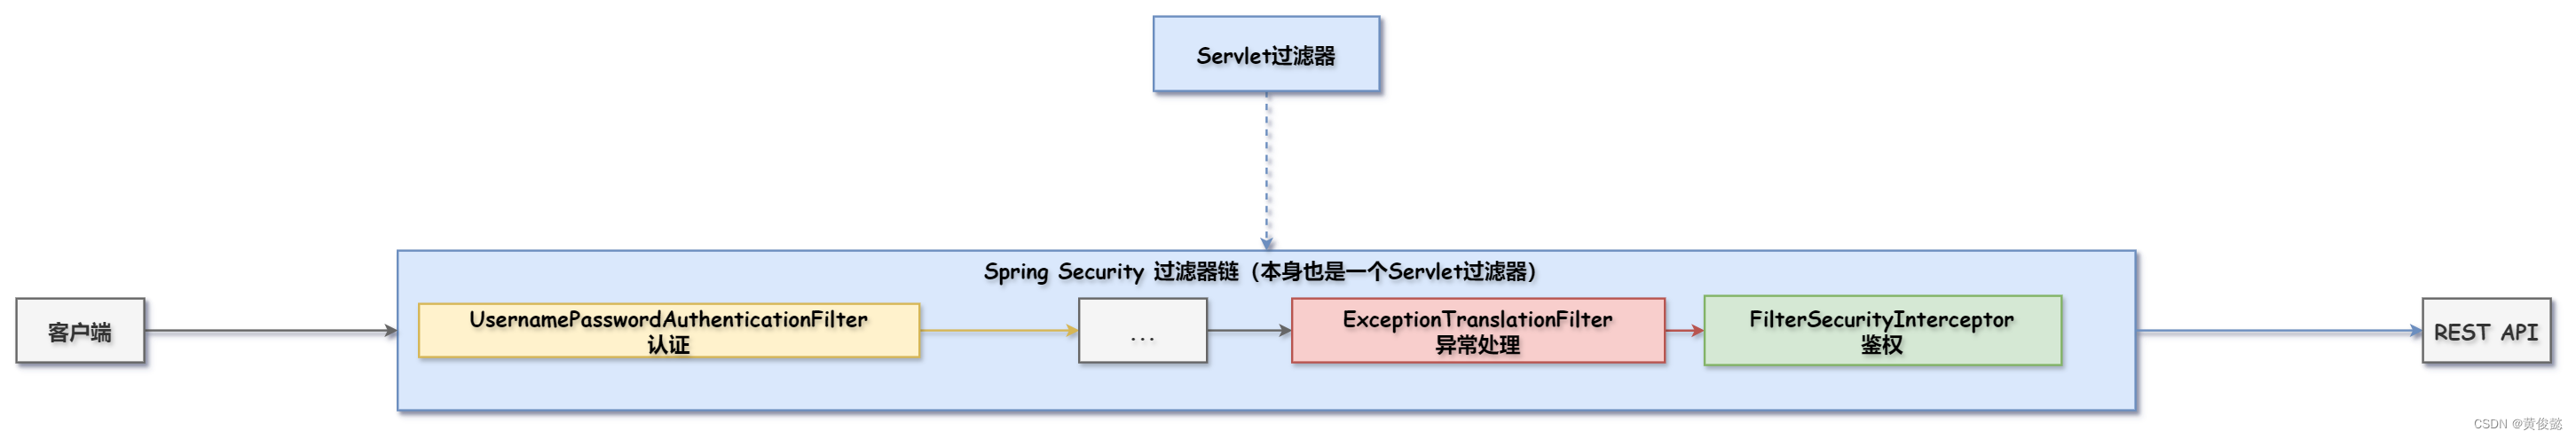
过滤器链中有许多过滤器,我们不需要全部都认识,但是有三个重要的过滤器可以了解一下。
- UsernamePasswordAuthenticationFilter:进行认证,也就是登录,但是默认情况下只有调用Security默认的登录接口"POST /login"才有效。
- ExceptionTranslationFilter:处理FilterChain上的异常。
- FilterSecurityInterceptor:进行登录和权限校验。
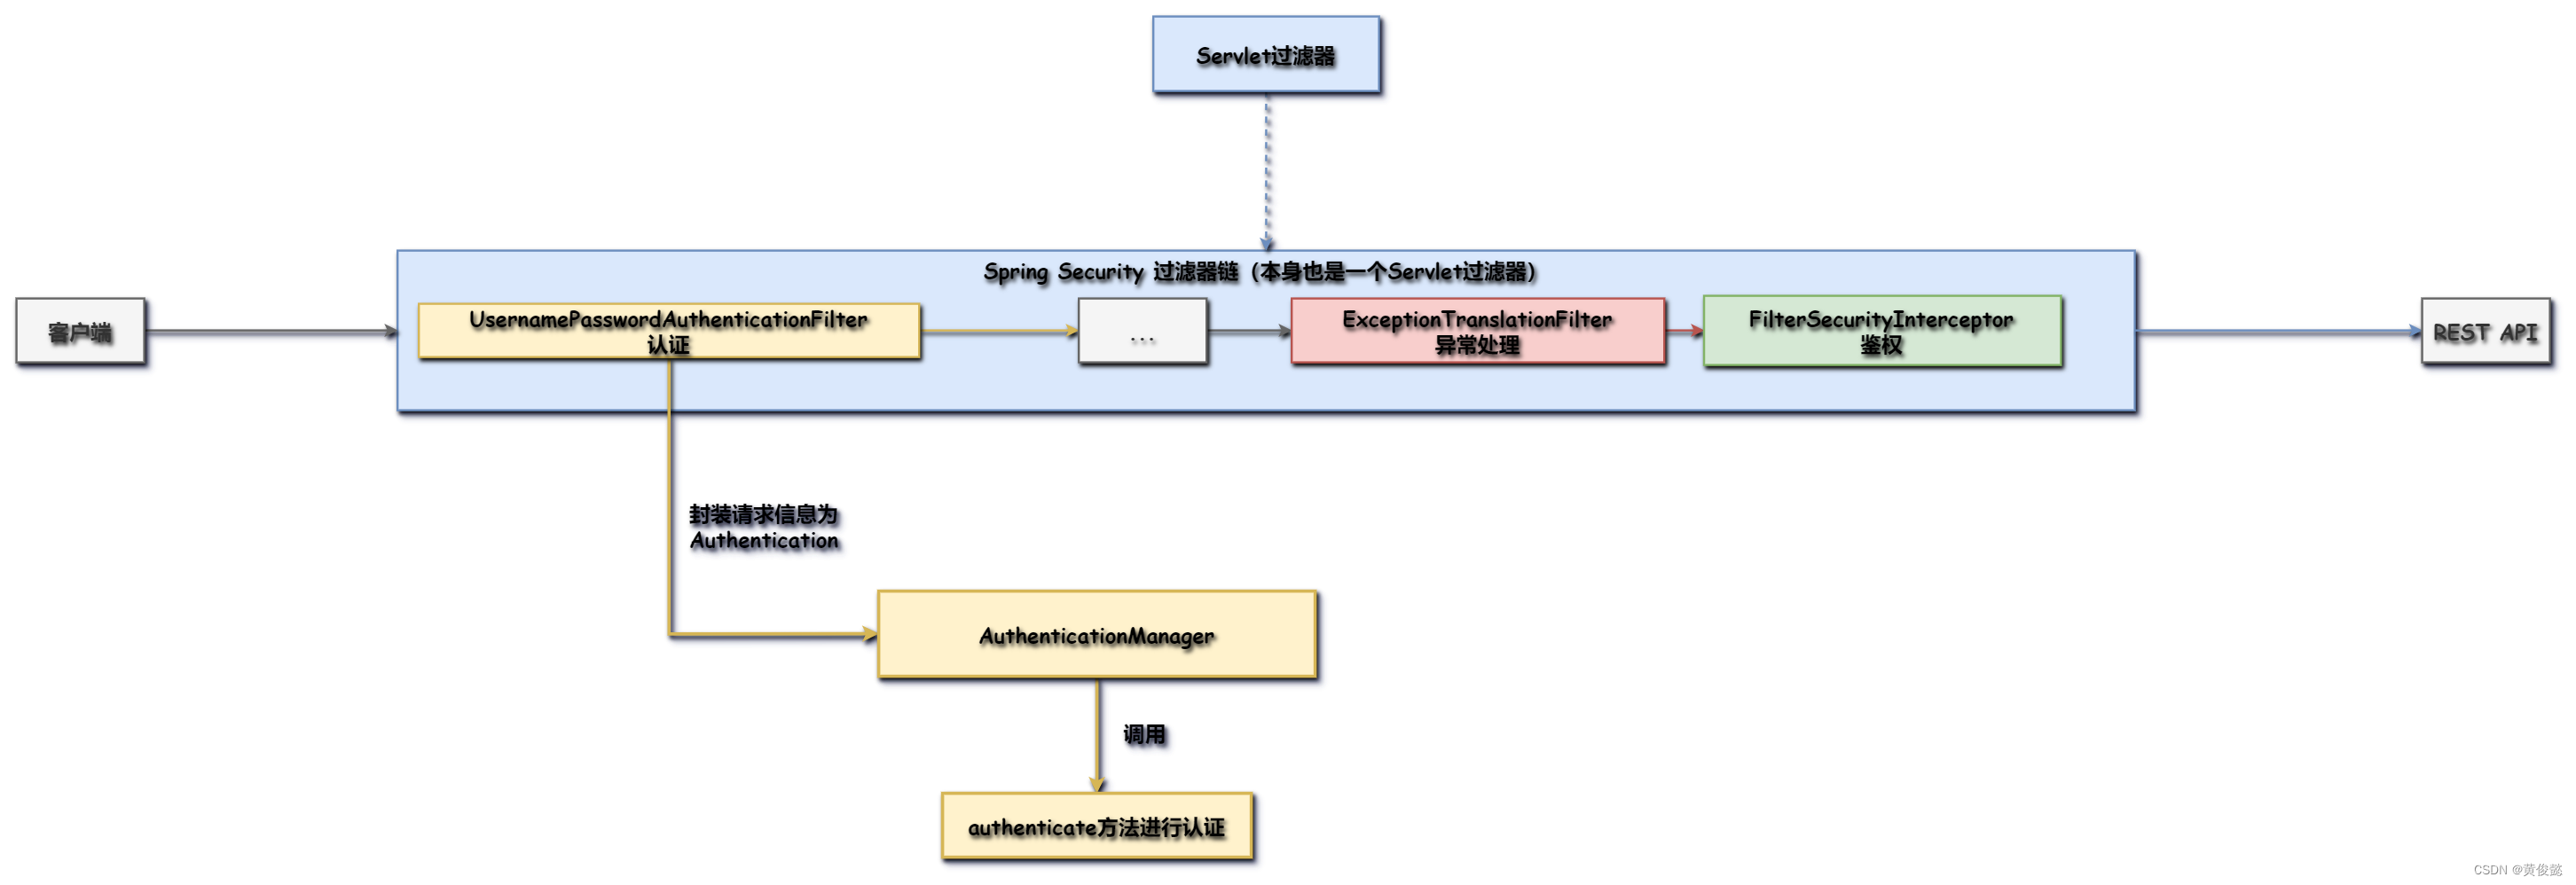
当调用 "POST /login" 进行登录时,UsernamePasswordAuthenticationFilter 会把登录账号和密码封装为Authentication 对象,调用AuthenticationManager 的 authenticate() 方法进行认证。
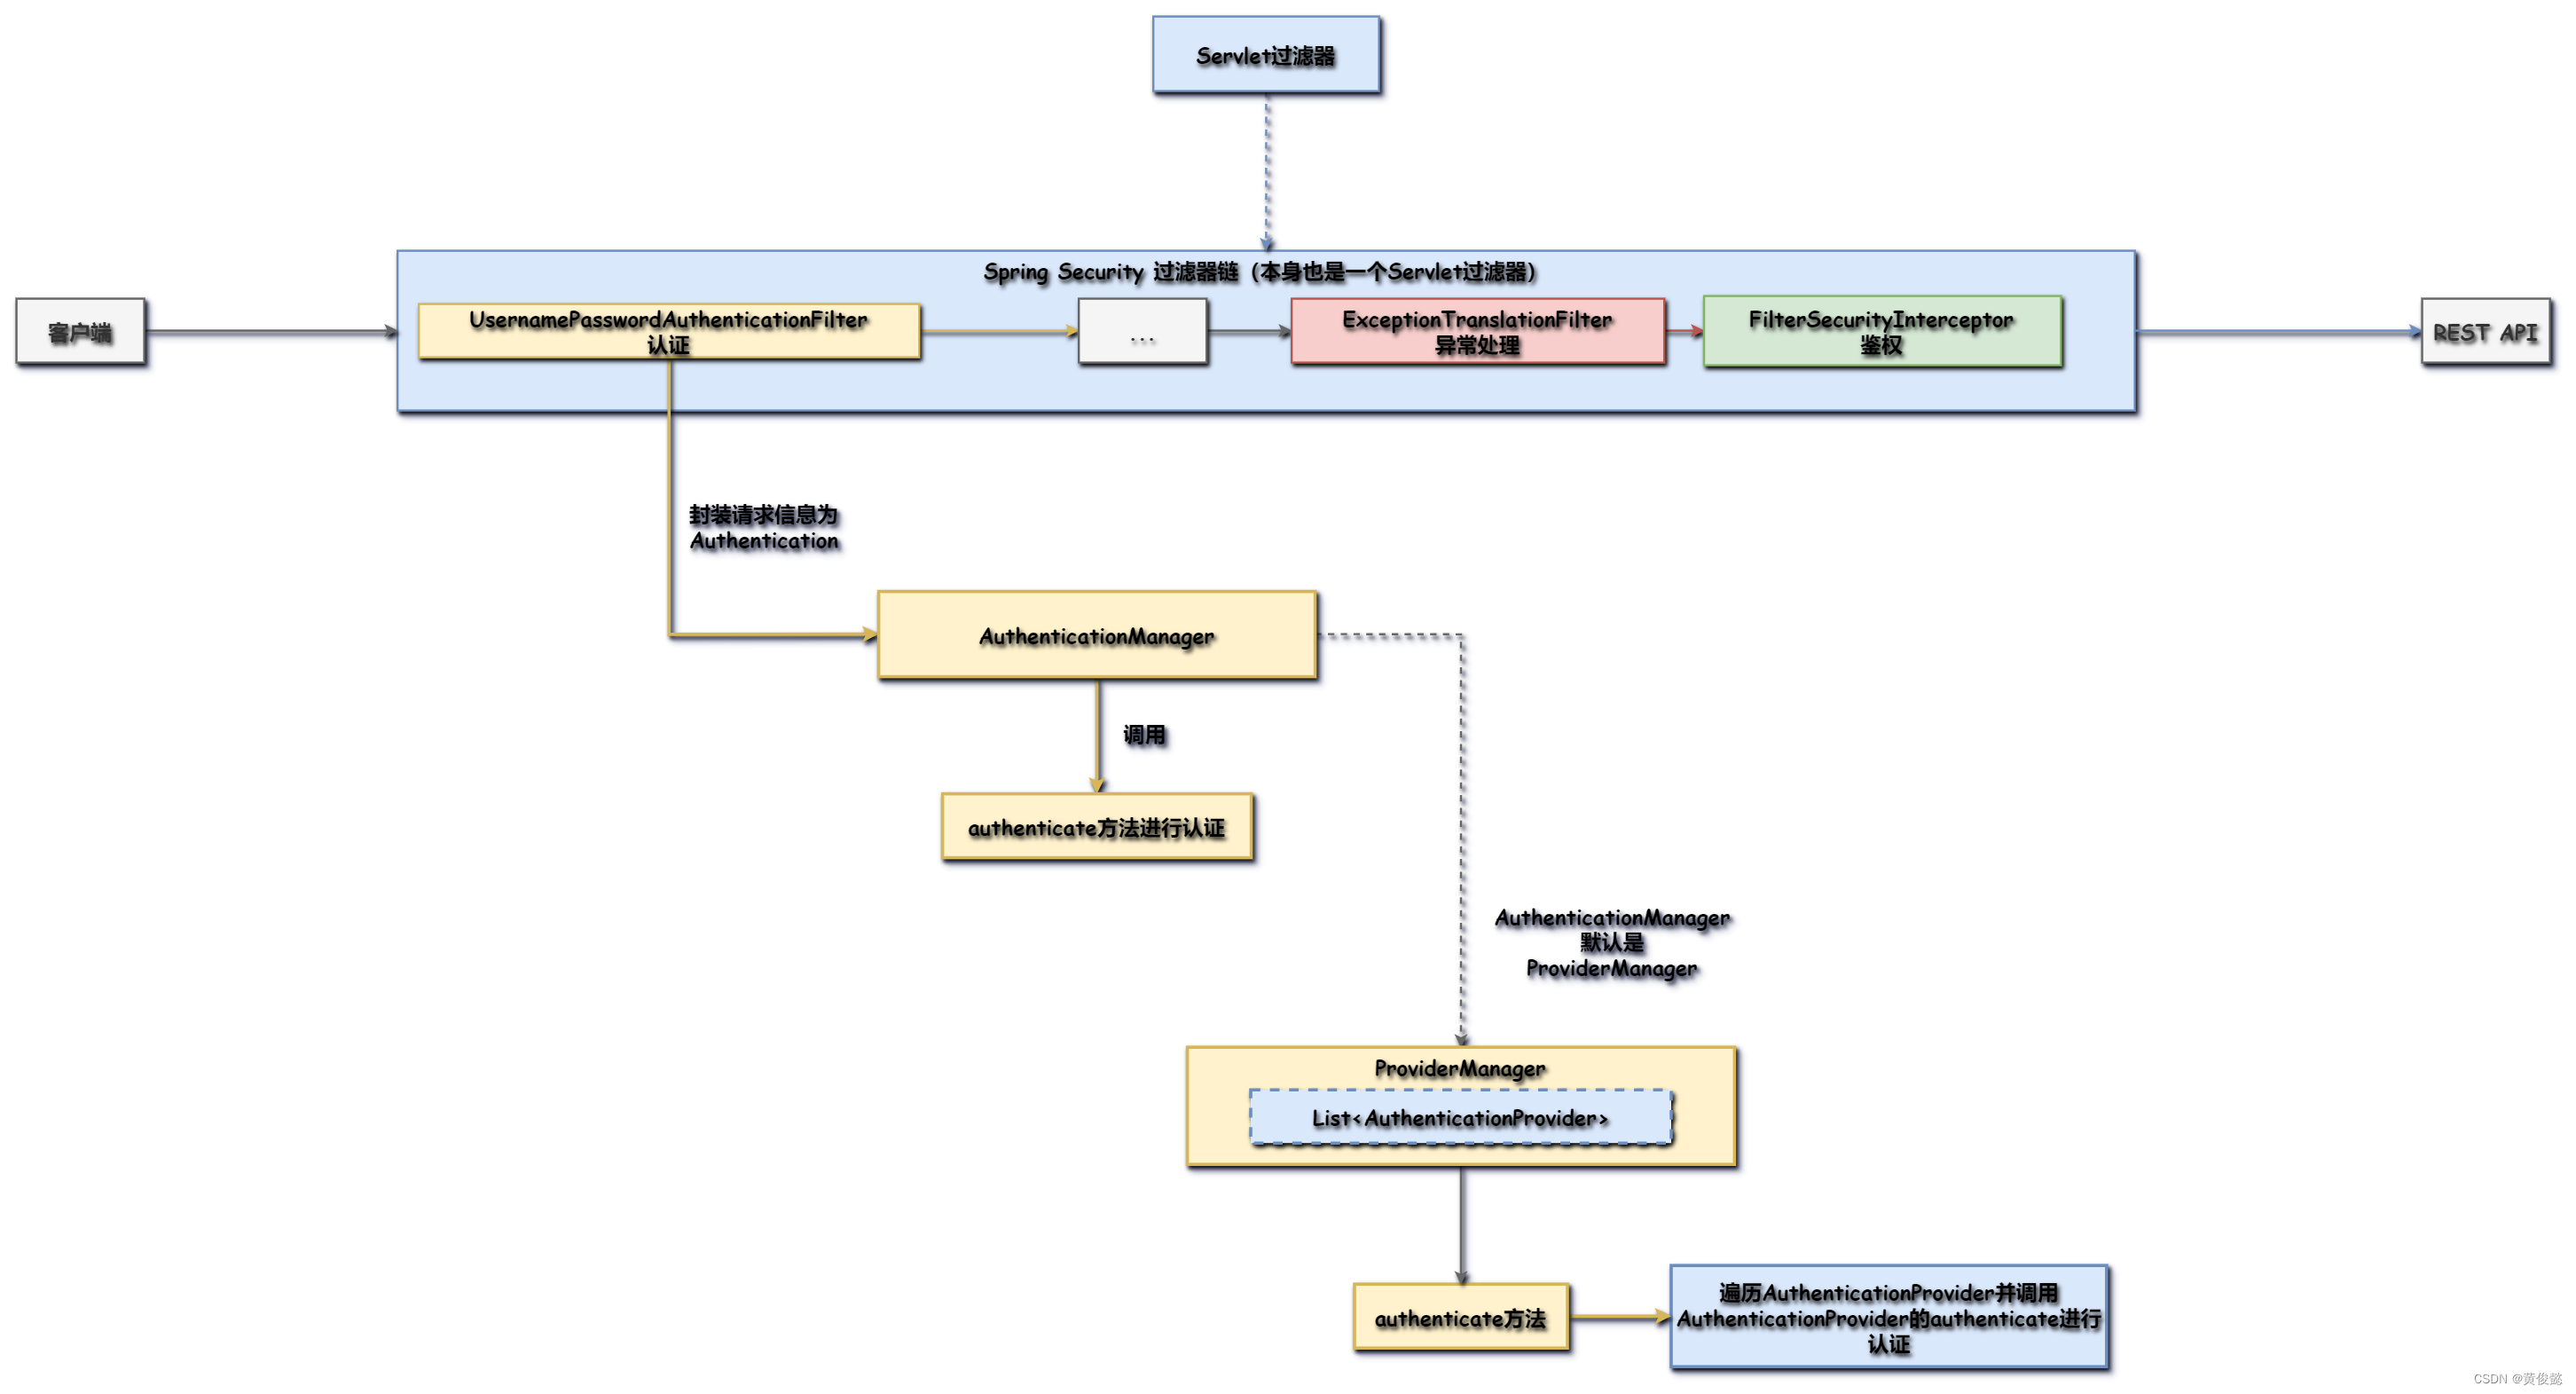
默认的AuthenticationManager 是ProviderManager ,ProviderManager 的 authenticate() 方法会调用ProviderManager 中的AuthenticationProvider 的 authenticate() 方法进行认证。
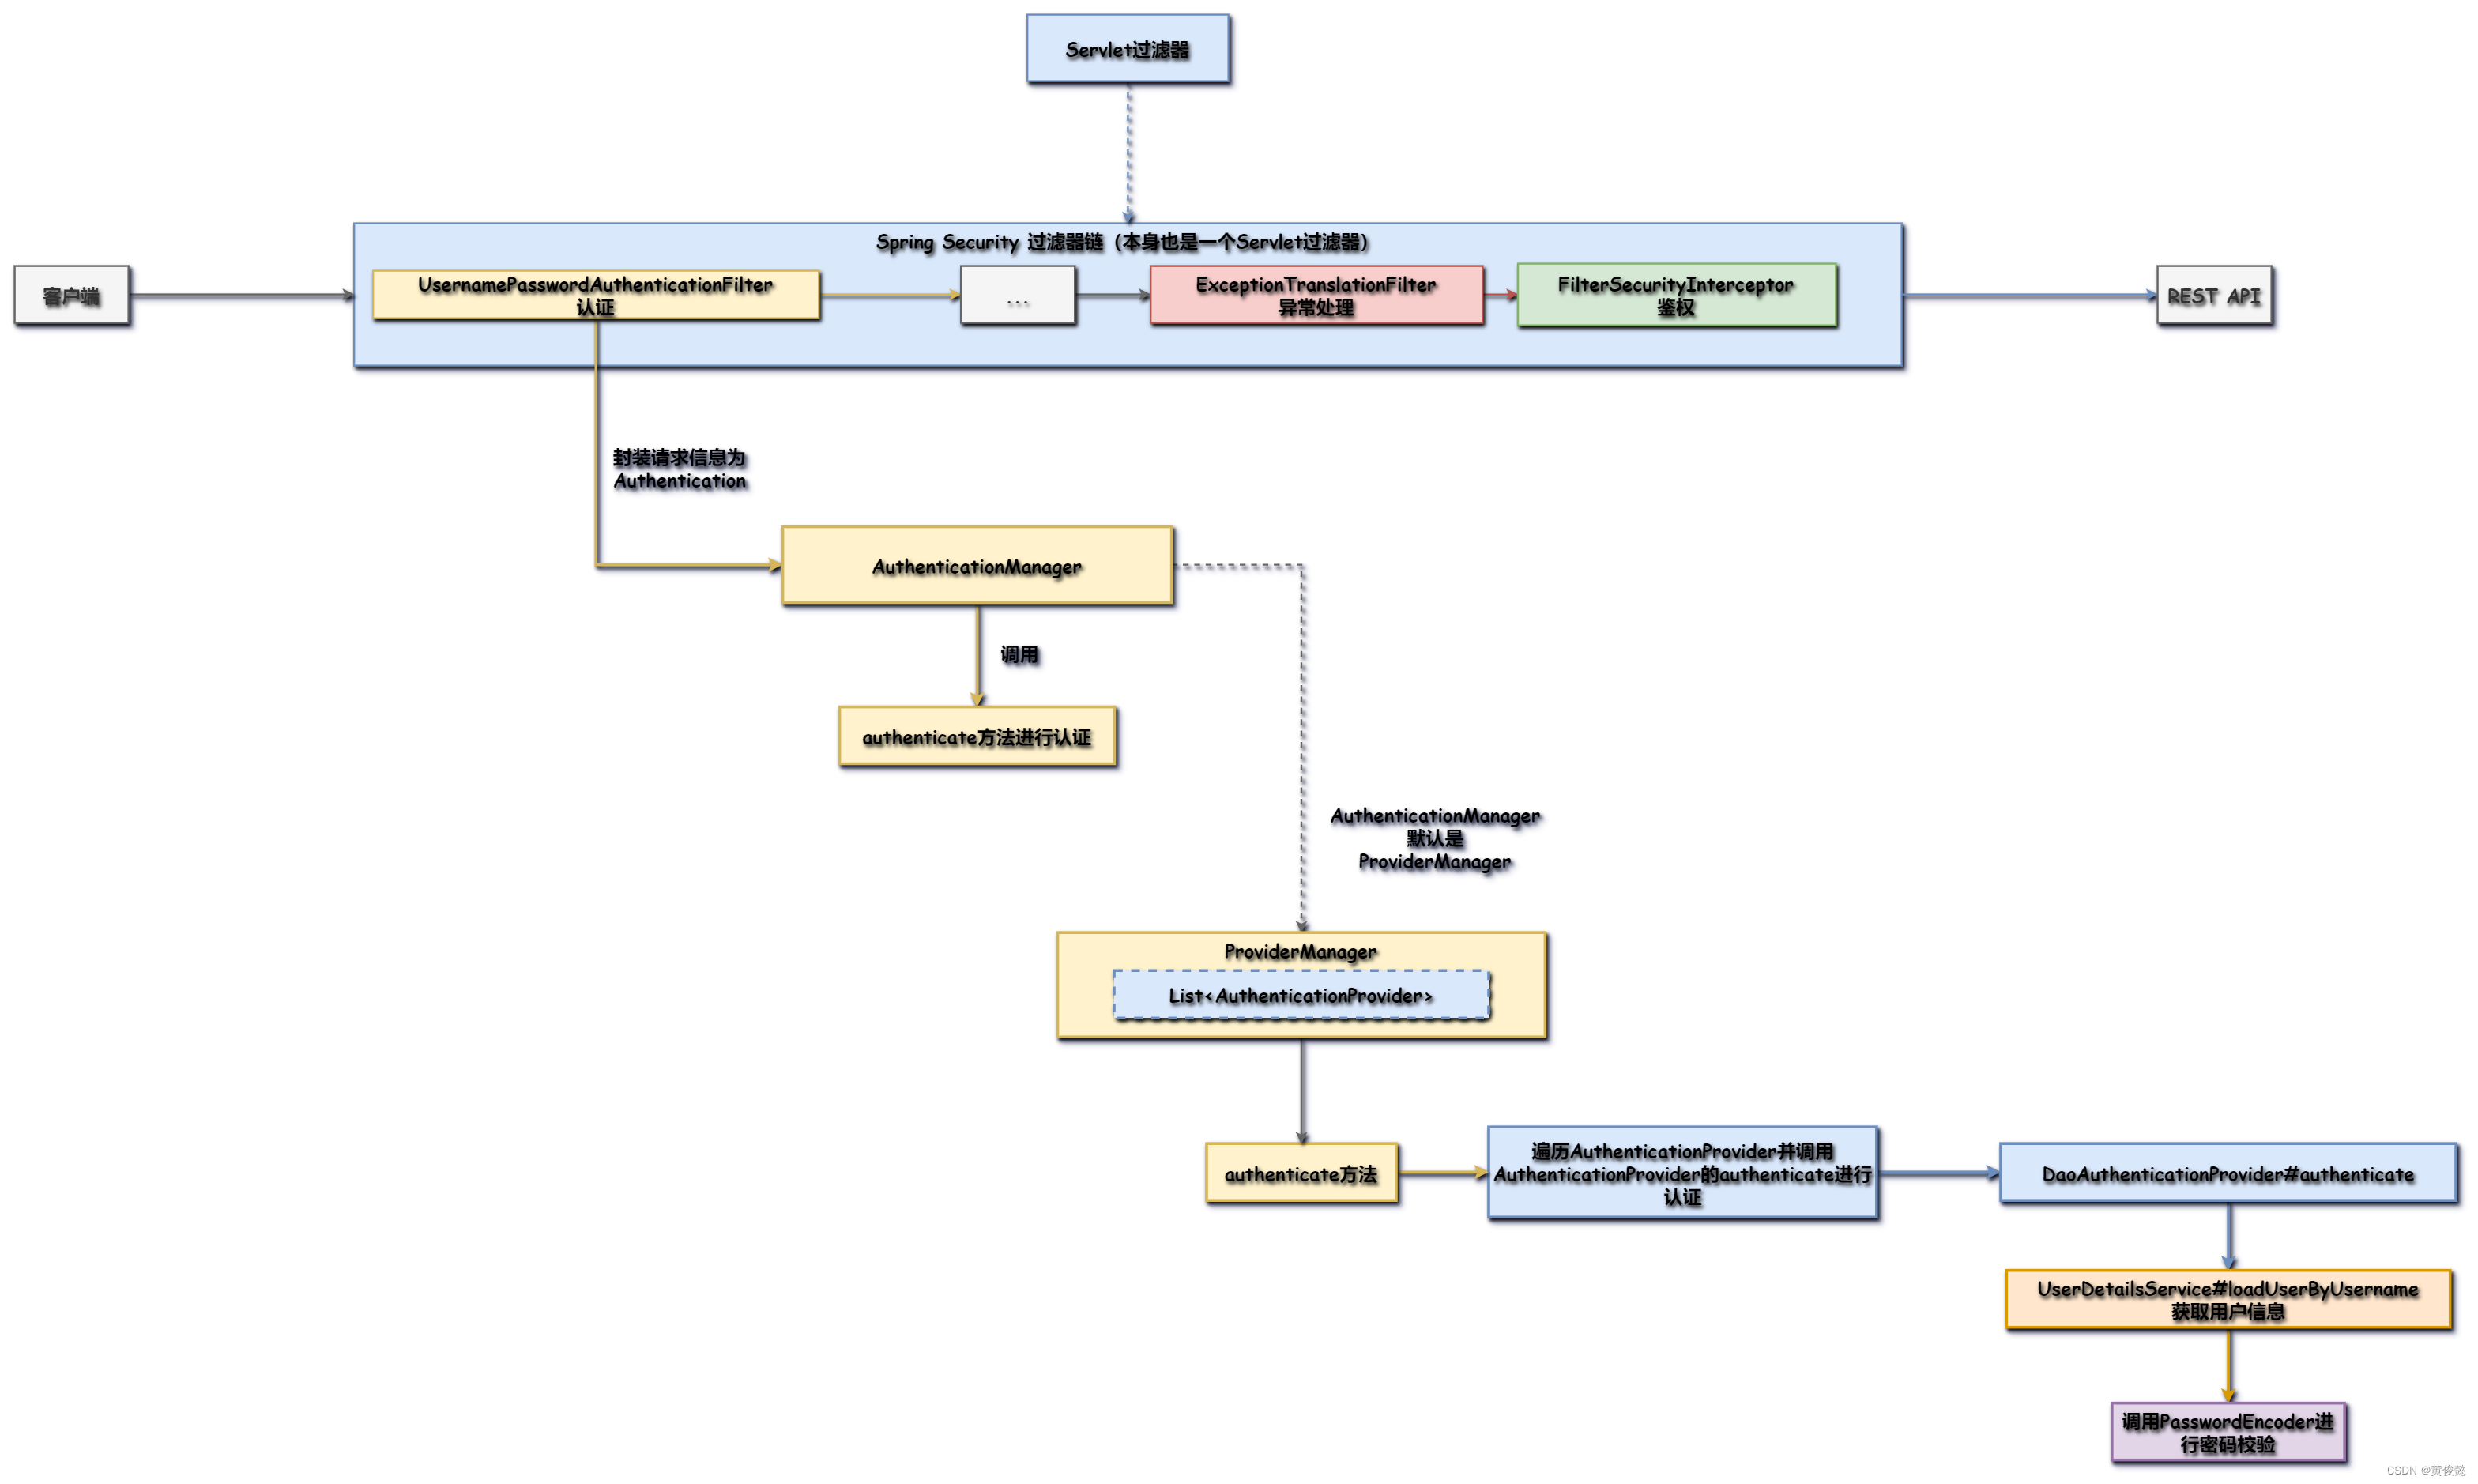
ProviderManager的authenticate()方法默认会调用到DaoAuthenticationProvider 的 authenticate() 方法。DaoAuthenticationProvider的authenticate()方法会调用UserDetailsService 的 loadUserByUsername() 方法根据用户名查询用户信息,然后调用PasswordEncoder进行密码校验。
Spring-Security实现权限控制
Spring-Security可以进行权限控制,也就是控制某些用户能访问特定的资源,某些用户则不行,也就是授权的功能。
我们可以基于RBAC模型实现用于与权限的关联,RBAC模型一共有五张表:
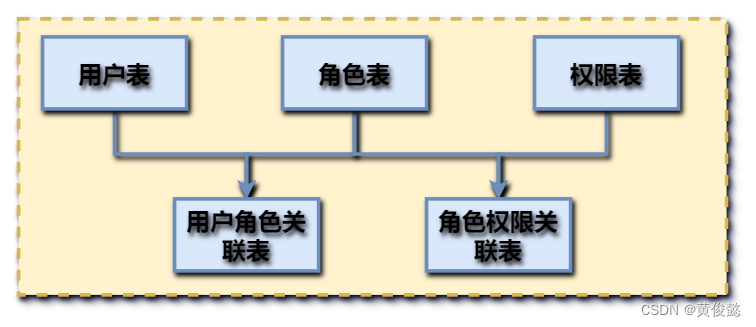
根据RBAC模型,就可以确定一个用户的权限集合,我们实现自定义的UserDetailsService,然后在loadUserByUsername()方法中把查询到的权限信息,然后封装到我们自定义的UserDetails实现类中。
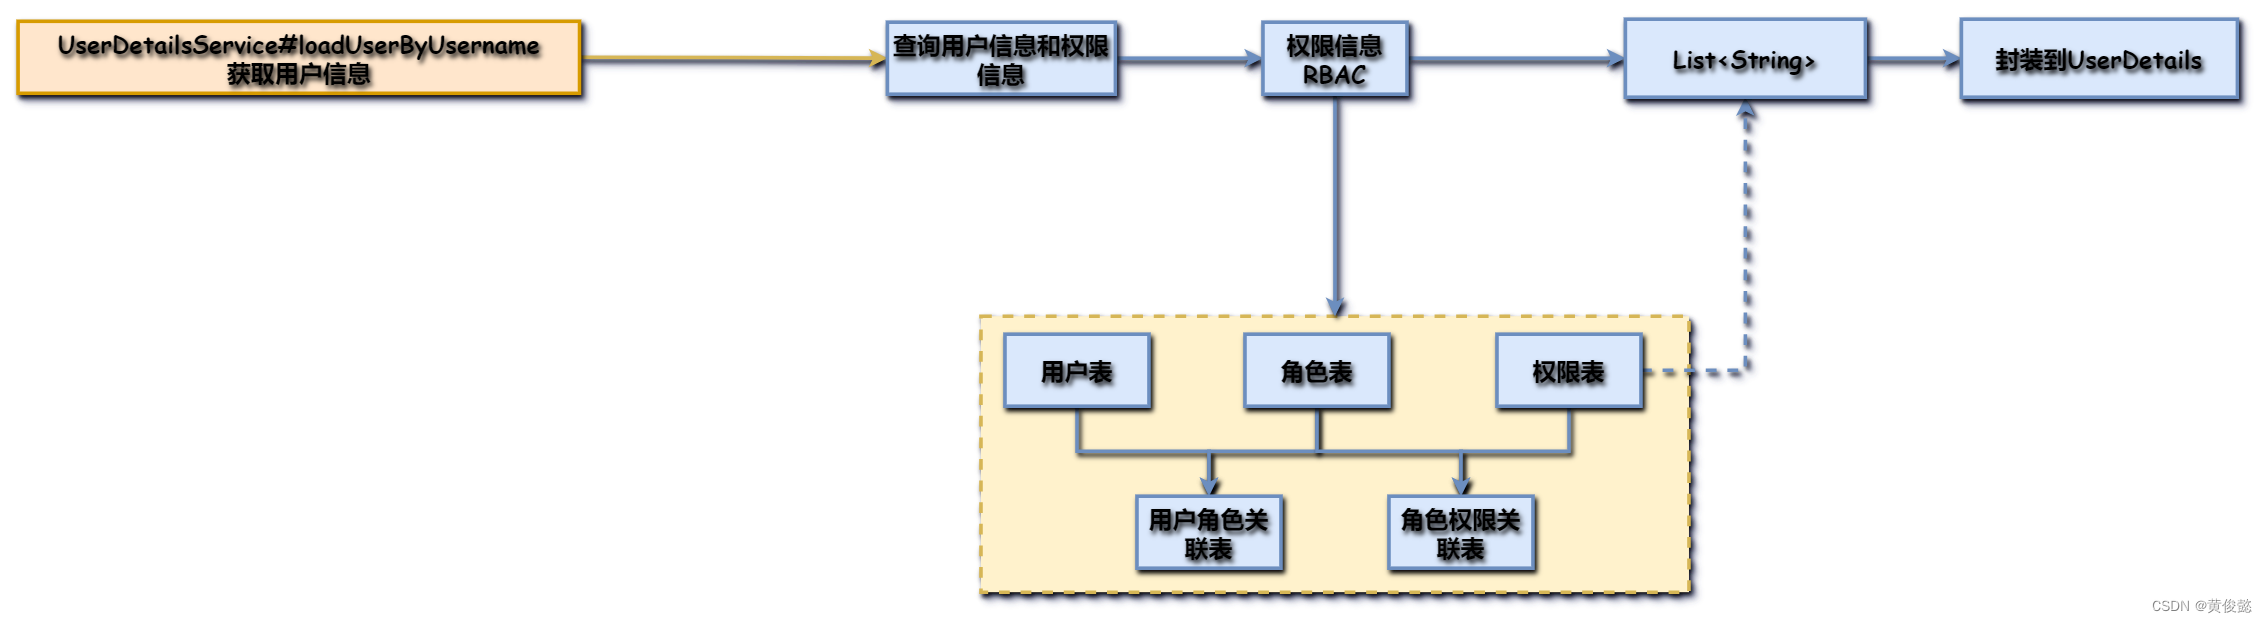
然后接口上添加**@PreAuthorize("hasAuthority('xxx')")**主键就行了,hasAuthority里面就是权限表中的权限信息(就是一个字符串)。

Spring-Security搭配JWT
如果要在Spring-Security中使用JWT进行登录和权限校验,那么需要我们自己实现登录接口。
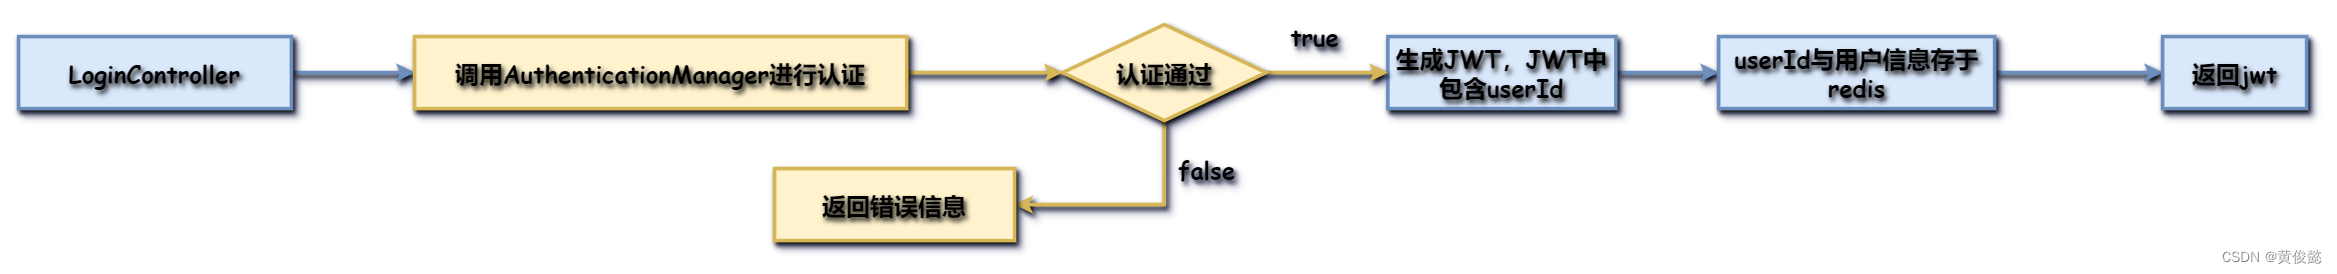
Spring-Security的默认登录接口"POST /login"会在UsernamePasswordAuthenticationFilter过滤器中使用AuthenticationManager进行身份认证。现在我们需要在登录接口中调用AuthenticationManager进行认证,认证通过后就使用工具类生成一个JWT,JWT的payload中需要包含userId,然后把userId和用户信息存入redis,最后返回JWT。
那么引入JWT之后,如果进行校验呢?
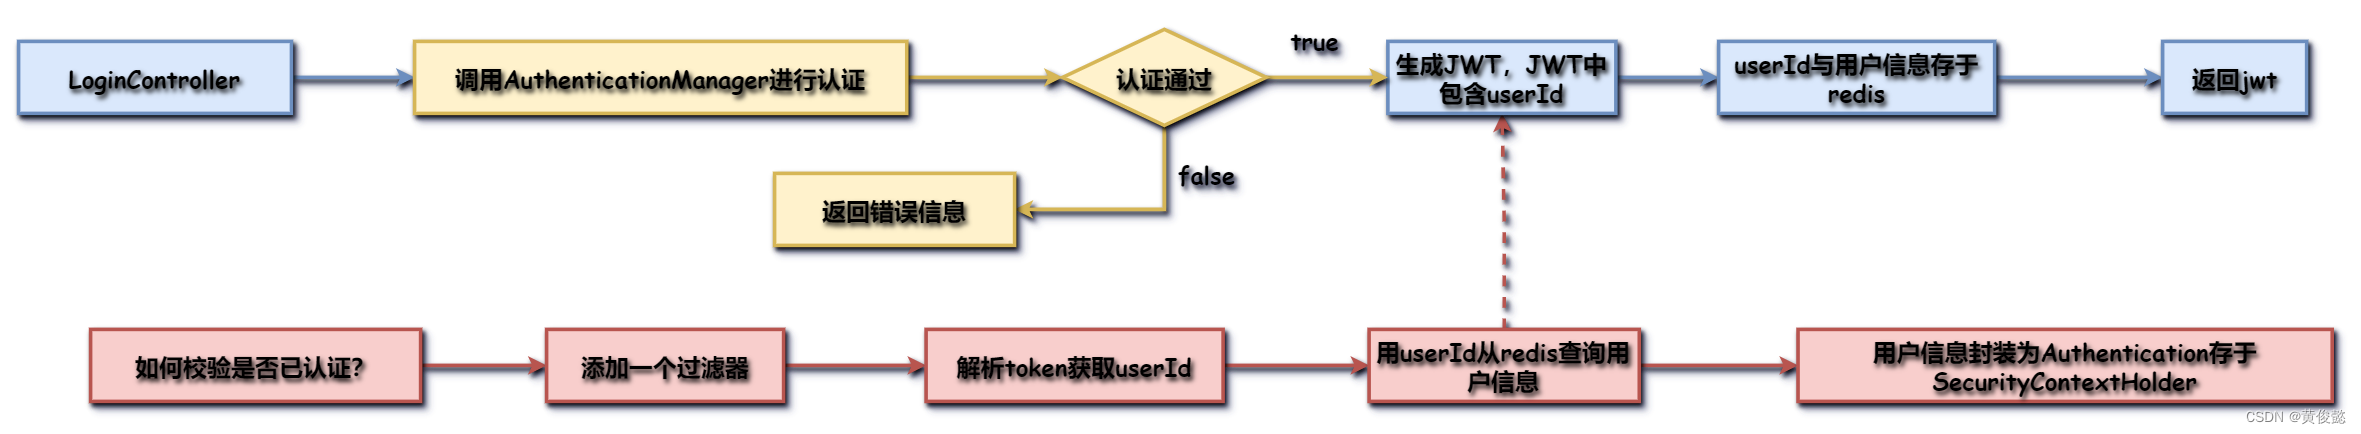
我们需要自定义一个过滤器然后添加到Spring-Security的过滤器链中,该过滤器解析JWT获取userId,然后根据userId从redis中获取用户信息,把从redis中取得的用户信息存入SecurityContextHolder中。
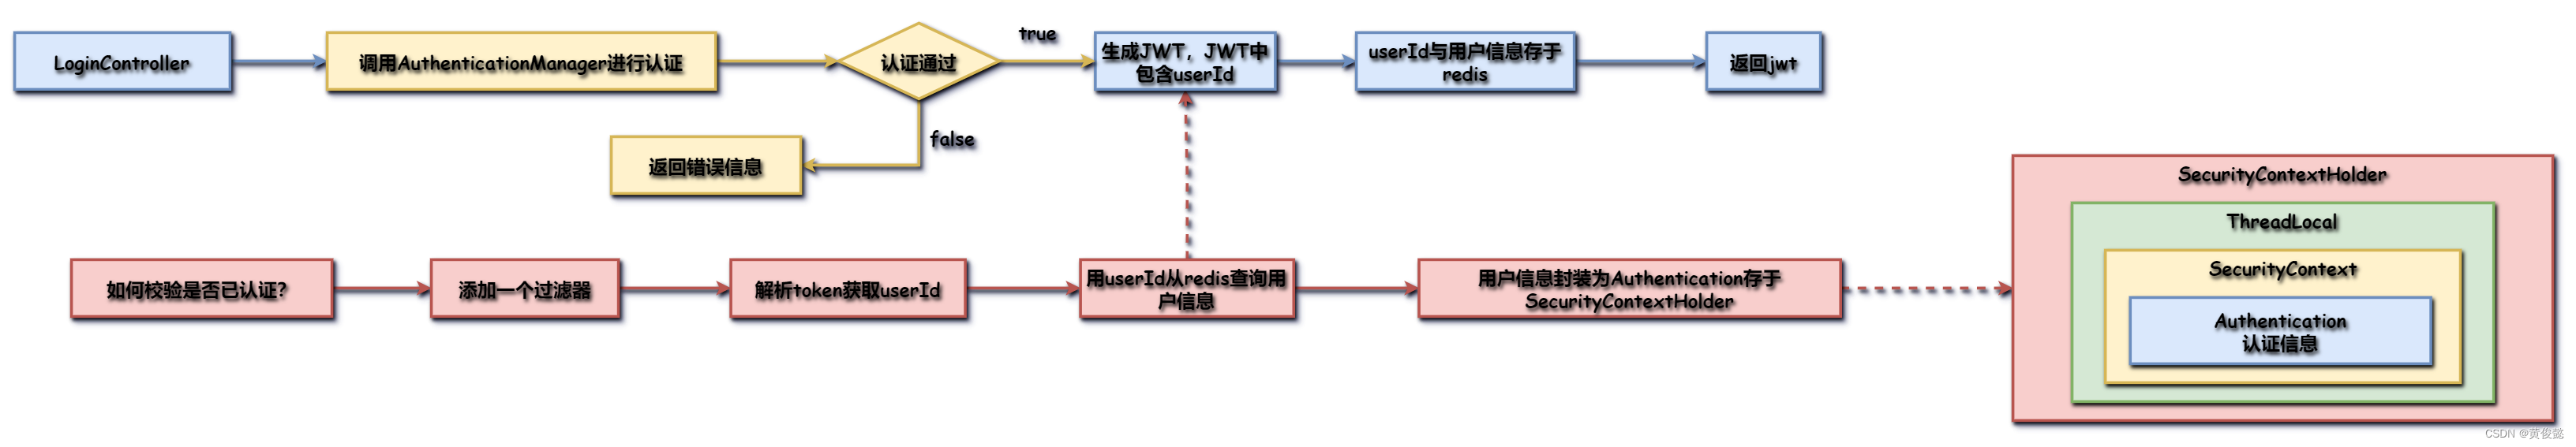
SecurityContextHolder会通过ThreadLocal存储SecurityContext,SecurityContext中存储的就是Authentication认证信息。
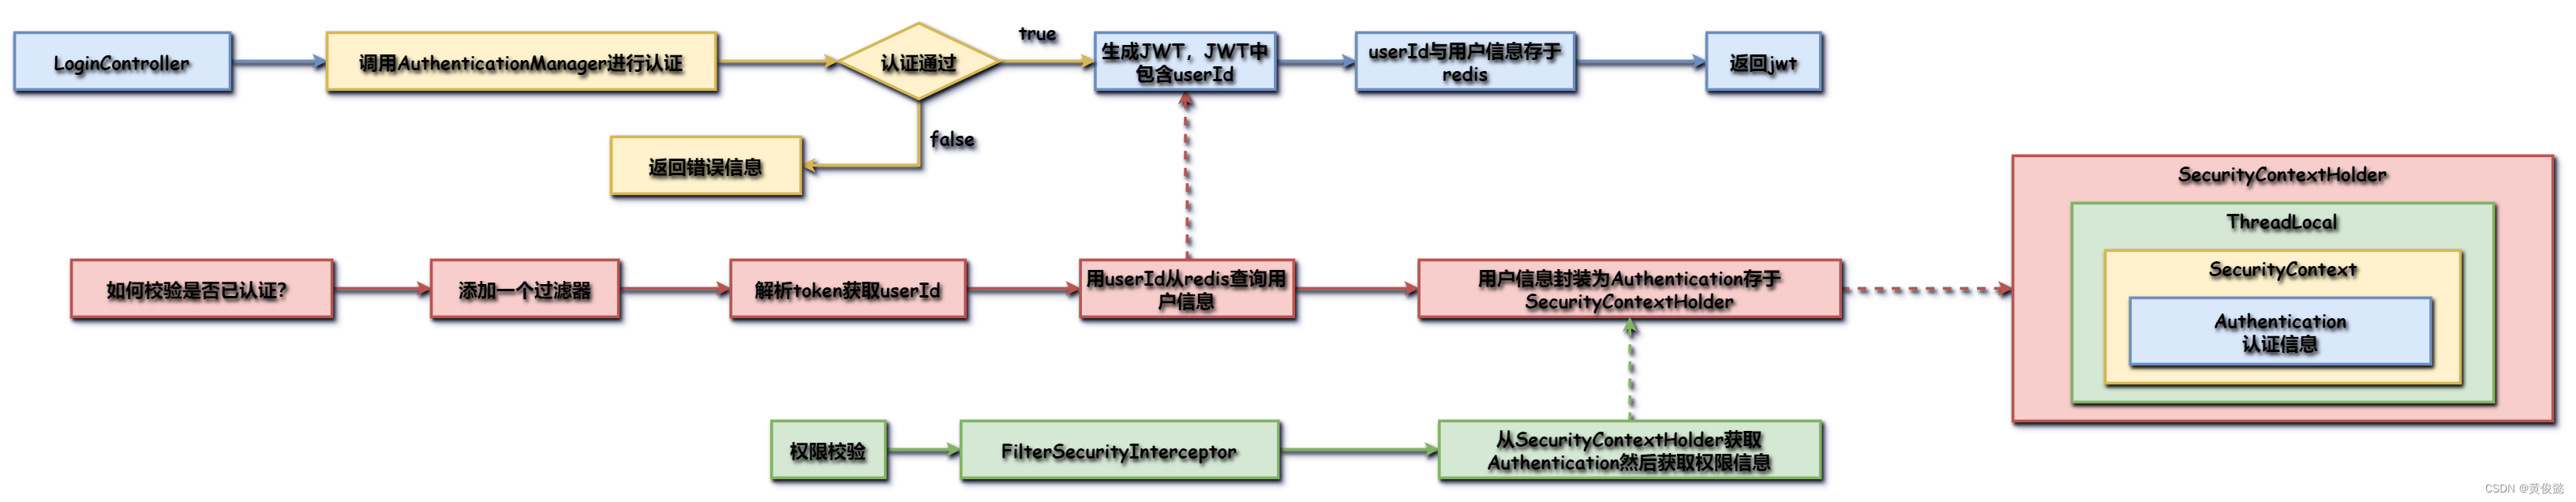
通过自定义的过滤器把用户信息存入SecurityContextHolder之后,Spring-Security的过滤器FilterSecurityInterceptor会从SecurityContextHolder中取出用户信息Authentication并验证。