OpenClaw Docker容器升级实战:从v2026.2.22-2到v2026.2.24的安全配置变更与故障排除
本文作为《OpenClaw最新版本发布:安全防护全面升级强化》的姊妹篇,基于真实升级过程撰写,旨在帮助Docker用户平滑跨越新版安全门槛。
引言
2026年2月,OpenClaw连续发布了多个安全强化版本(v2026.2.19 ~ v2026.2.24)。官方更新日志中列出的安全加固项目超过60项,但对于我们这些通过Docker部署的用户而言,升级过程并非简单的openclaw update就能一帆风顺。本文记录了我将OpenClaw从v2026.2.22-2升级到v2026.2.24的真实经历,重点呈现新版本安全策略导致的启动故障及其解决方案,希望能为遇到类似问题的朋友提供参考。
升级环境
- 部署方式:Docker容器,宿主机为macOS
- 数据卷:
openclaw-data持久化配置 - 原版本:v2026.2.22-2
- 目标版本:v2026.2.24
升级步骤与遇到的坑
1. 常规升级遭遇权限拒绝
按照习惯,我首先进入容器执行升级命令:
bash
docker exec -it openclaw sh
openclaw update
结果出乎意料------升级失败,错误信息显示:
npm error The operation was rejected by your operating system.
npm error It is likely you do not have the permissions to access this file as the current user原来容器内的openclaw命令是由普通用户执行的,而升级需要修改/usr/local/lib/node_modules下的文件,普通用户权限不足。解决方法很简单:以root用户进入容器再执行更新。
bash
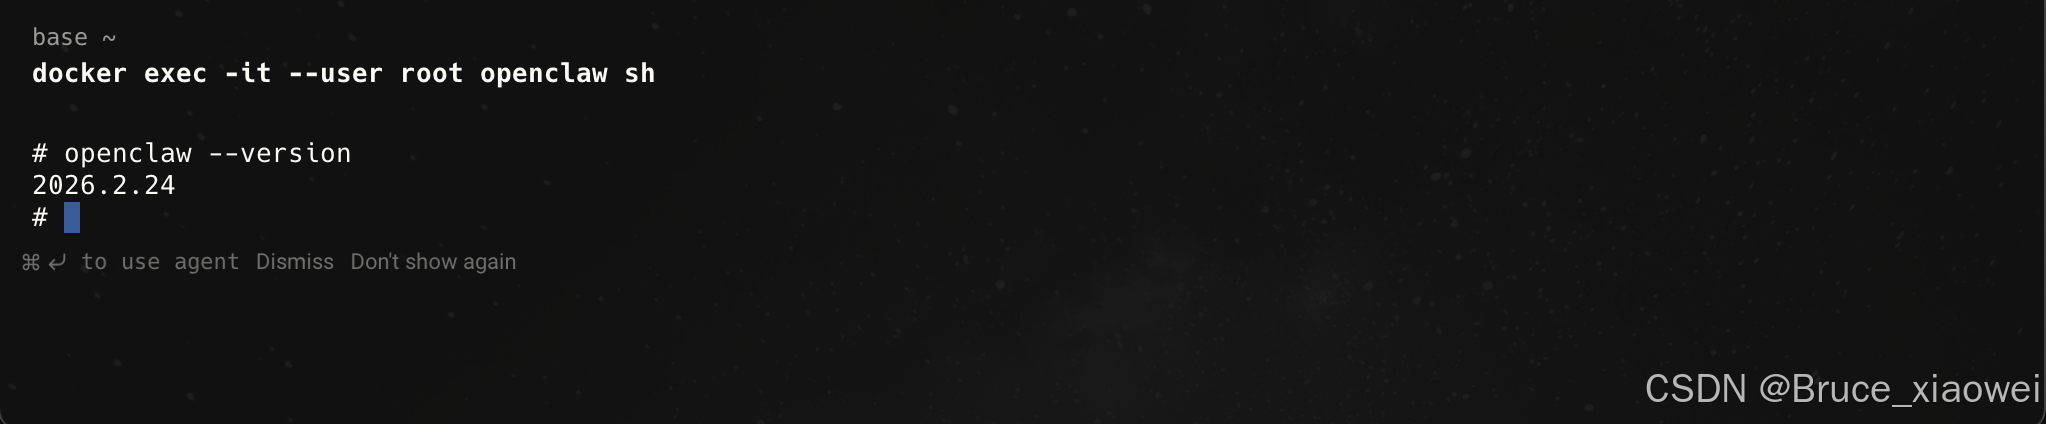
docker exec -it --user root openclaw sh
openclaw update
这次升级顺利完成,版本从v2026.2.22-2跃升至v2026.2.24。
2. 升级后容器启动失败
升级完成后退出容器,满怀期待地重启:
bash
docker restart openclaw结果容器未能正常启动,查看日志:
bash
docker logs openclaw --tail 20日志中反复出现:
Gateway failed to start: Error: non-loopback Control UI requires gateway.controlUi.allowedOrigins (set explicit origins), or set gateway.controlUi.dangerouslyAllowHostHeaderOriginFallback=true to use Host-header origin fallback mode同时还有Missing config的提示,但我的配置文件明明存在且gateway.mode=local。这是怎么回事?
3. 问题根源:新版本安全策略收紧
查阅新版更新文档后发现,v2026.2.24强化了Control UI的访问控制。此前我的配置中gateway.bind为loopback,但由于Docker端口映射,外部仍可通过宿主机IP访问控制界面。新版OpenClaw检测到请求来自非loopback地址(即使是通过端口映射),便强制要求明确配置允许的来源,否则拒绝启动。
简单说,新版本认为通过局域网IP访问是不安全的,需要用户显式授权。
4. 修复方案:修改配置,添加allowedOrigins
由于原容器无法启动,无法直接进入修改配置。我采用临时容器挂载数据卷的方式编辑配置:
bash
docker run -it --rm -v openclaw-data:/data --entrypoint sh sgccr.ccs.tencentyun.com/openclaw/openclaw:latest在临时容器内,配置文件位于/data/config.json。我使用openclaw config命令添加必要的配置项(当然也可以直接编辑JSON文件,但使用命令更安全)。
bash
# 设置允许的来源(将192.168.1.100替换为你的实际局域网IP)
openclaw config set gateway.controlUi.allowedOrigins '["http://localhost:18789", "http://127.0.0.1:18789", "http://192.168.1.100:18789"]' --json

# 或者,如果你只想快速测试,可以启用不安全的回退模式(仅建议临时使用)
# openclaw config set gateway.controlUi.dangerouslyAllowHostHeaderOriginFallback true为了保险起见,我还检查了gateway.mode是否为local:
bash
openclaw config set gateway.mode local修改完成后退出临时容器,再尝试启动原容器:
bash
docker start openclaw这次启动成功了!日志显示:
[gateway] agent model: siliconflow/Pro/moonshotai/Kimi-K2.5
[gateway] listening on ws://0.0.0.0:18789
5. 验证与安全收尾
启动后访问http://localhost:18789,Control UI正常连接,模型调用也恢复如初。但此时我发现一个更严重的问题------之前的配置文件暴露了我的多个API密钥(硅基流动、Kimi官方、OpenRouter等)。升级过程中这些密钥以明文形式出现在终端历史或日志中,存在泄露风险。
立即行动:
-
登录各个平台吊销旧密钥,生成新密钥。
-
更新OpenClaw配置:
bashdocker exec openclaw openclaw config set models.providers.siliconflow.apiKey "新密钥" docker exec openclaw openclaw config set models.providers.kimi.apiKey "新密钥" docker exec openclaw openclaw config set tools.web.search.apiKey "新密钥" -
重启容器使新密钥生效。
升级总结与建议
- 以root身份执行升级 :Docker容器内的OpenClaw升级需要写权限,务必使用
--user root进入容器。 - 升级前备份配置 :虽然数据卷持久化,但保险起见,可备份
/data/config.json。 - 阅读版本更新日志:新版安全策略可能导致启动失败,提前了解可避免手足无措。
- 配置allowedOrigins:如果你通过局域网IP访问Control UI,务必在升级后添加此项配置。
- 及时更换泄露的密钥:升级过程中密钥可能暴露,务必立即更换。
结语
OpenClaw的安全升级值得肯定,但对于已有部署的用户,这些"隐形门槛"可能带来短暂的阵痛。希望本文的实战记录能帮助你顺利跨越这道坎,享受新版带来的安全红利。如果你在升级中遇到其他问题,欢迎交流探讨。
本文基于真实操作撰写,命令和配置均经过验证。