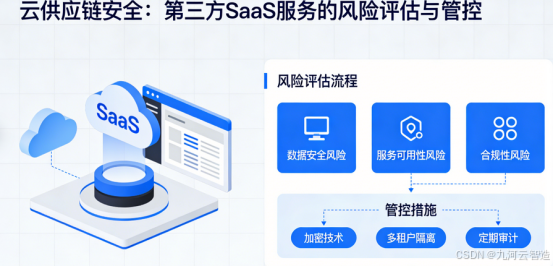
随着企业数字化转型深入,第三方 SaaS 服务已成为云供应链的核心组成部分,在降本增效的同时,也将数据安全、业务连续性与外部供应商深度绑定,形成云供应链安全新风险敞口。加强第三方 SaaS 全生命周期风险评估与闭环管控,已成为保障数字业务稳定运行的关键。
第三方 SaaS 的核心风险集中在三方面。一是数据安全风险 ,多租户架构下隔离失效、传输与存储加密不足、权限滥用,易引发数据泄露与越权访问;二是供应链级攻击风险 ,攻击者通过攻陷服务商平台、植入恶意更新、利用 API 漏洞,实现横向渗透,波及大量客户;三是合规与管理风险,服务商安全能力参差不齐、审计权缺失、合同责任不清,叠加跨境数据流动要求,易触碰监管红线。
构建科学的风险评估体系是管控前提。企业应建立分级分类评估框架 :按数据敏感级、业务影响度将 SaaS 划分为核心、重要、一般三类;评估维度覆盖合规资质(ISO 27001、SOC 2、云计算安全评估)、技术架构(租户隔离、加密机制、漏洞管理)、运营能力(应急响应、渗透测试、日志审计)、合同条款(数据主权、安全责任、退出机制)。同时引入软件物料清单 SBOM与持续监控,将时点评估转为动态风险画像,精准识别高风险供应商。
落地全流程管控需技术与管理协同。准入环节严格安全尽调,优先选择通过国家认证、支持密钥自主管理的服务商;运行环节采用零信任架构,实施最小权限、多因素认证、API 网关管控与全链路审计,依托 SIEM 实现异常行为实时告警;合同环节明确数据存储境内驻留、安全事件通报时限、赔偿与审计权利,约定退出时的数据销毁与权限回收流程。此外,建立供应商红黄牌机制,定期复测与攻防演练,对高风险项限期整改,无法达标则启动替换流程。
政策层面,《网络安全法》《数据安全法》及 GB/T 43698-2024《网络安全技术 软件供应链安全要求》等标准,为 SaaS 供应链安全提供刚性约束。企业应将第三方安全纳入整体供应链安全体系,以合规为底线、以技术为支撑、以流程为保障,形成可评估、可监控、可处置的闭环管理。
第三方 SaaS 是云供应链的 "双刃剑",风险不可回避但可管可控。唯有建立全生命周期风险治理机制,平衡效率与安全,才能筑牢数字供应链安全底座,保障业务持续稳健发展。