目录
[6. 创建 Secret](#6. 创建 Secret)
[免费获取并激活 CKA_v1.31_模拟系统](#免费获取并激活 CKA_v1.31_模拟系统)
[5)、参考官网命令创建名为 db2-test](#5)、参考官网命令创建名为 db2-test)
[7)、根据题目要求,参考官网,创建 Pod 使用该 secret](#7)、根据题目要求,参考官网,创建 Pod 使用该 secret)
6. 创建 Secret
免费获取并激活 CKA_v1.31_模拟系统
题目
您必须在以下Cluster/Node上完成此考题:
Cluster Master node Worker node
CKS00606 master node01
.
设置配置环境:
candidate@node01$ kubectl config use-context CKS00606
Task
在 namespace istio-system 中获取名为 db1-test 的现有 secret 的内容
将 username 字段存储在名为 /cks/sec/user.txt 的文件中,并将 password 字段存储在名为 /cks/sec/pass.txt 的文件中。
注意:你必须创建以上两个文件,他们还不存在。
注意:不要在以下步骤中使用/修改先前创建的文件,如果需要,可以创建新的临时文件。
在 istio-system namespace 中创建一个名为 db2-test 的新 secret,内容如下:
username : production-instance
password : KvLftKgs4aVH
最后,创建一个新的 Pod,它可以通过卷访问 secret db2-test :
Pod 名称 secret-pod
Namespace istio-system
容器名 dev-container
镜像 nginx:1.16
卷名 secret-volume
挂载路径 /etc/secret
开始操作:
1)、切换集群
bash
kubectl config use-context CKS006062)、官网搜模板
搜索"secret"找到如下条目
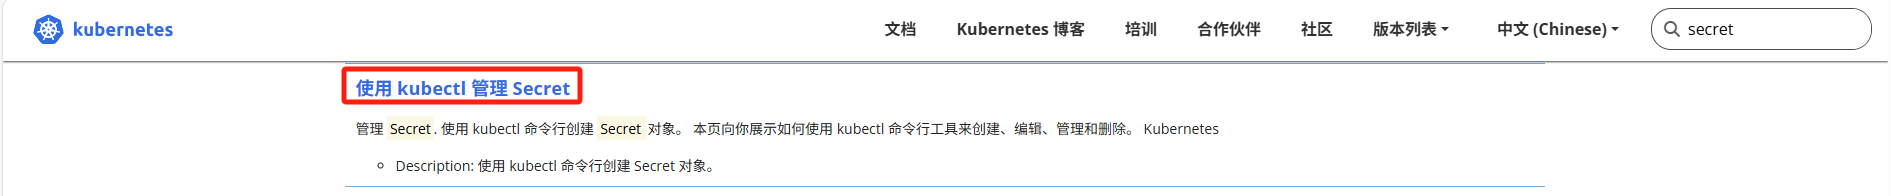
找到如下位置
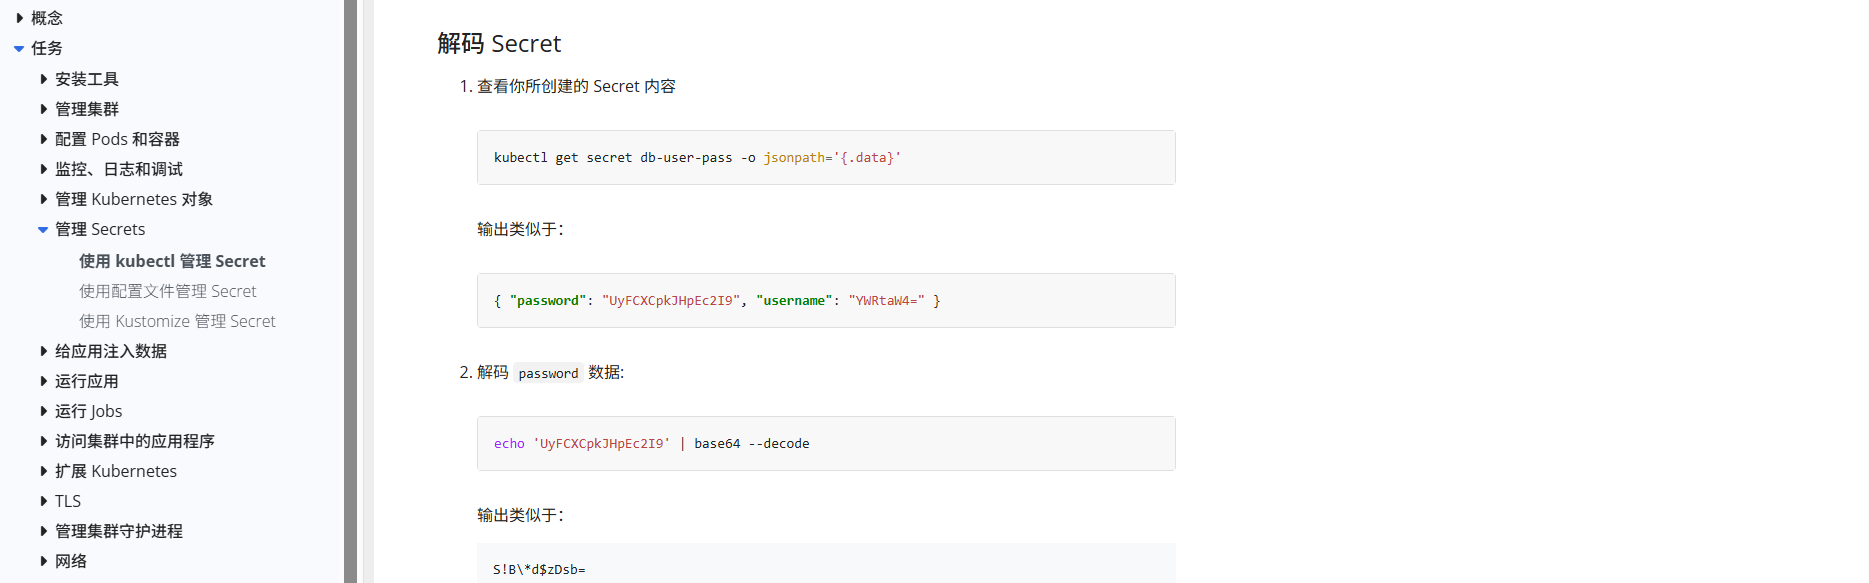 3)、参考官网命令导出username和password
bash
kubectl get secrets -n istio-system db1-test -o jsonpath={.data.username} | base64 -d > /cks/sec/user.txt
kubectl get secrets -n istio-system db1-test -o jsonpath={.data.password} | base64 -d > /cks/sec/pass.txt
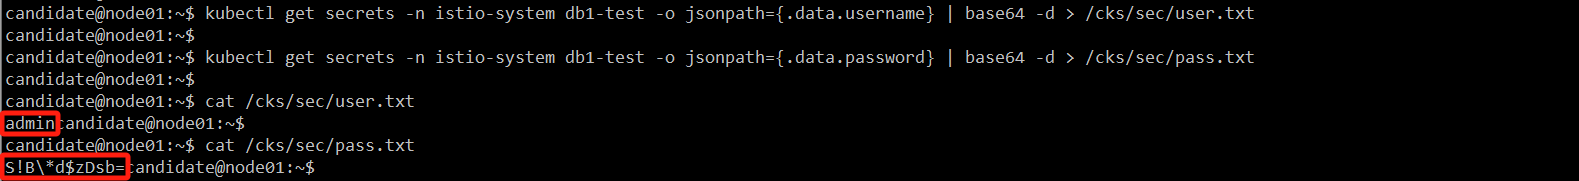
检查导出结果
bash
cat /cks/sec/user.txt
cat /cks/sec/pass.txt
CKS模拟系统截图
4)、找到创建Secret
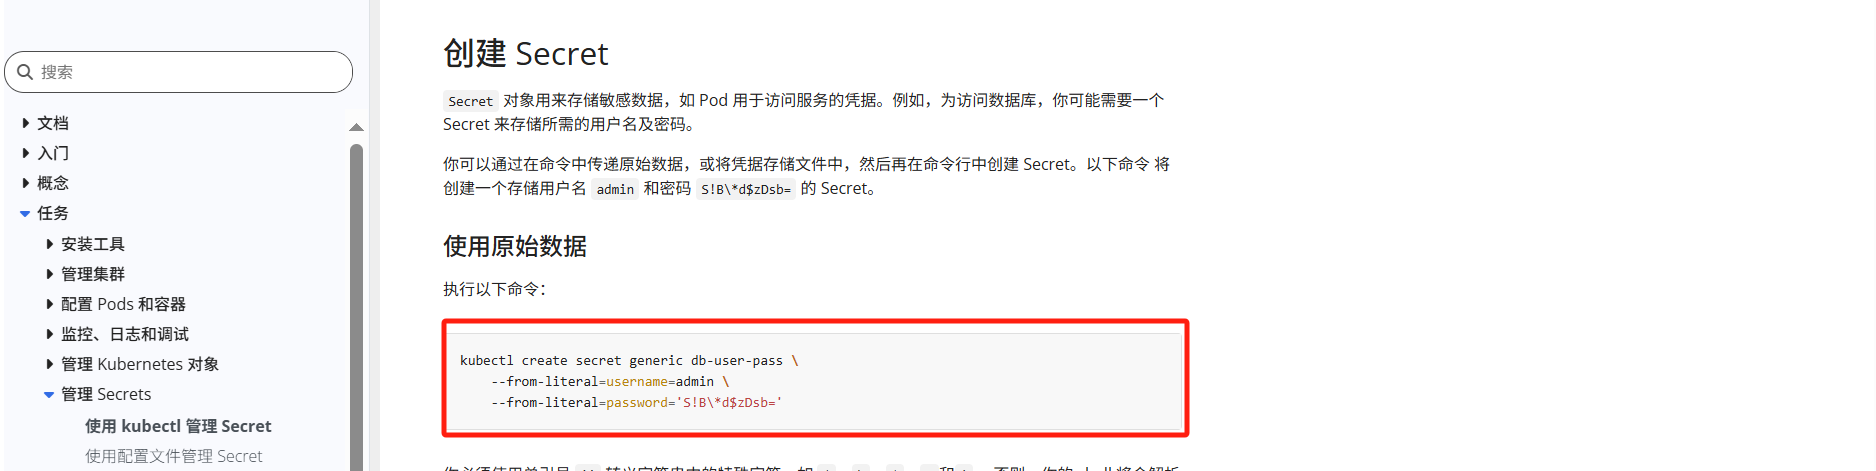
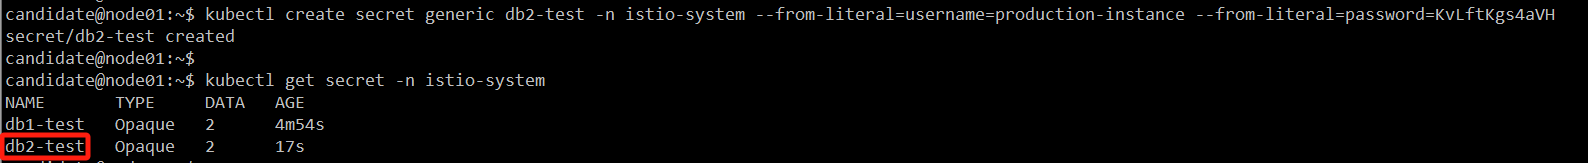
5)、参考官网命令创建名为 db2-test
bash
kubectl create secret generic db2-test -n istio-system --from-literal=username=production-instance --from-literal=password=KvLftKgs4aVH检查
bash
kubectl get secret -n istio-systemCKS模拟系统截图
6)、官网找模板
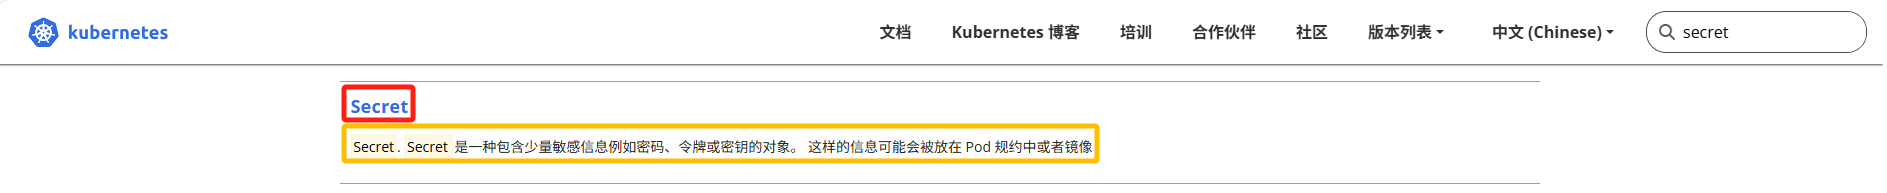
搜索"secret"找到如下条目和条目描述
点击右侧标签"使用secret"
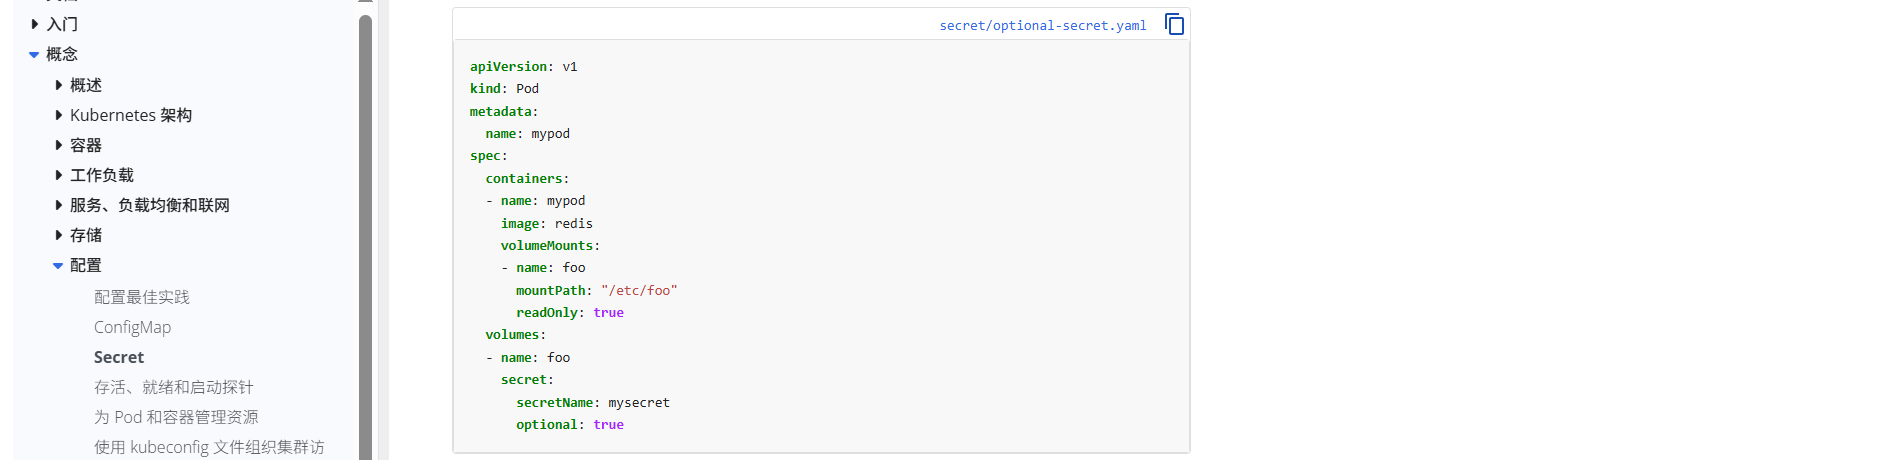
 找到如下模板,点击右上角复制按钮
7)、根据题目要求,参考官网,创建 Pod 使用该 secret
bash
vim ecret-pod.yaml具体内容如下:
bash
apiVersion: v1
kind: Pod
metadata:
  name: secret-pod
  namespace: istio-system
spec:
  containers:
  - name: dev-container              #容器名字
    image: nginx:1.16                #镜像名字
    volumeMounts:
    - name: secret-volume            #卷名
      mountPath: "/etc/secret"
  volumes:
  - name: secret-volume
    secret:
      secretName: db2-test           #名为 db2-test 的 secret
8)、应用Pod并验证
bash
kubectl apply -f secret-pod.yaml
kubectl get pod -n istio-system
CKS模拟系统截图

CKA高仿真环境简单演示视频