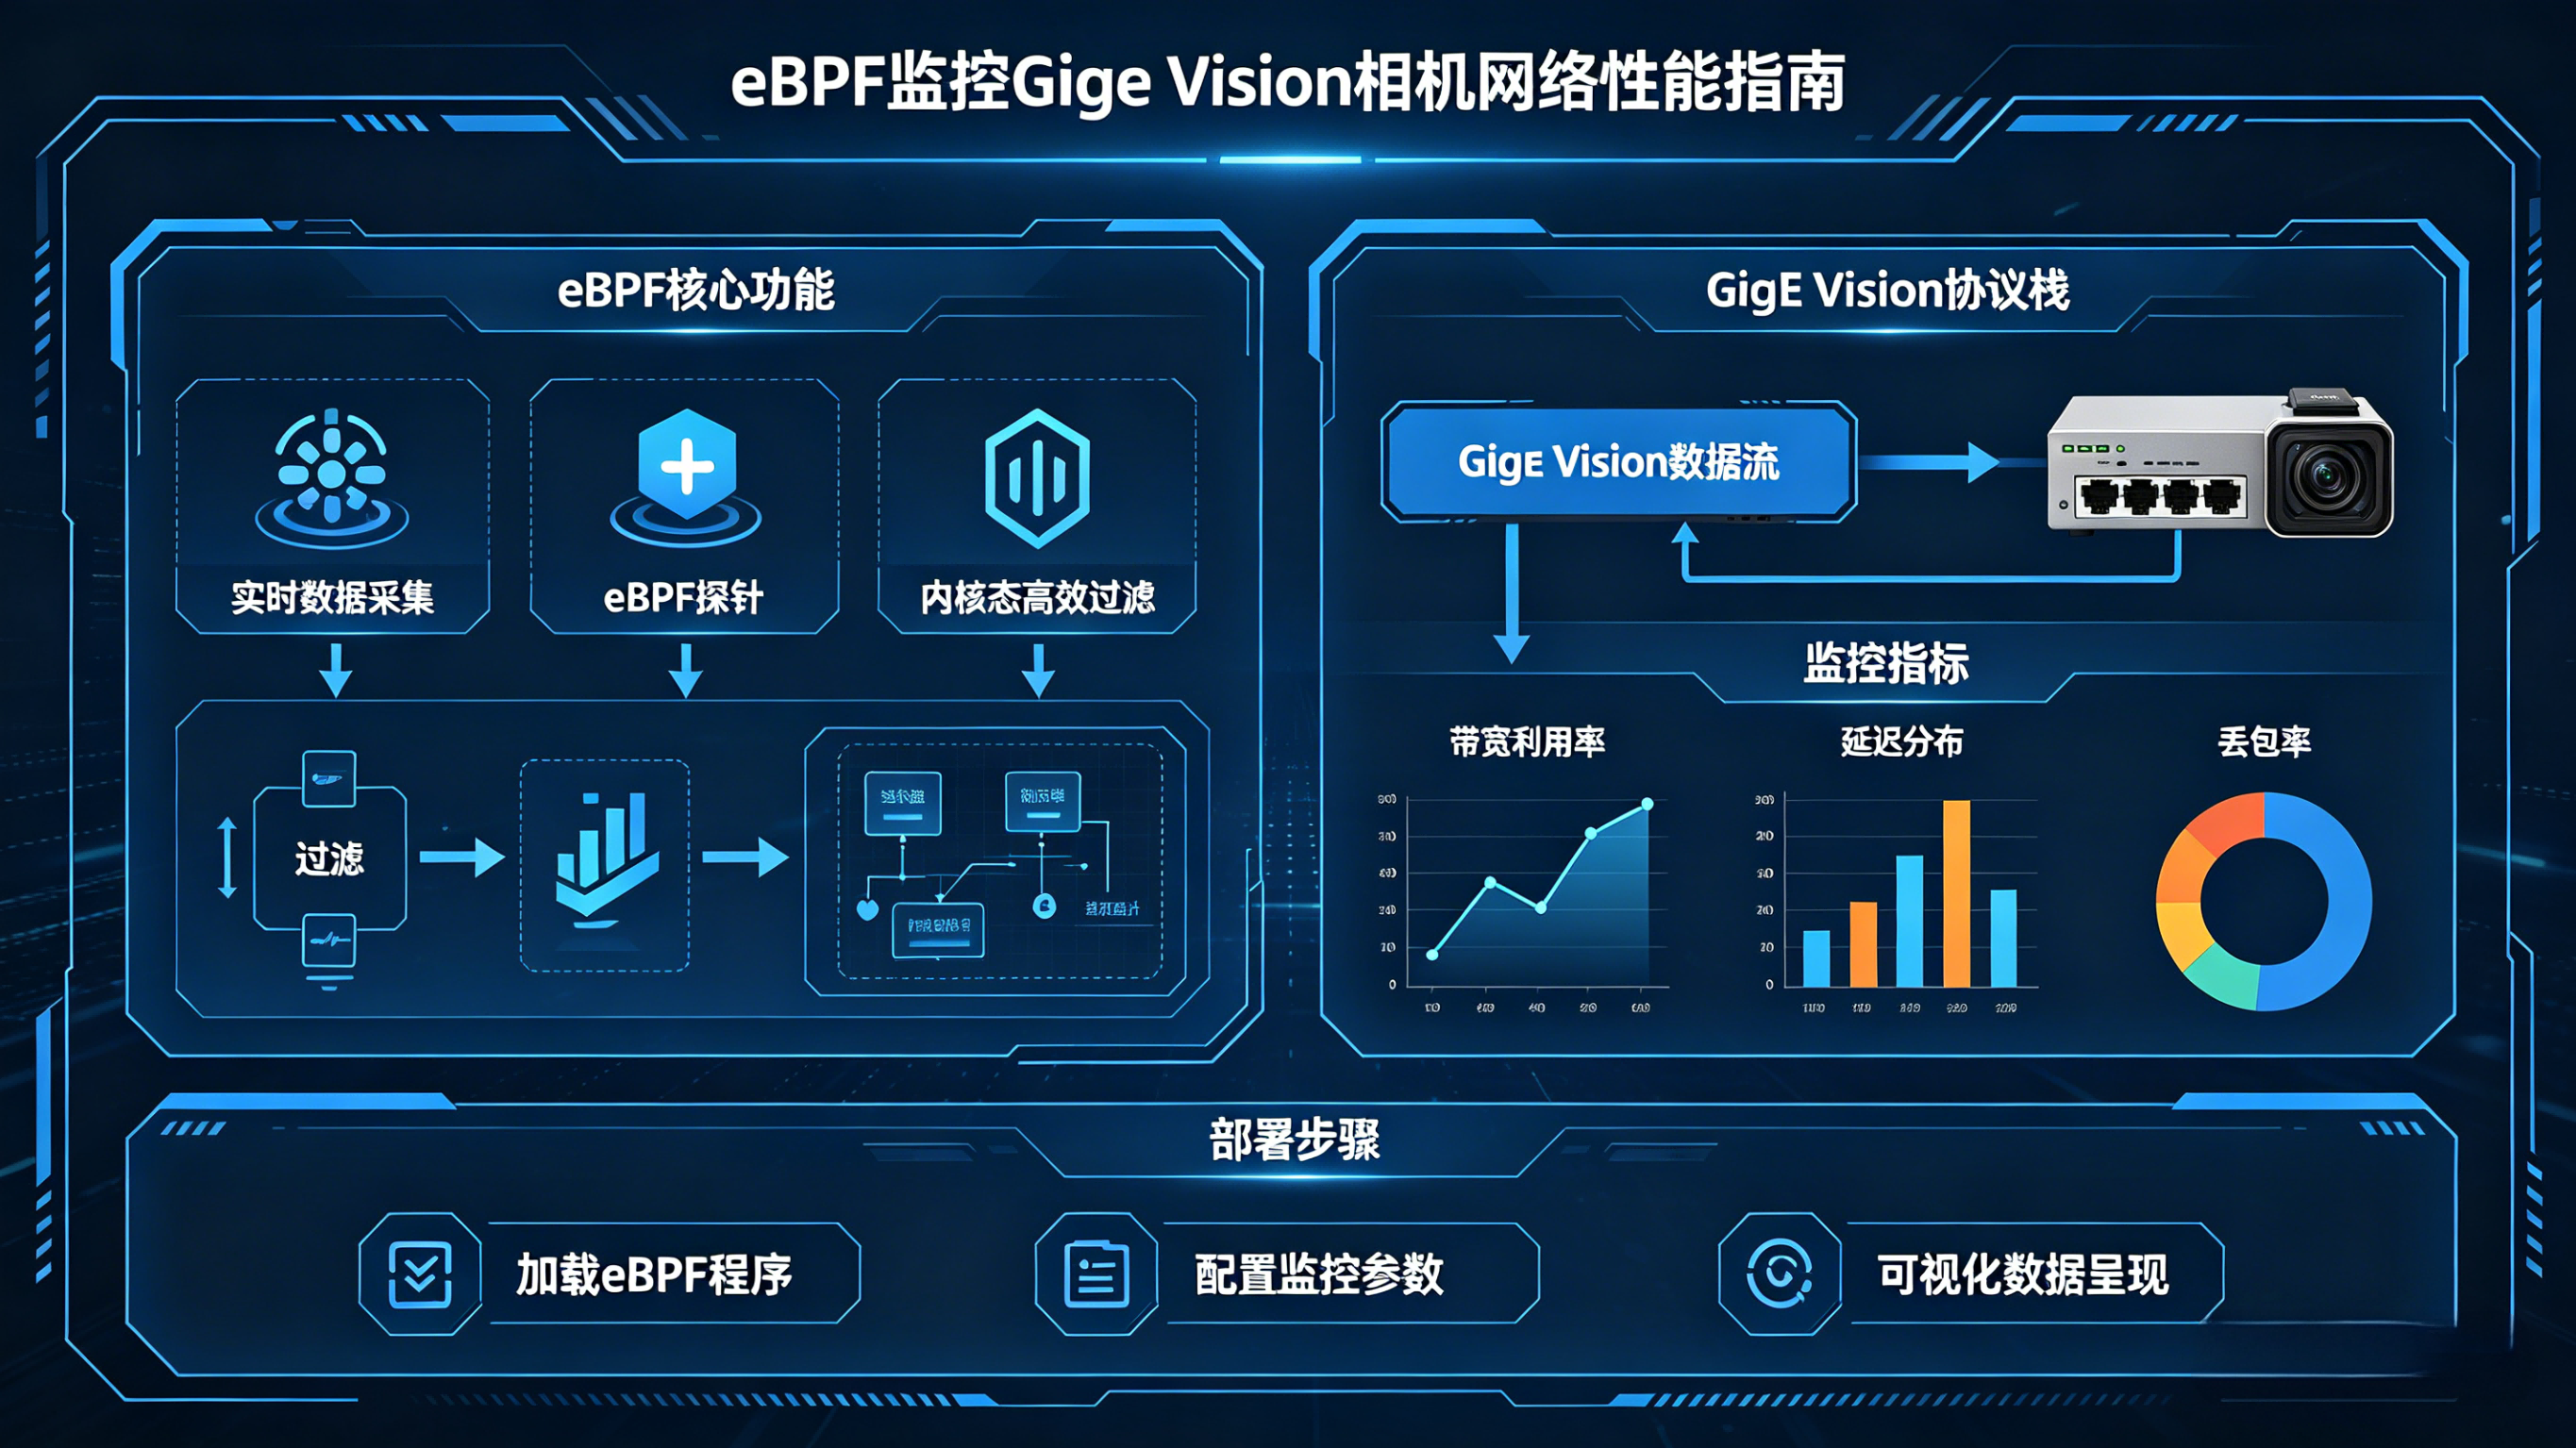
如何用 eBPF 监控 GigE Vision 相机网络性能
------深入 Linux 内核,精准捕捉工业相机的"脉搏"
"为什么千兆网相机只能跑到 300Mbps?"
"视觉程序偶尔卡顿,Wireshark 却抓不到任何异常?"
"产线深夜丢包,却找不到网络瓶颈在哪?"
在基于 GigE Vision(千兆以太网视觉)协议的工业相机系统中,网络性能就是生命线 。传统工具如 ping、iperf 或 Wireshark 虽有用,但它们要么开销巨大 ,要么无法关联到具体应用。
今天,我们将引入一项革命性技术------eBPF(Extended Berkeley Packet Filter) ,带你从 Linux 内核层面,无侵入、低开销地监控 GigE Vision 相机的网络性能。
🤔 一、为什么传统方法不够用?
| 工具 | 优点 | 缺点 | 对 GigE Vision 的局限 |
|---|---|---|---|
| Wireshark/tcpdump | 功能强大,可看完整包内容 | 高 CPU/磁盘开销,可能加剧丢包 | 无法区分是相机丢包还是上层应用处理慢 |
| iftop/nethogs | 实时带宽统计 | 精度低,无法追踪到具体 socket | 看不到单个 UDP 流的延迟和抖动 |
| 相机厂商 SDK 日志 | 与硬件紧密结合 | 封闭,信息不全,格式不统一 | 通常只记录应用层事件,看不到内核网络栈状态 |
GigE Vision 的痛点:
- 基于 UDP 协议,无重传机制,丢包即数据丢失。
- 数据流 高吞吐、低延迟,对网络抖动极其敏感。
- 问题往往是 瞬时、偶发 的,传统采样工具极易错过。
🧠 二、eBPF:内核级的"上帝视角"
eBPF 是 Linux 内核的一项强大技术,它允许你在不修改内核、不加载内核模块 的前提下,安全地运行自定义代码来监控、过滤和分析内核事件。
eBPF 的核心优势
- 零侵入:无需修改你的视觉程序或相机驱动。
- 超低开销:JIT 编译为原生机器码,性能损耗 < 1%。
- 高精度 :可精确到 每个数据包、每个 socket、每个函数调用。
- 强关联 :能将网络事件与 具体进程、线程、文件描述符 关联起来。
🔧 三、实战:用 eBPF 监控 GigE Vision 关键指标
我们将使用 BCC (BPF Compiler Collection) 工具集,快速构建监控脚本。
1. 监控目标
- 实时带宽:每秒接收的字节数。
- 数据包速率:每秒接收的数据包数量。
- 丢包统计:内核因缓冲区满而丢弃的包数。
- 处理延迟:从数据包到达网卡到被应用读取的时间。
2. 核心 eBPF 程序思路
我们主要 hook 两个内核函数:
udp_recvmsg:应用调用recvfrom()时触发,记录处理时间。__dev_alloc_skb/kfree_skb:监控 skb(socket buffer)的分配与释放,用于计算丢包。
3. 示例代码:监控特定端口的 UDP 流量
python
# gigev_monitor.py (基于 BCC)
from bcc import BPF
import socket
import struct

# BPF 程序 (C 语言片段)
bpf_code = """
#include <uapi/linux/ptrace.h>
#include <net/sock.h>
#include <bcc/proto.h>

// 定义一个Per-CPU数组,用于高效计数
BPF_PERF_OUTPUT(events);
BPF_ARRAY(byte_count, u64, 1);
BPF_ARRAY(packet_count, u64, 1);

// Hook udp_recvmsg 函数
int trace_udp_recvmsg(struct pt_regs *ctx, struct sock *sk) {
    u16 sport = sk->sk_num;
    // 假设我们的GigE相机使用端口 8096
    if (sport != 8096) {
        return 0;
    }

    // 更新计数器
    int key = 0;
    u64 *val, zero = 0;
    val = byte_count.lookup_or_init(&key, &zero);
    __sync_fetch_and_add(val, 1); // 这里简化了,实际应获取数据长度

    val = packet_count.lookup_or_init(&key, &zero);
    __sync_fetch_and_add(val, 1);

    // 发送事件到用户空间(可选)
    events.perf_submit(ctx, &sport, sizeof(sport));
    return 0;
}
"""

# 加载并 attach BPF 程序
b = BPF(text=bpf_code)
b.attach_kprobe(event="udp_recvmsg", fn_name="trace_udp_recvmsg")

print("正在监控 GigE Vision 相机 (UDP 8096) ... Ctrl+C 退出")

# 打印统计信息
try:
    while True:
        byte_count = b["byte_count"][0].value
        packet_count = b["packet_count"][0].value
        print(f"带宽: {byte_count/1e6:.2f} MB/s, 包率: {packet_count} pps")
        time.sleep(1)
except KeyboardInterrupt:
pass注意:以上为简化示例。生产环境中,你需要:
- 通过
bpf_get_current_pid_tgid()关联到你的视觉进程。- 使用
bpf_ktime_get_ns()精确测量延迟。- 监控
SOCK_RECV_QUEUE的深度来预警缓冲区压力。
📈 四、高级技巧:可视化与告警
-
集成 Prometheus + Grafana
将 eBPF 采集的数据通过 exporter 暴露给 Prometheus,构建专业级监控大盘。
-
智能丢包分析
结合
tc(Traffic Control) 的drop事件,区分是 网卡丢包 还是 应用层来不及读取。 -
火焰图 (Flame Graph)
使用
profile工具生成 CPU 火焰图,定位是否是 你的视觉算法 而非网络导致了处理延迟。
💡 五、总结
eBPF 为工业视觉系统带来了前所未有的可观测性。它让我们能够:
- 精确诊断 GigE Vision 网络瓶颈。
- 预防性维护,在问题影响生产前发出预警。
- 优化系统 ,根据真实数据调整内核参数(如
net.core.rmem_max)。
不要让你的高端相机,受限于看不见的网络"暗病"。
掌握 eBPF,你就拥有了透视 Linux 网络栈的"X光眼",让每一比特的数据流动都清晰可见。